Inländische Kommunikation rückt in den Fokus
Japan erwägt, seine Gesetze zur aktiven Cyberabwehr auszuweiten und den Behörden zu erlauben, Kommunikationsdaten aus Gesprächen zu erfassen, die vollständig innerhalb des Landes stattfinden. Damit würde ein Rahmen erweitert, der derzeit Kommunikation zwischen ausländischen Orten sowie zwischen Japan und dem Ausland abdeckt.
Inhalt
- Inländische Kommunikation rückt in den Fokus
- Was aktive Cyberabwehr umfasst
- Warum die Grenze im Inland wichtig ist
- Notfallpaket nach Angriffen auf Unternehmen
- Neue Pflichten für Infrastrukturbetreiber
- Schwerwiegende Vorfälle müssen der Regierung gemeldet werden
- Wie vertrauliche Warnungen weitergegeben werden
- Einführung mit mehreren getrennten Etappen
- Das Wichtigste
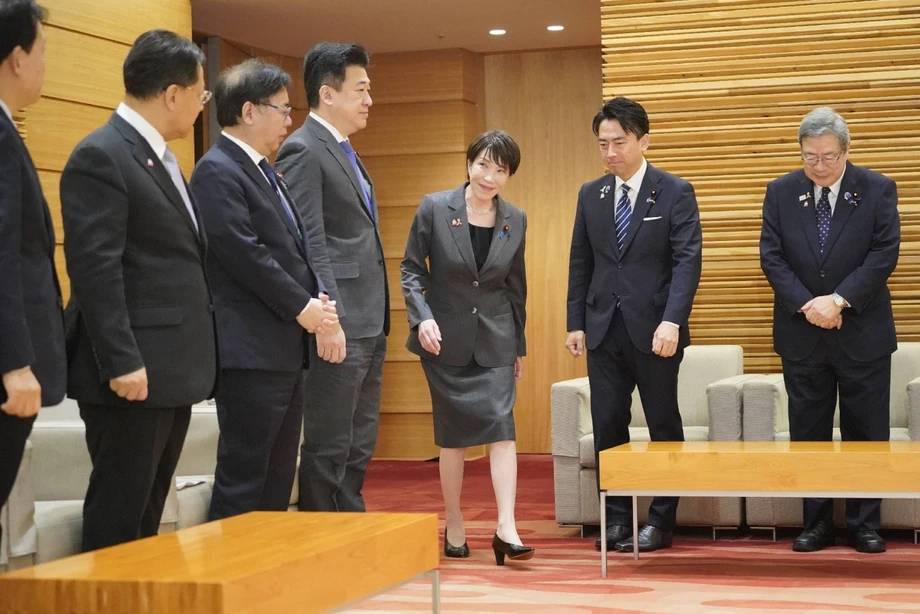
Premierministerin Sanae Takaichi wies die Minister bei einer Sitzung zur Cybersicherheit am 6. November an, Änderungen zu prüfen, die die Fähigkeit der Regierung zur Informationsbeschaffung über Cyberangriffe stärken würden. Die Regierungsparteien haben empfohlen, auch inländische Kommunikation einzubeziehen. Die Regierung will diesen Vorschlag berücksichtigen.
Der Vorschlag geht mit einem Notfallpaket für Cybersicherheit einher, das mit 10 Milliarden Yen, rund 63 Millionen US-Dollar, aus den Rücklagen des Haushaltsjahres 2026 finanziert wird. Das Paket umfasst den Einsatz künstlicher Intelligenz zur Erkennung von Bedrohungen, spezialisierte Teams zur Abwehr von Angriffen und Unterstützung für betroffene Unternehmen.
Im Mittelpunkt steht die Reichweite der staatlichen Informationsbeschaffung. Ein Austausch zwischen zwei Orten in Japan fällt nicht unter die Kommunikationsüberwachungskategorien des geltenden Rahmens zur aktiven Cyberabwehr. Eine Änderung dieser Grenze würde eine neue Kategorie von Kommunikation in dessen möglichen Anwendungsbereich aufnehmen.
Für Unternehmen bringt das entstehende System auch praktische Pflichten mit sich. Bei der Einführung für 258 Betreiber kritischer Infrastrukturen in 15 Sektoren müssen Informationen über wichtige Computersysteme und Meldungen zu schwerwiegenden Cybervorfällen übermittelt werden. Zu den betroffenen Sektoren zählen Finanzdienstleistungen, Luftfahrt, Elektrizität, Telekommunikation, Häfen und Kreditkarten.
Japan verfolgt somit mehrere Änderungen gleichzeitig: erweiterte rechtliche Befugnisse, stärkere technische Fähigkeiten und eine engere Zusammenarbeit mit Unternehmen, die essenzielle Dienste betreiben. Die vorgeschlagene Ausweitung auf inländische Kommunikation wird noch geprüft; ein Termin für die Einbringung oder Verabschiedung einer Gesetzesänderung wurde nicht genannt.
Was aktive Cyberabwehr umfasst
Aktive Cyberabwehr, oft mit ACD abgekürzt, soll Cyberangriffe erkennen und unterbrechen, bevor sie schweren Schaden anrichten. Sie geht über das bloße Abwarten hinaus, bis eine Organisation einen Angriff entdeckt, und die anschließende Unterstützung bei der Wiederherstellung.
Japans Rahmen umfasst die Beschaffung von Informationen über Bedrohungen und erlaubt unter bestimmten rechtlichen Voraussetzungen der Polizei oder den Selbstverteidigungsstreitkräften, auf von Angreifern genutzte Server zuzugreifen und Schadprogramme zu stoppen. Ein Server ist ein Computer, der anderen Computern Dienste oder Daten bereitstellt. Angreifer können ihn nutzen, um Schadsoftware in einem Netzwerk eines Opfers Befehle zu senden.
Ein solches Programm zu stoppen, kann einen Angriff unterbrechen. Den betreffenden Server zu finden, erfordert jedoch Informationen darüber, wie der Angriff abläuft und welche Systeme beteiligt sind. Das erklärt, warum die Regierung ihre Befugnisse zur Informationsbeschaffung zusammen mit ihrer Fähigkeit zu störenden Eingriffen prüft.
Der Vorschlag zu inländischer Kommunikation betrifft die Frage, wo die Behörden Kommunikationsinformationen erfassen dürfen. Die Bestimmungen zu Eingriffen in Server betreffen dagegen, was die Behörden gegen bei einem Angriff genutzte Infrastruktur unternehmen dürfen. Beides ist Teil der aktiven Cyberabwehr, erfüllt aber unterschiedliche Aufgaben.
Warum die Grenze im Inland wichtig ist
Der geltende Rahmen unterscheidet zwischen Kommunikation, die ausländische Orte verbindet, Kommunikation zwischen Japan und einem anderen Land sowie Kommunikation, die vollständig innerhalb Japans stattfindet. Die ersten beiden Kategorien sind abgedeckt, die dritte ist von diesem Überwachungsrahmen ausgenommen.
Cyberangriffe können mehrere Computer einbeziehen und müssen nicht über eine einzige direkte Verbindung zwischen Angreifer und Opfer laufen. Ein kompromittierter Rechner kann Befehle oder schädlichen Datenverkehr weiterleiten. Für Ermittler beeinflusst der Standort der Rechner, über die dieser Datenverkehr läuft, welche rechtlichen Befugnisse zur Verfügung stehen.
Eine Ausweitung des Rahmens auf inländische Kommunikation würde die Informationen erweitern, die Behörden bei der Rückverfolgung eines Angriffs durch Systeme in Japan möglicherweise prüfen könnten. Die praktische Reichweite hinge vom Wortlaut der Änderung und den Ausführungsregeln ab, darunter den erfassten Daten, den Voraussetzungen für den Zugriff und dem Umgang mit den erhobenen Informationen.
Inländische Kommunikation betrifft auch Menschen und Unternehmen, die Dienste im eigenen Land nutzen. Regeln zur Auswahl, zum Zugriff, zur Aufbewahrung und zur Aufsicht werden daher entscheidend dafür sein, wie ein erweitertes System im Alltag funktioniert.
Notfallpaket nach Angriffen auf Unternehmen
Takaichis Regierung verabschiedete ihre Notfallmaßnahmen bei einer von ihr geleiteten Sitzung nach einer Reihe schwerwiegender Datenschutzverletzungen. Ein Ransomware-Angriff auf die GMO Internet Group veranlasste sie in der Vorwoche, das Paket in Auftrag zu geben.
Ransomware ist Schadsoftware, mit der Daten oder Computersysteme als Geisel genommen werden, üblicherweise verbunden mit einer Lösegeldforderung. Ein betroffenes Unternehmen muss möglicherweise den Angriff eindämmen, feststellen, welche Systeme sicher sind, und Dienste wiederherstellen. Zugleich muss es untersuchen, ob Informationen entwendet wurden.
Das Notfallpaket umfasst vier Bereiche: Sicherheitsverbesserungen mithilfe künstlicher Intelligenz, eine stärkere Informationsbeschaffung, strategische Reaktionen auf Angriffe und bessere Unterstützung für Betroffene. Ein Teil der 10 Milliarden Yen soll die Fähigkeiten der Polizei zur Informationsbeschaffung stärken.
Die Regierung plant zudem ein Team von Cybersicherheitsspezialisten zur Abwehr von Angreifern. Ein separates Hilfsteam aus dem öffentlichen und privaten Sektor soll Unternehmen unterstützen, die angegriffen wurden. Eine weitere Einheit soll Unternehmen beraten, die potenziellen Bedrohungen ausgesetzt sind.
Diese Teams kommen in unterschiedlichen Phasen eines Vorfalls zum Einsatz. Beratung kann einem Unternehmen helfen, zu reagieren, sobald eine Bedrohung auftritt. Spezialisten können bei einem laufenden Angriff unterstützen. Wiederherstellungshilfe kann einem betroffenen Unternehmen dabei helfen, die Folgen zu bewältigen. Künstliche Intelligenz soll außerdem Schwachstellen in Computersystemen aufspüren.
Neue Pflichten für Infrastrukturbetreiber
Das Nationale Büro für Cybersicherheit im Kabinettssekretariat und das Kabinettsbüro veröffentlichten am 30. September Unterlagen zur Umsetzung des Gesetzes über die Reaktion auf Cyberangriffe. Die organisatorischen Maßnahmen und die Zusammenarbeit mit Betreibern kritischer Infrastrukturen begannen am 1. Oktober.
Das System erfasst 258 benannte Betreiber in 15 Sektoren. Ihre Dienste sind eng mit dem Alltag verbunden: Eine Störung kann Zahlungen, Stromversorgung, Kommunikation, Verkehr oder den Warenumschlag in Häfen beeinträchtigen.
Die erfassten Betreiber müssen dem für ihren Sektor zuständigen Minister Angaben zu benannten wichtigen Computersystemen, einschließlich der Produktnamen, übermitteln. Der Umsetzungszeitplan setzt für bereits genutzte Systeme eine Frist bis März des Folgejahres. Neu eingeführte Systeme müssen innerhalb von vier Monaten gemeldet werden.
Die Regierung will diese Bestandsverzeichnisse mit Informationen über Schwachstellen abgleichen, die noch nicht öffentlich bekannt sind. Eine Schwachstelle ist ein Fehler in Software oder Geräten, den ein Angreifer ausnutzen kann. Wenn bekannt ist, welcher Betreiber ein betroffenes Produkt verwendet, können die Behörden das Unternehmen gezielt warnen.
Schwerwiegende Vorfälle müssen der Regierung gemeldet werden
Seit dem 1. Oktober müssen erfasste Betreiber schwerwiegende Cybervorfälle, die ihre benannten wichtigen Computersysteme betreffen, sowohl dem für ihren Sektor zuständigen Minister als auch dem Premierminister melden. Dazu zählen die Ausführung von Schadsoftware und unbefugte Zugriffe.
Diese Pflicht ermöglicht es der Regierung, von schwerwiegenden Angriffen auf essenzielle Dienste zu erfahren. Technische Einzelheiten eines Vorfalls können anschließend unter Berücksichtigung des Schutzes der betroffenen Organisation an andere Betreiber weitergegeben werden, damit diese ihre Abwehr gegen ähnliche Aktivitäten stärken können.
Ein geplanter Informationsaustauschrat soll voraussichtlich rund 100 Organisationen umfassen, hauptsächlich Betreiber kritischer Infrastrukturen. Er soll staatliche Informationen über Bedrohungen mit den Unternehmen zusammenbringen, die für den Schutz betrieblicher Systeme verantwortlich sind.
Der Ansatz der Regierung verbindet zwei Arten von Informationen: welche Produkte ein Betreiber nutzt und welche Bedrohungen erkannt werden. Ein Bestandsverzeichnis kann zeigen, wer gewarnt werden muss; Informationen über Vorfälle können erklären, worauf der Betreiber in seinen eigenen Systemen achten sollte.
Wie vertrauliche Warnungen weitergegeben werden
Staatliche Informationen über Bedrohungen können Einzelheiten enthalten, die eine nachrichtendienstliche Quelle offenlegen oder ein bestimmtes Unternehmen identifizieren. Vor der Weitergabe an Betreiber wollen die Behörden vertrauliche Einzelheiten entfernen oder identifizierende Informationen anonymisieren. Dieses Verfahren wird als Bereinigung bezeichnet.
Eine nützliche Warnung könnte die technischen Merkmale eines Angriffs enthalten, ohne offenzulegen, wie die Behörden an diese Informationen gelangt sind. Ziel ist es, Unternehmen schnell mit umsetzbaren Informationen zu versorgen und zugleich sensibles Material zu schützen.
Sensiblere Informationen werden im Rahmen von Regelungen für Verschlusssachen, mit einzelnen Unternehmen oder in beschränkten Kreisen, sogenannten Trusted Groups, weitergegeben. So entstehen unterschiedliche Kanäle, je nachdem, wie breit Informationen verbreitet werden dürfen.
Für Betreiber liegt der praktische Nutzen darin, eine hinreichend konkrete Warnung zu erhalten, um handeln zu können. Produktnamen, technische Merkmale und Kenntnisse über die Systeme eines Unternehmens können dazu beitragen, aus einer allgemeinen Warnung eine gezielte Prüfung oder Reparatur abzuleiten.
Einführung mit mehreren getrennten Etappen
Japans Gesetzesänderungen, organisatorische Vorbereitungen und technischer Betrieb folgen unterschiedlichen Zeitplänen. Teile des Gesetzes traten im Oktober in Kraft, während der Zeitplan für die Umsetzung den operativen Einsatz von Kommunikationsinformationen für den Herbst des Folgejahres oder später vorsieht.
Die wichtigsten Etappen, die in den Unterlagen der Regierung zur Einführung und in späteren Ankündigungen genannt werden, sind:
- 30. September: Das Nationale Büro für Cybersicherheit und das Kabinettsbüro veröffentlichten Unterlagen zur Umsetzung.
- 1. Oktober: Die organisatorischen Maßnahmen und die Zusammenarbeit mit benannten Infrastrukturbetreibern begannen; dazu gehörten auch die Meldepflichten für schwerwiegende Vorfälle.
- 6. November: Takaichi wies die Minister an, Änderungen zur Stärkung der Informationsbeschaffung für die aktive Cyberabwehr zu prüfen.
- März des Folgejahres: Bereits genutzte benannte Computersysteme müssen gemäß dem Umsetzungszeitplan gemeldet werden.
- Innerhalb von vier Monaten nach Einführung: Betreiber müssen neu eingeführte benannte Systeme melden.
- Herbst des Folgejahres oder später: Der operative Einsatz von Kommunikationsinformationen soll beginnen.
Aufgrund der schrittweisen Einführung müssen Unternehmen Melde- und Vorbereitungspflichten erfüllen, bevor alle Teile der Erfassung von Kommunikationsinformationen in Betrieb sind. Die geplante Einbeziehung inländischer Kommunikation würde neben dieser Einführung eine weitere Gesetzesänderung erfordern.
Das Wichtigste
- Japan erwägt, vollständig inländische Kommunikation in den Rahmen zur Informationsbeschaffung für die aktive Cyberabwehr aufzunehmen.
- Takaichi wies die Minister bei einer Sitzung am 6. November an, Gesetzesänderungen zu prüfen. Dem war eine Empfehlung der Regierungspartei vorausgegangen.
- Ein Notfallpaket stellt 10 Milliarden Yen aus den Rücklagen des Haushaltsjahres 2026 für Cybersicherheitsmaßnahmen bereit, darunter stärkere Fähigkeiten der Polizei zur Informationsbeschaffung.
- Spezialisierte Einsatzteams, Unterstützung für betroffene Unternehmen und künstliche Intelligenz sind Teil des Pakets.
- Die Einführung für kritische Infrastrukturen betrifft 258 Betreiber in 15 Sektoren. Sie müssen Bestandsverzeichnisse ihrer Systeme und Meldungen zu schwerwiegenden Vorfällen einreichen.
- Der Zeitplan für den operativen Umgang mit Kommunikationsinformationen liegt später als der für die ersten organisatorischen Maßnahmen und Meldepflichten.