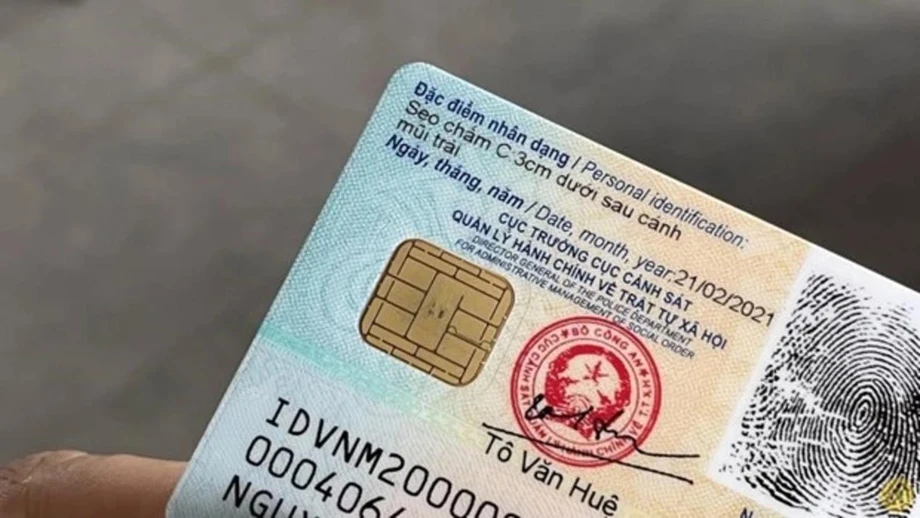
Verpflichtende Identitätsprüfungen rücken die Einwilligung ins Zentrum der Debatte
Vietnams geplantes Gesetz über elektronische Identifizierung und Authentifizierung würde für Online-Transaktionen in elf Bereichen nationale digitale Identitätsprüfungen vorschreiben – vom Bankwesen und Gesundheitswesen bis hin zu Krypto-Vermögenswerten und Online-Spielen. Am 4. November 2026 erklärte Minister für öffentliche Sicherheit Lương Tam Quang vor Abgeordneten, das System werde nur notwendige Informationen erfassen, eine Einwilligung voraussetzen und Transaktionsinhalte aus synchronisierten Identitätsdatensätzen heraushalten.
Inhalt
- Verpflichtende Identitätsprüfungen rücken die Einwilligung ins Zentrum der Debatte
- Was der Minister zum Datenschutz zusicherte
- Für welche Dienste wäre eine Authentifizierung vorgeschrieben?
- Automatisch angelegte Identitäten und der Umfang staatlicher Identifizierung
- Eine separate Verordnung setzt bereits Fristen für Konten
- Warum Abgeordnete mehr als biometrische Prüfungen fordern
- Der begleitende Gesetzentwurf soll Schutzmaßnahmen am Risiko ausrichten
- Für KI-Daten und grenzüberschreitende Übermittlungen gelten unterschiedliche Pflichten
- Die Reichweite von VNeID verleiht den Einzelheiten besonderes Gewicht
- Wichtige Punkte
Der Entwurf würde staatlichen Stellen außerdem erlauben, digitale Identitäten automatisch anzulegen, wenn nationale oder fachspezifische Datenbanken bereits vollständige und korrekte Informationen enthalten. Personen und Organisationen, für die diese Regelung gilt, müssten dieselben Angaben dann weder erneut einreichen noch sich gesondert registrieren.
Diese beiden Aspekte stellen eine praktische Frage ins Zentrum der Parlamentsdebatte: Wie können Menschen ihre Einwilligung ausüben, wenn eine Authentifizierung Voraussetzung für die Nutzung eines Dienstes ist und eine Identität anhand von Informationen angelegt werden kann, über die der Staat bereits verfügt? Quang skizzierte Datenschutzvorkehrungen. Abgeordnete verlangten zugleich klarere Grenzen für die Datenerhebung, eine stärkere Verantwortung der Technologieanbieter und Regeln, die alltägliche Vorgänge von Transaktionen mit höherem Risiko unterscheiden.
Der Entwurf wird während der zweiten Sitzungsperiode der 16. Nationalversammlung zusammen mit einem Entwurf für ein Gesetz über Datensicherheit beraten. Gemeinsam sollen die Gesetzentwürfe Regeln für die Einrichtung digitaler Identitäten, die Prüfung ihrer Nutzer und den Schutz der dabei verarbeiteten Daten festlegen.
Was der Minister zum Datenschutz zusicherte
Quang, dessen Ministerium den Gesetzentwurf zur Identifizierung eingebracht hat, erklärte den Abgeordneten, die Datenschutzvorkehrungen würden sowohl für die erhobenen Informationen als auch für den Austausch zwischen Identifizierungssystemen gelten. Die vorgeschlagenen Schutzmaßnahmen beschrieb er so:
Die Erhebung der Mindestdaten muss mit Einwilligung der betroffenen Person erfolgen; Transaktionsinhalte dürfen nicht synchronisiert werden, und Authentifizierungsergebnisse dürfen nicht über den zulässigen Umfang hinaus weitergegeben werden.
Eine betroffene Person ist die Person, deren Informationen verarbeitet werden. Im Alltag bedeutet Quangs Zusicherung, dass das System nur die zur Identifizierung einer Person nötigen Daten erheben und zugleich die Transaktionsdetails aus den synchronisierten Identifizierungsdaten heraushalten soll.
Quang erklärte außerdem, dass die Grundsätze, Bedingungen, der Umfang und die Zwecke der Verarbeitung personenbezogener Daten weiterhin den bestehenden Datenschutzgesetzen unterliegen würden. Elektronische Identifizierung und Authentifizierung müssten mit der Verfassung im Einklang stehen und die Rechte und Interessen von Einzelpersonen, Organisationen und staatlichen Stellen schützen.
Der Einwilligungsmechanismus bleibt für Nutzer ein zentrales Thema. In den Erläuterungen im Parlament wurde nicht ausgeführt, welche Möglichkeiten eine Person hätte, wenn sie bei einer Transaktion, für die eine Authentifizierung erforderlich ist, wegen einer verweigerten Datenerhebung nicht weiterkommt.
Für welche Dienste wäre eine Authentifizierung vorgeschrieben?
Nach Artikel 23 Absatz 5 müssten Transaktionen in den folgenden Bereichen über eine nationale elektronische Identität authentifiziert und mit ihr verknüpft werden:
- Wertpapierhandel.
- Telekommunikation.
- Bankwesen.
- Postdienste.
- Elektronischer Handel.
- Gesundheitswesen.
- Zahlungsvermittler.
- Digitale Geldbörsen.
- Krypto-Vermögenswerte.
- Online-Videospiele.
- Registrierung, Anmietung und Nutzung von Domainnamen.
Bei einer Authentifizierung wird geprüft, ob eine Person, die einen Dienst nutzt, tatsächlich diejenige ist, für die sie sich ausgibt. Durch die Verknüpfung wird das Nutzerkonto oder die Transaktion mit der nationalen elektronischen Identität dieser Person verbunden. Für Kunden würde der Entwurf diese Identität zur Voraussetzung für den Zugang zu einem breiten Spektrum finanzieller, wirtschaftlicher und digitaler Aktivitäten machen.
Auch Minister und Leiter von Behörden auf Ministerebene könnten Transaktionen in anderen Bereichen einbeziehen, wenn diese mit hohen Risiken verbunden sind oder erhebliche rechtliche Verpflichtungen begründen. Das System könnte damit über die elf im Gesetzentwurf genannten Bereiche hinausreichen.
Thạch Phước Bình, Abgeordneter aus Vĩnh Long, schlug vor, Transaktionen nach ihrem Risiko einzustufen. Seine Beispiele zeigen, warum es auf die Einzelheiten ankommt: Die Buchung eines Arzttermins ist anders zu bewerten als der Zugriff auf Krankenakten – ebenso wie die Abfrage eines Bankkontos anders ist als eine hohe Überweisung.
Automatisch angelegte Identitäten und der Umfang staatlicher Identifizierung
Die Artikel 7 und 8 regeln, wer oder was eine elektronische Identität erhalten kann und welche Kategorien staatliche Stellen identifizieren würden. Dazu gehören nicht nur Einzelpersonen und Organisationen, sondern auch Orte, Räume, mit wesentlichen oder wichtigen Daten verbundene Einrichtungen, als Eigentümer oder Nutzer von als hochriskant eingestuften Gütern zertifizierte Einrichtungen sowie Einrichtungen, die Staatsgeheimnisse betreffen.
Die Regierung würde die Liste der Einrichtungen festlegen, die einer staatlichen Identifizierung unterliegen, und einen Zeitplan für die Umsetzung bestimmen. Für die in Artikel 8 genannten Einrichtungen würden Behörden automatisch Identitäten anlegen und nationale Identifikationsnummern vergeben, sofern in nationalen oder fachspezifischen Datenbanken bereits vollständige und korrekte Informationen vorliegen.
Der administrative Vorteil liegt auf der Hand: Eine Organisation oder Person müsste keine Informationen erneut angeben, über die der Staat bereits verfügt. In der Datenschutzdebatte geht es um die Reichweite der Kategorien, die ihnen zugeordneten Informationen und die Regeln für deren Nutzung.
Eine Zusammenfassung vom 25. Oktober führte auch die Identifizierung von Ereignissen, Transaktionen und Verhaltensweisen auf. Das Finanzministerium, das Justizministerium, das Ministerium für Industrie und Handel sowie der Oberste Volksgerichtshof verlangten nähere Erläuterungen zu dieser Ausweitung. Ob sie im überarbeiteten Entwurf enthalten ist, bleibt unklar, da der der Nationalversammlung vorgelegte vollständige Text nicht veröffentlicht worden war.
Die Wirtschaftskammer VCCI warnte während der Konsultation, die Formulierung könne nahezu jede gewöhnliche geschäftliche und zivilrechtliche Transaktion unter die Identifizierungspflichten fallen lassen. Am 26. Oktober warnte auch der Ausschuss der Nationalversammlung für nationale Verteidigung, Sicherheit und auswärtige Angelegenheiten davor, dass sektorale Behörden oder Dienstleister bei der Auswahl der zu erhebenden Datenfelder missbräuchlich handeln und die Privatsphäre verletzen könnten.
Eine separate Verordnung setzt bereits Fristen für Konten
Der geplante Gesetzentwurf steht neben einer bereits geltenden Regelung: der Verordnung 320/2026, die am 28. September 2026 in Kraft trat. Sie schreibt vor, bestimmte Konten für elektronische Transaktionen mit VNeID, Vietnams nationaler Plattform für elektronische Identifizierung, zu verknüpfen und darüber zu authentifizieren.
Beide Regelungen nennen jeweils elf Bereiche, doch die Listen unterscheiden sich. Die Verordnung erfasst Bildung, Wertpapierhandel, Telekommunikation, Bankwesen, elektronischen Handel, elektronische Rechnungen, Verkehr, Tourismus, Arzneimittel, Gesundheitswesen und vietnamesische soziale Netzwerke. Auch Konten auf Plattformen wie Facebook, TikTok und Zalo unterliegen laut Verordnung den Verknüpfungspflichten.
Die Frist für die Verknüpfung der erfassten Dienstkonten endet am 31. Dezember 2026. Für Bankkonten gilt eine spätere Frist: der 30. Juni 2027. Soziale Netzwerke fehlen in der Liste der elf Bereiche im Gesetzentwurf, während dieser Krypto-Vermögenswerte, digitale Geldbörsen, Online-Spiele und Domain-Dienste ausdrücklich aufführt.
Der Zeitplan führt bestehende Pflichten und geplante Änderungen zusammen:
- Juli 2026: Vietnam verabschiedete seine nationale Strategie zur digitalen Transformation für fünf Jahre.
- 28. September 2026: Die Verordnung 320/2026 trat in Kraft.
- 25. und 26. Oktober 2026: Eine Zusammenfassung des Entwurfs und die Bedenken eines Parlamentsausschusses rückten den Umfang der Identifizierung in den Mittelpunkt.
- 4. November 2026: Die Nationalversammlung beriet über die Gesetzentwürfe zur Identifizierung und Datensicherheit.
- 21. November 2026: Die Sitzungsperiode der Nationalversammlung soll enden; der Gesetzentwurf zur Identifizierung gehört zu den Vorlagen, deren Verabschiedung erwartet wird.
- 31. Dezember 2026: Für die erfassten Dienstkonten endet die Frist zur Verknüpfung.
- 30. Juni 2027: Für Bankkonten gilt die Frist zur Verknüpfung.
Warum Abgeordnete mehr als biometrische Prüfungen fordern
Phạm Trọng Nhân, Abgeordneter aus Ho-Chi-Minh-Stadt, warnte, dass Fortschritte bei der künstlichen Intelligenz die Annahme infrage stellten, Gesichter, Stimmen und Fingerabdrücke seien zuverlässig. Biometrische Verfahren seien weiterhin notwendig, sollten aber nicht das einzige Mittel zur Betrugsbekämpfung sein.
Bei einer biometrischen Authentifizierung wird ein körperliches oder verhaltensbezogenes Merkmal geprüft, das einer Person zugeordnet ist. KI-Werkzeuge können einige dieser Merkmale nachahmen. Dadurch wird es für ein System schwieriger, echte Nutzer von Personen zu unterscheiden, die gefälschtes Material vorlegen.
Tô Ái Vang, Abgeordnete aus Cần Thơ, forderte klarere Regeln zur Verantwortung, wenn ein KI-Authentifizierungssystem ein falsches Ergebnis liefert. Der Entwurf weise die letztendliche Verantwortung den Organisationen oder Einzelpersonen zu, die auf Grundlage der Ergebnisse Entscheidungen treffen. Zugleich müsse das Verhältnis zum Technologieentwickler oder -anbieter berücksichtigt werden.
Triệu Thị Ngọc Diễm, ebenfalls Abgeordnete aus Cần Thơ, schlug ein ausdrückliches Verbot der unbefugten Erhebung, Nutzung, Offenlegung oder Weitergabe von Identifizierungsdaten und Authentifizierungsmerkmalen vor. Sie verwies auf das Risiko, dass Kriminelle Gesichtsdaten, Stimmaufnahmen und Einmalpasswörter handeln. Ihr Vorschlag betrifft Informationen, die zum Mittel werden können, um Zugang zu fremden Konten zu erlangen.
Der begleitende Gesetzentwurf soll Schutzmaßnahmen am Risiko ausrichten
Der Entwurf für ein Gesetz über Datensicherheit würde fünf Stufen des Datensicherheitsrisikos einführen. Verantwortliche – Organisationen oder Stellen, die über die Verarbeitung von Daten entscheiden – würden die Risiken einstufen und entsprechende Schutzmaßnahmen ergreifen. Die Kontrolle würde hauptsächlich durch nachträgliche Inspektionen erfolgen.
Der Schutz soll den gesamten Lebenszyklus der Daten umfassen, von der Systementwicklung bis zur Vernichtung der Informationen. Quang erklärte, die Einstufung solle Pflichten an den möglichen Schaden eines Sicherheitsvorfalls anpassen: Weniger sensible Aktivitäten sollten geringeren Anforderungen unterliegen, während riskantere Bereiche stärker geschützt würden.
Die fünf Stufen würden den fünf Sicherheitsstufen von Informationssystemen nach den Cybersecurity-Gesetzen entsprechen. Nach Artikel 8 Absatz 4 könnten Organisationen bereits vorliegende Ergebnisse zur Einstufung von Cybersicherheitsrisiken wiederverwenden und so zwei separate Bewertungen desselben Systems vermeiden.
Die vorgeschlagenen Risikostufen würden neben den Kategorien wesentlicher und wichtiger Daten im Datengesetz gelten. Sie würden die Auswahl der Sicherheitsmaßnahmen leiten, während die bestehenden Kategorien weiterhin Anwendung fänden. In der Debatte ging es auch um die Aufteilung der Zuständigkeiten zwischen den Ministerien für öffentliche Sicherheit und nationale Verteidigung, um kryptografische Sicherheitsverfahren und Post-Quanten-Kryptografie, die gegen Angriffe mit künftigen Quantencomputern ausgelegt ist.
Für KI-Daten und grenzüberschreitende Übermittlungen gelten unterschiedliche Pflichten
Der Gesetzentwurf zur Datensicherheit würde Organisationen, die KI entwickeln oder einsetzen, verpflichten, Herkunft und Integrität von Trainingsdaten sowie daraus erzeugten Daten zu schützen. Er würde Datenvergiftung und unbefugte Extraktion verbieten und menschliche Eingriffe und Kontrolle bei automatisierten Entscheidungen vorsehen.
Bei einer Datenvergiftung werden die zum Training eines KI-Systems verwendeten Informationen absichtlich verfälscht. Dadurch kann das System unzuverlässige oder manipulierte Ergebnisse liefern. Bei Identifizierungsdiensten sind Qualität und Sicherheit dieser Informationen wichtig, weil automatisierte Fehler darüber entscheiden können, ob eine Person akzeptiert oder abgewiesen wird.
Für grenzüberschreitende Datenübermittlungen und -verarbeitungen würden je nach Risiko unterschiedliche Verfahren gelten. Daten der Stufen eins und zwei wären von den Verfahren nach diesem Gesetz ausgenommen. Verantwortliche, die Daten der Stufe drei verarbeiten, müssten eigene Bewertungen vornehmen und dokumentieren.
Übermittlungen von Daten der Stufen vier und fünf müssten vor ihrem Beginn von den zuständigen Behörden geprüft und genehmigt werden. Der Gesetzentwurf behandelt außerdem ausländische Datenanfragen, Pflichten grenzüberschreitend tätiger Dienstleister sowie die Nutzung von Datensicherheitsbewertungen im Rahmen bestehender Verfahren für Investitionen und Technologietransfer.
Die Reichweite von VNeID verleiht den Einzelheiten besonderes Gewicht
Bis Oktober hatte VNeID 86,4 Millionen elektronische Identitätskonten für vietnamesische Staatsbürger ausgegeben. Die Plattform verfügte über mehr als 70 Funktionen, verzeichnete über 500 Millionen Besuche und wurde täglich von drei bis sechs Millionen Nutzern aufgerufen.
Diese täglichen Nutzerzahlen entsprechen ungefähr 3,5 bis 6,9 Prozent der ausgegebenen Konten. Die Zahlen beschreiben eine Plattform mit einer sehr großen registrierten Nutzerbasis und einer kleineren Gruppe, die sie an einem bestimmten Tag nutzt – noch bevor der Gesetzentwurf ihre Rolle bei wichtigen Transaktionen ausweiten würde.
Die Regierung stellt die Identifizierungsmaßnahmen als Mittel gegen Online-Betrug, zum Schutz digitaler Infrastruktur und zur Verringerung des Verwaltungsaufwands im Rahmen ihrer nationalen Strategie zur digitalen Transformation dar. Für Nutzer geht es bei den konkreten Änderungen um den Zugang zu Dienstleistungen, den Umgang mit vorhandenen Datensätzen und die Verantwortung, wenn eine Identitätsprüfung fehlschlägt.
Quang erklärte, die federführende Stelle werde mit dem Ausschuss der Nationalversammlung für Verteidigung, Sicherheit und auswärtige Angelegenheiten zusammenarbeiten, um die Anmerkungen der Abgeordneten einzuarbeiten und dem Ständigen Ausschuss Bericht zu erstatten, bevor die Gesetzentwürfe fertiggestellt würden. Der nächste legislative Meilenstein ist das geplante Ende der Sitzungsperiode am 21. November. Die bestehenden Fristen für die Kontenverknüpfung gelten unabhängig von der Debatte über den neuen Vorschlag weiter.
Wichtige Punkte
- Der geplante Gesetzentwurf zur Identifizierung würde für Transaktionen in elf Bereichen eine Authentifizierung mit nationaler digitaler Identität vorschreiben. Bei Transaktionen mit hohem Risiko könnten weitere Bereiche hinzukommen.
- Quang sagte eine Erhebung von Mindestdaten mit Einwilligung zu, kündigte Beschränkungen für die Weitergabe von Authentifizierungsergebnissen an und erklärte, Transaktionsinhalte würden nicht synchronisiert.
- Staatliche Stellen könnten bestimmte Identitäten automatisch anhand vollständiger und korrekter Informationen anlegen, die bereits in öffentlichen Datenbanken vorliegen.
- Eine separate Verordnung setzt für die Verknüpfung von Konten den 31. Dezember 2026 als Frist; für Bankkonten gilt der 30. Juni 2027.
- Abgeordnete forderten strengere Regeln zur Verantwortung von KI-Anbietern, zu biometrischem Betrug und zur unbefugten Nutzung von Identifizierungsdaten.
- Der begleitende Gesetzentwurf zur Datensicherheit sieht fünf Risikostufen, menschliche Kontrolle automatisierter Entscheidungen und strengere Verfahren für Übermittlungen von Daten der höchsten Risikostufen vor.