Manuelle Behelfslösungen halten den Bierfluss nach einem verheerenden Cyberangriff aufrecht
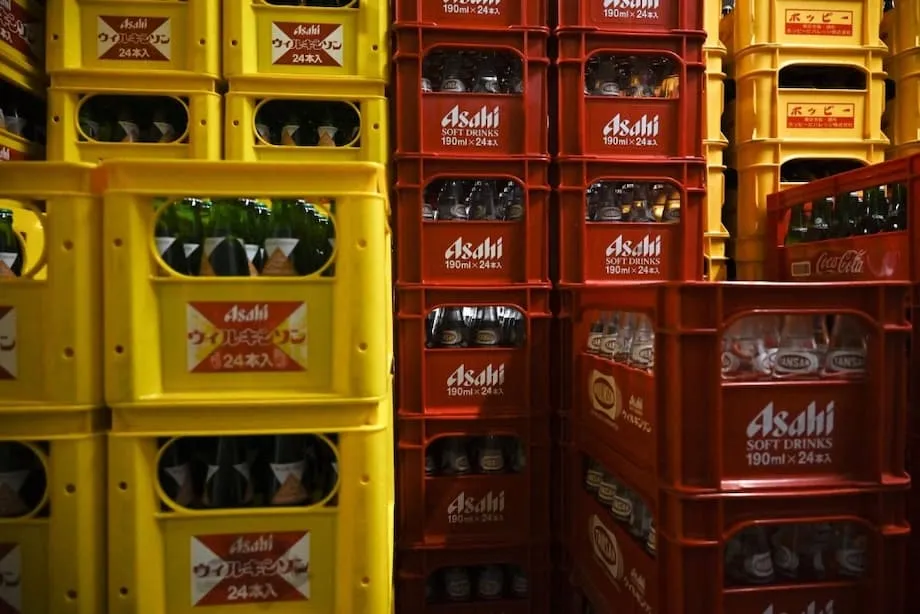
Asahi Group Holdings, Japans größter Brauereikonzern, sah sich zu Wochenbeginn mit einem Ransomware-Angriff konfrontiert, der Bestellungen, Lieferungen und Teile des Kundendienstes im Inland lahmlegte. Da zentrale Systeme offline und E-Mails von externen Adressen blockiert waren, griff das Unternehmen auf altbewährte Methoden zurück, um den Biernachschub aufrechtzuerhalten. Mitarbeiter bearbeiteten Bestellungen von Hand, füllten Papierformulare aus und übermittelten Anweisungen per Fax an Lager und Vertriebspartner. Das Ziel war klar: Die Regale in den Geschäften und die Zapfhähne in den Kneipen sollten nicht trockenlaufen, während Techniker daran arbeiteten, das Netzwerk wiederherzustellen.
Inhalt
- Manuelle Behelfslösungen halten den Bierfluss nach einem verheerenden Cyberangriff aufrecht
- Was geschah und wie Ransomware Unternehmen lahmlegt
- Chronologie des Ausfalls
- Wer ist Qilin und welche Daten soll die Gruppe gestohlen haben?
- Lieferengpässe im Einzelhandel und in der Gastronomie
- Stand der Wiederherstellung und nächste Schritte im Betrieb
- Warum das Cyberrisiko in der Fertigung steigt
- Zusammenwachsen von Betriebstechnologie und IT in der Brauerei
- Wie Japan auf Cyberrisiken reagiert
- Was der Vorfall für Verbraucher und Konkurrenten bedeutet
- Die wichtigsten Punkte
Die Störung brachte Transaktionen und Lieferungen beliebter Produkte wie Asahi Super Dry und Mitsuya Cider zum Erliegen. Bis Freitag liefen begrenzte Lieferungen wieder an, nachdem Teams manuelle Abläufe eingerichtet hatten. Das Unternehmen warnte jedoch, dass der Service vorerst lückenhaft bleiben werde, während die Netzwerke schrittweise wiederhergestellt würden. Sechs inländische Brauereien nahmen die Produktion in begrenztem Umfang wieder auf, und die Callcenter bereiteten einen eingeschränkten Betrieb vor. Asahi erklärte außerdem, das Unternehmen prüfe Hinweise auf einen möglichen Datendiebstahl im Zusammenhang mit dem Angriff.
Vorstandschef Atsushi Katsuki bat um Geduld und betonte, die Versorgung mit Produkten habe während der Wiederherstellung der Systeme weiterhin Vorrang.
Katsuki sagte: „Wir setzen alles daran, das System schnell wiederherzustellen und gleichzeitig mit alternativen Maßnahmen die kontinuierliche Versorgung mit unseren Produkten sicherzustellen.“
Einzelhandelsketten, auf die ein großer Teil des japanischen Bierverkaufs entfällt, warnten angesichts des anhaltenden Ausfalls vor möglichen Engpässen. Seven & I Holdings, Betreiber der Kette Seven Eleven, bereitete Kundenhinweise zu ausgesetzten Lieferungen vor. Die Konkurrenten Lawson und FamilyMart teilten ihren Kunden mit, dass einige Getränke von Asahi und unter Eigenmarken verkaufte, von Asahi produzierte Waren bis zum Wochenende knapp werden könnten. Restaurants wichen, wo möglich, auf andere Brauereien aus und stiegen von Fass- auf Flaschenbier um, um ihre verbleibenden Bestände zu strecken.
Was geschah und wie Ransomware Unternehmen lahmlegt
Ransomware ist eine Form der digitalen Erpressung. Angreifer dringen in das Netzwerk eines Unternehmens ein, verschlüsseln Dateien, sodass sie nicht mehr genutzt werden können, und verlangen Geld für die Herausgabe eines Entschlüsselungsschlüssels. Viele Gruppen setzen noch eine zweite Drohung ein: Sie kopieren Daten und kündigen an, diese zu veröffentlichen, wenn das Opfer nicht zahlt. Diese Kombination wird oft als doppelte Erpressung bezeichnet. Trifft ein Angriff ein Unternehmen, das rund um die Uhr produziert und ausliefert, sind die Folgen unmittelbar. Logistiksysteme fallen aus, Planungssoftware in den Werken kann Bestellungen nicht mehr abrufen, und der Kundendienst verstummt.
Asahi bestätigte in diesem Fall, dass seine Server von Ransomware angegriffen worden waren, und erklärte, der Ausfall beschränke sich auf den Betrieb in Japan. Das Unternehmen isolierte betroffene Systeme, um eine weitere Ausbreitung zu verhindern, und begann anschließend, manuelle Behelfslösungen für den Versand von Bier und alkoholfreien Getränken einzurichten. Dadurch ließ sich die Reichweite des Angriffs begrenzen, zugleich wurde der Geschäftsbetrieb auf menschliches Tempo verlangsamt: Aufgaben, die normalerweise automatisiert ablaufen, mussten per Telefon, Fax und Papier erledigt werden.
In einer Mitteilung an Kunden und Geschäftspartner entschuldigte sich die Brauerei für die Störung und erklärte, die Wiederherstellungsarbeiten würden so lange fortgesetzt, bis die Systeme wieder sicher in Betrieb genommen werden könnten.
In einer Erklärung von Asahi hieß es: „Wir entschuldigen uns aufrichtig für alle Unannehmlichkeiten, die unseren Kunden und Geschäftspartnern entstanden sind. Wir untersuchen die Ursache aktiv und arbeiten an der Wiederherstellung des Betriebs. Derzeit lässt sich jedoch noch kein voraussichtlicher Zeitrahmen für die Wiederherstellung nennen.“
Chronologie des Ausfalls
- 29. September: Ein Systemausfall in Japan legt die Bestellabwicklung, Lieferungen und den Betrieb der Callcenter lahm.
- 2. Oktober: Sechs inländische Bierbrauereien nehmen die Produktion in begrenztem Umfang wieder auf; die manuelle Bearbeitung von Bestellungen per Telefon und Fax wird ausgeweitet.
- 3. Oktober: Asahi bestätigt, dass Ransomware den Systemausfall verursacht hat, und erklärt, Hinweise auf eine mögliche unbefugte Datenübertragung würden untersucht.
- 4. bis 6. Oktober: Begrenzte Lieferungen laufen wieder an, die Callcenter bereiten einen eingeschränkten Service vor, und Einzelhändler warnen vor möglichen Engpässen.
- 8. Oktober: Die Ransomware-Gruppe Qilin übernimmt die Verantwortung und veröffentlicht auf einer Leak-Seite Beispiele gestohlener Dateien. Asahi erklärt, online gestohlene Daten gefunden zu haben und Umfang sowie Benachrichtigungsbedarf zu untersuchen.
Der Vorfall beeinträchtigte Asahis Betrieb außerhalb Japans nicht. Internationale Marken in Europa und anderen Regionen produzierten und lieferten weiterhin wie gewohnt.
Wer ist Qilin und welche Daten soll die Gruppe gestohlen haben?
Eine Gruppe namens Qilin bekannte sich zu dem Angriff. Die Betreiber veröffentlichten Beispiele auf ihrer Leak-Seite im Darknet und erklärten, sie hätten rund 27 Gigabyte interne Daten abgeschöpft. In den Einträgen war von Verträgen, Finanzdokumenten und Dateien zu Beschäftigten die Rede. Ein Beitrag verwies auf 9.323 gestohlene Dateien und zeigte mehrere Dutzend Dokumentenbilder als Beleg. Asahi erklärte inzwischen, bei dem Vorfall gestohlene Daten seien online gefunden worden. Betroffene wolle das Unternehmen benachrichtigen, sobald die Einzelheiten bestätigt seien.
Qilin ist eine Ransomware-as-a-Service-Operation. Die Kerngruppe stellt Schadsoftware und Infrastruktur bereit und teilt die Einnahmen mit Partnern, die in die Systeme ihrer Ziele eindringen. Sicherheitsforscher zufolge konzentriert sich die Gruppe unter anderem auf das Gesundheitswesen und die Fertigungsindustrie. Außerdem setzt sie Schadsoftware ein, die auf Windows-, Linux- und ESXi-Servern läuft. Die Gruppe nutzt häufig das Modell der doppelten Erpressung: Sie verschlüsselt Systeme und droht zugleich mit der Veröffentlichung von Daten, wenn die Lösegeldforderung nicht bezahlt wird.
Lieferengpässe im Einzelhandel und in der Gastronomie
Convenience-Stores, die eine tragende Säule des Getränkeverkaufs in Japan sind, bekamen die Folgen als Erste zu spüren. Bei Seven Eleven sahen Kunden Hinweise auf ausgesetzte Lieferungen von Asahi Super Dry und einigen alkoholfreien Getränken. Lawson und FamilyMart warnten, dass mehrere Asahi-Produkte ab Freitag knapp werden könnten. Auch gemeinsam mit Einzelhändlern entwickelte Eigenmarken waren von Lieferunterbrechungen betroffen, darunter Seven Premium Clear Cooler Chuhai und abgefüllte Tees unter den Marken der Ketten. Einige Geschäfte begrenzten die Abgabemengen; die Betreiber erklärten, sie bereiteten Ersatzprodukte vor.
Restaurants, die auf regelmäßige Lieferungen von Fass- und Flaschenbier angewiesen sind, taten ihr Möglichstes, um die Lücke zu überbrücken. Marugen Ramen erklärte, die Lieferungen von Asahi-Fass- und Flaschenbier seien eingestellt worden. Sobald die Bestände aufgebraucht seien, werde man auf andere Anbieter umsteigen. Kisoji, bekannt für Shabu-Shabu, wechselte von Fass- zu Flaschenbier und bezog Ware von anderen Brauereien, um den Betrieb aufrechtzuerhalten. Einige Izakaya-Kneipen warnten ihre Gäste, dass das Fassbier von Asahi ausgehen könnte, falls der Ausfall länger andauere.
Ein Sprecher von Seven & I Holdings, dem Betreiber von Seven Eleven, sagte, das Unternehmen habe angesichts der Störung Maßnahmen ergriffen, um die Erwartungen der Kunden zu steuern.
Der Sprecher sagte: „Wir bereiten einen Hinweis an die Kunden zu den ausgesetzten Lieferungen vor. Derzeit gibt es keine größeren Störungen.“
Einzelhändler verwiesen auch auf weitere Getränke von Asahi neben Bier. Bei Mitsuya Cider kam es zu kurzfristigem Lieferdruck, und einige exklusiv für bestimmte Ketten hergestellte Produkte wurden vorerst ausgesetzt. Die Auswirkungen reichten bis zu alkoholfreien Getränken und Lebensmitteln, die in den inländischen Werken des Unternehmens hergestellt werden.
Stand der Wiederherstellung und nächste Schritte im Betrieb
Asahi nahm alle sechs inländischen Bierbrauereien in begrenztem Umfang wieder in Betrieb. Dabei wurden Kernprodukte und Großkunden bevorzugt, während die manuelle Bearbeitung weiterlief. Bestellungen wurden per Telefon und Fax abgewickelt; die Versandteams konzentrierten sich auf bestehende Verpflichtungen und stark frequentierte Routen. Die Brauerei begann außerdem, die Produktion alkoholfreier Getränke an ausgewählten Standorten wieder aufzunehmen, und bereitete weitere Werke auf die Rückkehr der Systeme vor. Das Unternehmen erklärte, ein Zeitplan für die vollständige Wiederherstellung sei weiterhin ungewiss und einige Systeme blieben bis zum Abschluss der Überprüfungen offline.
Die Konkurrenz stellte sich auf die gestiegene Nachfrage ein. Kirin, Sapporo und Suntory leiteten, wo es praktikabel war, Lieferungen an Restaurants und Geschäfte um, wiesen jedoch darauf hin, dass Logistikkapazitäten und Verträge begrenzten, welche Mengen sie liefern könnten. Analysten zufolge könnte der Vorfall die Ergebnisse von Asahi im vierten Quartal belasten, falls sich Vertragsstrafen wegen nicht verfügbarer Ware oder längere Ausfälle summieren. Der frühe Neustart der Produktion habe den Schaden jedoch begrenzt.
Warum das Cyberrisiko in der Fertigung steigt
Brauen stützt sich heute auf ein dichtes Netz digitaler Werkzeuge. Produktionslinien werden von Sensoren und Industriesoftware gesteuert, Lagerroboter folgen den Anweisungen von Planungssystemen, und Lieferflotten sind auf vernetzte Zeitpläne angewiesen. Dieses Feld wird als Betriebstechnologie bezeichnet: Geräte und Software, die Fabriken und Logistik am Laufen halten. Wenn Angreifer von Unternehmensnetzwerken in diese Umgebungen vordringen, geht es nicht nur um den Verlust von Dateien. Auch die physischen Abläufe können sich verlangsamen oder zum Stillstand kommen.
Branchenzahlen zeigen, dass Angreifer zunehmend die Fertigungsindustrie ins Visier nehmen, besonders im asiatisch-pazifischen Raum. Ein Bericht zur Bedrohungslage schätzte, dass die Fertigung in diesem Jahr in der Region einen großen Anteil der Angriffe ausmachte, noch vor Branchen wie Finanzwesen und Verkehr. Fachleute verweisen auf ältere Steuerungssysteme, die mit modernen Netzwerken verbunden sind, ungepatchte Schnittstellen am Rand von Fabriknetzwerken und Drittanbieterwerkzeuge, die Unternehmens- und Industriesysteme verknüpfen. Eine einzige Schwachstelle kann Angreifern weitreichenden Zugriff auf Produktion, Bestellungen und Versand verschaffen.
Zusammenwachsen von Betriebstechnologie und IT in der Brauerei
Brauereien veranschaulichen die Herausforderung. In einem modernen Werk läuft die Gärung nach einem präzisen Zeitplan, die Temperaturen in den Tanks werden überwacht, Flaschen und Dosen durchlaufen Füllanlagen und Palettierer, bevor die Daten an Unternehmenssysteme zur Planung von Lagerbeständen und Auslieferungen übergeben werden. Jeder Schritt ist digital. Als bei dem Angriff auf Asahi die Systeme für Auftragserfassung und Routenplanung ausfielen, konnten die Brauereien nicht mehr sehen, was produziert oder wohin es geliefert werden sollte. Das Unternehmen behalf sich mit Telefonen und Faxgeräten, um diese Planung nachzubilden. Sicherheitsexperten empfehlen häufig, Fabriknetzwerke von der Unternehmens-IT zu trennen, den Fernzugriff zu beschränken, ungewöhnliche Aktivitäten zu überwachen und Beschäftigte darin zu schulen, Phishing zu erkennen. Solche Maßnahmen schaffen zusätzliche Hürden und erschweren es Angreifern, vom E-Mail-Verkehr zu den Anlagen vorzudringen.
Wie Japan auf Cyberrisiken reagiert
In Japan haben Ransomware-Vorfälle zugenommen. Die Nationale Polizeibehörde meldete für 2024 mehr als 200 Ransomware-Fälle, ein Anstieg gegenüber dem Vorjahr. Einer Umfrage zufolge dauerte es in fast der Hälfte der Fälle mindestens einen Monat, verlorene Daten wiederherzustellen. Ein im Mai verabschiedetes neues Gesetz räumte den Behörden weitergehende Befugnisse ein, um Cyberkriminelle zu stören und bei Prävention und Reaktion mit der Privatwirtschaft zusammenzuarbeiten. Der Schritt spiegelte die wachsende Sorge wider, dass digitale Angriffe den Alltag beeinträchtigen könnten.
Itsunori Onodera, der während der Debatte einem wichtigen Rat für politische Forschung vorstand, betonte, dass stärkere Abwehrmaßnahmen inzwischen eine Frage der öffentlichen Sicherheit seien.
Onodera sagte: „Ohne eine dringende Verbesserung der Cybersicherheit des Landes wird das Leben der Menschen in Japan gefährdet sein.“
Diese Botschaft findet angesichts der Ereignisse bei großen Unternehmen in den vergangenen Monaten Gehör. Aufsehen erregende Vorfälle bei Autoherstellern und Einzelhändlern zeigten, wie sich ein einzelner Angriff über Lieferantennetzwerke hinweg auswirken und Werke für Tage oder Wochen lahmlegen kann. Der Fall Asahi fügt die Getränkeproduktion und -distribution dieser Liste hinzu und unterstreicht, warum Notfallplanung inzwischen weit über den Datenschutz hinausgeht und auch die Grundlagen der Geschäftskontinuität umfasst.
Was der Vorfall für Verbraucher und Konkurrenten bedeutet
Kunden spürten die Auswirkungen zuerst in Convenience-Stores und zwanglosen Restaurants, wo Bier und alkoholfreie Getränke schnell umgesetzt werden. Viele werden zu Kirin, Sapporo oder Suntory greifen, wenn ihr Lieblingsbier nicht verfügbar ist. Andere werden warten, bis Super Dry wieder erhältlich ist – ein Zeichen dafür, wie treu viele Biertrinker dem Geschmack der Marke sind. Bars und Izakaya-Kneipen, die auf Fässer angewiesen sind, könnten ihre Bestände schneller aufbrauchen als Lebensmittelgeschäfte, da Fassbier häufige Lieferungen erfordert. Asahis manuelle Behelfslösungen halten die Ware in Bewegung, doch das Tempo ist langsamer als gewöhnlich. In den kommenden Tagen wird es daher darauf ankommen, ob die nach und nach eintreffenden Lieferungen mit einer Nachfrage Schritt halten können, die kaum nachlässt.
Die wichtigsten Punkte
- Asahi bestätigte, dass ein Ransomware-Angriff seine inländischen Systeme beeinträchtigte und Bestellungen, Lieferungen sowie Teile des Kundendienstes in Japan lahmlegte.
- Um den Warenfluss aufrechtzuerhalten, bearbeiteten Mitarbeiter Bestellungen von Hand und nutzten Faxgeräte, während Techniker an der sicheren Wiederherstellung der Systeme arbeiteten.
- Begrenzte Lieferungen liefen wieder an, und sechs inländische Bierbrauereien nahmen die Produktion eingeschränkt wieder auf. Bestellungen wurden per Telefon und Fax bearbeitet.
- Convenience-Stores warnten Kunden vor möglichen Engpässen bei Asahi Super Dry, Mitsuya Cider und mehreren exklusiv für bestimmte Ketten hergestellten Getränken.
- Restaurants wichen, wo möglich, auf andere Brauereien aus und wechselten von Fass- zu Flaschenbier, um die verbleibenden Bestände zu strecken.
- Die Ransomware-Gruppe Qilin bekannte sich zu dem Angriff und erklärte, rund 27 Gigabyte Daten gestohlen zu haben. Beispiele veröffentlichte sie auf einer Leak-Seite.
- Asahi erklärte, bei dem Vorfall gestohlene Daten seien online gefunden worden. Das Unternehmen untersuche den Umfang und kläre, wer benachrichtigt werden müsse.
- Der internationale Betrieb war nicht betroffen; Marken außerhalb Japans produzierten und lieferten weiterhin wie gewohnt.
- Die Fertigungsindustrie bleibt im asiatisch-pazifischen Raum ein wichtiges Ziel von Ransomware-Angriffen, da ältere Industriesysteme häufig mit moderner IT verbunden sind.
- Japan stärkte im Mai die Befugnisse zur Abwehr von Cyberangriffen, nachdem die Zahl der Ransomware-Fälle gestiegen war. Dahinter steht die Sorge vor Risiken für den Alltag und Lieferketten.