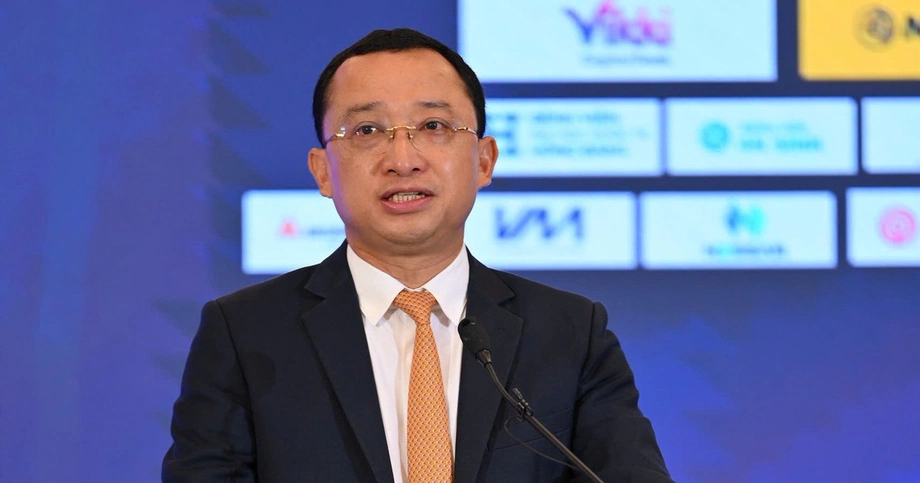
Einfache Passwörter treffen auf eine schnellere Finanzbedrohung
Fast 1,9 Millionen Konten vietnamesischer Nutzer verwenden weiterhin leicht zu erratende Passwörter wie "123456". Das geht aus Zahlen hervor, die am 6. November 2026 auf dem Vietnam Digital Financial Security Forum in Ho-Chi-Minh-Stadt vorgestellt wurden. Die Warnung erfolgt zu einem Zeitpunkt, an dem Banken ihre Systeme ausbauen, um verdächtige Überweisungen zu erkennen und dabei zu helfen, gestohlenes Geld zurückzuholen.
Inhalt
- Einfache Passwörter treffen auf eine schnellere Finanzbedrohung
- Weniger Angriffe, mehr Organisationen melden Schäden
- Warum gestohlene Daten dauerhaften Schaden anrichten können
- KI beschleunigt sowohl das Bankwesen als auch die Kriminalität
- Schwache Passwörter und überzeugende Identitätstäuschungen
- Der Diebstahl von Bankkartendaten in einem Restaurant deckte eine weitere Lücke auf
- Warnungen verhindern bereits verdächtige Zahlungen
- Gestohlenes Geld über Banken hinweg verfolgen
- Investitionen in Sicherheit lassen weiterhin grundlegende Lücken
- Datenregeln und Vorbereitungen auf Quantencomputer
- Die wichtigsten Punkte
Oberst Nguyen Ba Son, stellvertretender Leiter der Abteilung für Cybersicherheit und Bekämpfung von Hightech-Kriminalität im Ministerium für öffentliche Sicherheit, kurz A05, sagte, die Behörden hätten in den ersten sechs Monaten des Jahres 2026 fast 1.000 Fälle von Online-Betrug mit Vermögensdiebstahl registriert. Die Verluste beliefen sich auf Billionen vietnamesische Dong.
Finanzinstitute stehen von mehreren Seiten unter Druck: Kriminelle setzen künstliche Intelligenz ein, um Angriffe schneller vorzubereiten, Kunden sind weiterhin anfällig für Identitätstäuschungen, und einigen Organisationen fehlen noch grundlegende Sicherheitsvorkehrungen. Zugleich sind digitale Zahlungen für einen großen Teil der Bevölkerung zum alltäglichen Dienst geworden.
Die von Hoang Minh Tien, stellvertretender Leiter der IT-Abteilung der vietnamesischen Zentralbank, vorgestellten Zahlen zeigen das Ausmaß. In den ersten acht Monaten des Jahres 2026 wickelte Vietnam mehr als 21 Milliarden bargeldlose Transaktionen im Wert von über 260 Billiarden Dong ab. Bei vielen Kreditinstituten entfallen mehr als 95 Prozent der Transaktionen auf digitale Kanäle.
Auf dem Forum kamen die Nationale Cybersicherheitsvereinigung, die Vietnam Investment Media Group, die Zentralbank und die Bankenvereinigung Vietnams zusammen. In den Gesprächen wurde eine bekannte Schwachstelle, leicht zu erratende Passwörter, mit einer umfassenderen Herausforderung verknüpft: Kunden vor, während und nach einer betrügerischen Zahlung zu schützen.
Weniger Angriffe, mehr Organisationen melden Schäden
Der Forschungs- und Umfragebericht der Nationalen Cybersicherheitsvereinigung für 2025 schätzt, dass Vietnam in diesem Jahr rund 552.000 Cyberangriffen ausgesetzt war, 19,38 Prozent weniger als 2024. Die Technologieabteilung führte die Umfrage im Dezember 2025 durch und wertete Antworten von mehr als 5.300 Organisationen aus.
Die Zusammenfassung der Regierungsumfrage verzeichnet einen Anstieg des Anteils von Behörden und Unternehmen, die Schäden meldeten: 52,30 Prozent im Jahr 2025 gegenüber 46,15 Prozent im Jahr 2024. Das ist ein Anstieg um 6,15 Prozentpunkte, obwohl die geschätzte Zahl der Angriffe zurückging.
Nach Einschätzung der Vereinigung gehen Angreifer zunehmend gezielter vor, bereiten sich sorgfältig vor und nutzen ihre Ziele umfassender aus. Für eine Organisation hängt die praktische Gefahr daher ebenso sehr von den Schäden eines Eindringens ab wie von der Zahl der Angriffsversuche.
Auf dem Forum wurden Zahlen der Nationalen Cybersicherheitsvereinigung und von Viettel Cyber Security zitiert, denen zufolge rund 41 Prozent der Angriffe auf den Finanz- und Bankensektor entfielen. Son bezeichnete den Sektor zudem als vorrangiges Ziel internationaler Hackergruppen und Cyberkrimineller.
Warum gestohlene Daten dauerhaften Schaden anrichten können
Die Vereinigung nannte fünf häufige Angriffsformen im Jahr 2025: Denial-of-Service-Angriffe, das Einfügen von Links zu Glücksspielwerbung, gezielte Cyberspionage, Datendiebstahl und Ransomware. Bei einem Denial-of-Service-Angriff wird ein Dienst mit Datenverkehr überlastet; Ransomware sperrt Informationen durch Verschlüsselung und fordert Lösegeld für die Wiederherstellung des Zugriffs.
Angreifer können diese Methoden kombinieren. Die Vereinigung beschrieb störende Angriffe, die die Aufmerksamkeit der Sicherheitsteams auf sich ziehen, während Eindringlinge unbemerkt in andere Teile eines Netzwerks vordringen, Schadsoftware installieren und dort verbleiben.
Vu Ngoc Son, Leiter der Technologieabteilung der Vereinigung, beschrieb eine Abfolge, bei der Kriminelle zunächst wertvolle Informationen stehlen, um sie zu verkaufen, auszutauschen oder weiter auszunutzen. Anschließend verschlüsseln sie die Daten des Opfers und fordern Lösegeld, wenn sie keine weiteren Daten mehr abgreifen können.
Kundeninformationen können daher auch dann noch offengelegt sein, wenn eine Bank oder ein Unternehmen seine Systeme wiederhergestellt hat. Sicherungskopien helfen einer Organisation, Dateien wiederherzustellen. Um Datendiebstahl zu verhindern, braucht es jedoch Zugriffskontrollen und Systeme, die ungewöhnliche Zugriffe erkennen.
In der Bewertung der Vereinigung für 2025 zählten das Eindringen in Datenbestände und Datendiebstahl zu den Vorfällen mit den größten Schäden. In ihrer Prognose für 2026 nannte sie Datensicherheit und mit KI automatisierte Angriffe als zentrale Herausforderungen. Auch in der Diskussion über Risiken für den Bankensektor auf dem Forum wurde davor gewarnt.
KI beschleunigt sowohl das Bankwesen als auch die Kriminalität
Son sagte, Kriminelle setzten KI ein, um die Suche nach Schwachstellen und die Vorbereitung von Angriffen zu beschleunigen. Arbeiten an großen Finanzinformationssystemen, die früher Monate dauern konnten, ließen sich heute viel schneller abschließen, sagte er, ohne einen konkreten Zeitraum zu nennen.
Dr. Dao Minh Tu, stellvertretender Vorsitzender und Generalsekretär der Bankenvereinigung Vietnams sowie früherer ständiger stellvertretender Gouverneur der Zentralbank, beschrieb eine Bankenbranche, die über Anwendungen hinausgeht, die Kunden selbst bedienen. Banken entwickeln Dienste, die mit Kunden kommunizieren und sie automatisch unterstützen.
Tu sagte, rund 80 Prozent der vietnamesischen Unternehmen hätten KI eingeführt, während mehr als 70 Prozent der Kreditinstitute sie etwa für Bonitätsbewertungen, elektronische Identitätsprüfungen, Betrugserkennung und Geldwäschekontrollen nutzten. Bonitätsbewertungen helfen Kreditgebern, die Rückzahlungsfähigkeit eines Kreditnehmers einzuschätzen; bei der elektronischen Identitätsprüfung wird die Identität eines Kunden aus der Ferne bestätigt.
Dam The Thai, stellvertretender Generaldirektor der HDBank, sagte, die Bank teste KI, die Betrug während laufender Transaktionen erkennt. Zudem würden automatisierte Bonitätsprüfungen und Genehmigungen erprobt, die zwei bis drei Minuten dauerten.
Der Vorbereitungsstand ist uneinheitlich. Den auf dem Forum zitierten Zahlen des AI Readiness Index von Cisco zufolge waren nur 13 Prozent der vietnamesischen Unternehmen vollständig auf KI vorbereitet. Für 63 Prozent stand es ganz oben auf der Prioritätenliste, die Fähigkeit ihrer Technologieinfrastruktur zu verbessern, sich zu erweitern und anzupassen. Ein KI-Werkzeug einzuführen und über die Daten, Ausstattung und Kontrollen für seinen sicheren Einsatz zu verfügen, sind unterschiedliche Stufen der Einführung.
Schwache Passwörter und überzeugende Identitätstäuschungen
Fast 1,9 Millionen Konten mit einfachen Passwörtern veranschaulichen eine Schwachstelle auf Kundenseite. Eine vorhersehbare Zahlenfolge wie "123456" erleichtert Kriminellen den Einstieg, wenn sie versuchen, Zugriff zu erlangen.
Auf dem Forum vorgestellte Umfrageergebnisse zeigten außerdem, dass nur 36 Prozent der Befragten Deepfakes als besorgniserregend einstuften. Das war der niedrigste Anteil unter den erfassten Risiken. Deepfakes sind mithilfe von KI erstellte oder veränderte Bilder, Videos oder Stimmen, die jemanden so erscheinen lassen, als sage oder tue die Person etwas, was sie tatsächlich nicht gesagt oder getan hat.
Tu warnte, Kriminelle könnten gefälschte Identitäten mit sorgfältig vorbereiteten Betrugsszenarien kombinieren, um Menschen dazu zu bringen, selbst Geld zu überweisen. Ein solcher Betrugsversuch kann Kunden über ein scheinbar vertrautes Gesicht oder eine vertraute Stimme erreichen und muss nicht wie ein offensichtlicher Versuch wirken, in eine Banking-App einzudringen.
Thai betonte, dass neben der Banktechnologie auch das Wissen und Vertrauen der Kunden unverzichtbar seien. Er rief Banken, Telekommunikationsunternehmen, elektronische Geldbörsen, digitale Plattformen und Aufsichtsbehörden dazu auf, gemeinsam Vertrauen in digitale Dienste aufzubauen.
In den auf dem Forum präsentierten Zahlen wurden weder die Gesamtzahl der untersuchten Konten noch die Methode zur Ermittlung schwacher Passwörter genannt. Für die Zahl von fast 1,9 Millionen fehlt daher ein prozentualer Anteil an allen vietnamesischen Konten.
Der Diebstahl von Bankkartendaten in einem Restaurant deckte eine weitere Lücke auf
Son schilderte einen 2025 aufgedeckten Fall, bei dem sich ein Verdächtiger als Mitarbeiter in gehobenen Restaurants ausgab. Wenn Kunden ihm ihre Bankkarten zum Bezahlen übergaben, entfernte er heimlich die Chips aus den Karten.
Der Verdächtige befestigte diese Chips an anderen Kartenrohlingen und nutzte die daraus entstandenen Karten, um mehrere aktuelle iPhone-Modelle zu kaufen. Dabei stahl er mehr als 200 Millionen Dong, umgerechnet etwa 7.700 US-Dollar.
Anschließend stimmte sich die Polizei mit der Zentralbank ab, um Geschäftsbanken zu informieren und sie zu Überprüfungen und Anpassungen bei Diensten rund um physische Chipkarten aufzufordern.
Der Fall zeigt, dass die Sicherheitsherausforderung über Passwörter und Banking-Apps hinausgeht. Die Karte eines Kunden kommt auch in Geschäften und Restaurants mit Menschen und Bezahlvorgängen in Kontakt. Kriminelle können diesen Umgang ausnutzen, während Banken sich auf den Schutz ihrer digitalen Netzwerke konzentrieren.
Warnungen verhindern bereits verdächtige Zahlungen
Das Überwachungssystem der Zentralbank ist mit fast 100 Finanzinstituten verbunden und hat mehr als 668.000 Konten mit Anzeichen für Verstöße identifiziert. Das geht aus den von Tien vorgestellten Zahlen hervor. Banken haben Millionen Warnungen herausgegeben und sich an der Rückholung oder vorübergehenden Sperrung von Geldbeträgen in Höhe von Billionen Dong beteiligt.
SIMO, das Informationssystem zur Unterstützung des Risikomanagements, der Überwachung und der Betrugsprävention im Zahlungsverkehr, verschickte von 2025 bis Oktober 2026 5,8 Millionen Kundenwarnungen. Darauf folgten fast 1,9 Millionen Fälle, in denen Kunden verdächtige Transaktionen stoppten oder abbrachen. Betroffen waren fast 7,2 Billionen Dong.
Das entspricht ungefähr einer gestoppten oder abgebrochenen Transaktion pro drei Warnungen. Die Gesamtzahlen erfassen Warnungen und Reaktionen von Kunden; wer mehrere Warnungen erhalten hat, kann daher mehrfach gezählt worden sein.
Die fast 1,9 Millionen von SIMO erfassten gestoppten oder abgebrochenen Transaktionen betreffen Zahlungswarnungen. Die ähnlich hohe Zahl zu schwachen Passwörtern betrifft die Kontosicherheit. Zusammengenommen zeigen sie zwei Ansatzpunkte für den Schutz: den Zugriff auf ein Konto und die Entscheidung, Geld zu überweisen.
Für Kunden schafft eine Warnung die Möglichkeit, innezuhalten, bevor das Geld das Konto verlässt. Banken und Polizei können mithilfe verknüpfter Informationen erkennen, wohin verdächtige Gelder fließen, und schneller reagieren.
Gestohlenes Geld über Banken hinweg verfolgen
Das Ministerium für öffentliche Sicherheit und die Zentralbank arbeiten an Vereinbarungen, mit denen sich betrugsverdächtige Geldströme über verschiedene Bankkonten hinweg verfolgen lassen. Son zufolge trafen sich die beiden Institutionen drei Tage vor dem Forum am 6. November zu einem Arbeitstreffen, um ein Pilotprojekt zur Nachverfolgung und Abstimmung dieser Geldflüsse zu besprechen.
Den vorgestellten Einzelheiten des Bankenprogramms zufolge sollte im Juni 2026 bei großen Geschäftsbanken ein Pilotprojekt zur Nachverfolgung und dringenden Unterbindung von Geldtransfers beginnen. Eine Ausweitung auf das gesamte System ist für das erste Quartal 2027 geplant. Sons Bericht konzentrierte sich auf die weiteren Gespräche Anfang November.
Schnelligkeit ist entscheidend, weil Kriminelle gestohlene Gelder innerhalb weniger Minuten über mehrere Konten und Zwischenstationen bewegen können. Eine Reaktion, die sich auf die erste Empfängerbank beschränkt, verliert das Geld leicht aus den Augen, sobald es weitergeleitet wird.
Die wichtigsten Termine und Zeiträume:
- Dezember 2025: Die Nationale Cybersicherheitsvereinigung befragte für ihre Jahresbewertung mehr als 5.300 Organisationen.
- Januar bis Juni 2026: Die Behörden registrierten fast 1.000 Fälle von Online-Betrug mit Vermögensdiebstahl.
- Juni 2026: Laut den Angaben des Bankenprogramms Beginn des Pilotprojekts zur dringenden Nachverfolgung und Unterbindung von Überweisungen zwischen Banken.
- 3. November 2026: Polizei und Zentralbank besprachen das geplante System zur Nachverfolgung und Abstimmung, wie Son über das Treffen drei Tage vor dem Forum berichtete.
- Erstes Quartal 2027: Geplante Ausweitung der Nachverfolgungslösung auf das gesamte Bankensystem.
Tu forderte eine einheitliche Finanzdatenplattform, damit Institute Informationen unter Einhaltung von Sicherheits- und Datenschutzregeln austauschen können. Thai schlug außerdem vor, Betrugswarnungen bei entsprechenden Vorfällen zwischen Banken, Telekommunikationsanbietern, elektronischen Geldbörsen und lizenzierten Handelsplattformen für digitale Vermögenswerte auszutauschen.
Investitionen in Sicherheit lassen weiterhin grundlegende Lücken
Geschäftsbanken wenden rund 17,2 Prozent ihrer Investitionen in die digitale Transformation für Informationssicherheit und Cybersicherheit auf, sagte Tien. Er forderte außerdem Risikobewertungen, Sicherheitstests, Notfallübungen und die Überwachung von Technologieanbietern.
Die umfassendere Umfrage der Vereinigung unter Behörden und Unternehmen zeigte Fortschritte bei der Vorbereitung. 75,93 Prozent boten Schulungen zum Bewusstsein für Cybersicherheit an, 51,45 Prozent führten Sicherheitsübungen durch, 51,65 Prozent hatten Sicherheitsleitstellen eingerichtet oder betrieben diese bereits, und 76,35 Prozent verfügten über Sicherungssysteme. Eine Sicherheitsleitstelle bündelt Überwachung und Reaktion auf Vorfälle.
In den befragten Organisationen bestanden weiterhin grundlegende Schwachstellen. 47,72 Prozent hatten kein Cybersicherheitspersonal, 27,80 Prozent verfügten über keine internen Cybersicherheitsstandards und 51,87 Prozent hatten keine zentral verwaltete Software zum Schutz vor Schadprogrammen.
Weitere 8,71 Prozent nutzten keinerlei Antivirensoftware, während 9,38 Prozent keine Kontrollen wie Firewalls zur Regelung des Internetzugangs hatten. Diese Zahlen beschreiben die breitere Umfrage unter Behörden und Unternehmen, nicht ausschließlich Geschäftsbanken.
Die praktische Lücke besteht zwischen der Vorbereitung der Mitarbeitenden und einem durchgängigen Schutz der gesamten Organisation. Schulungen können Beschäftigten helfen, Gefahren zu erkennen. Eine wirksame Abwehr erfordert jedoch auch Personal zur Systemüberwachung, den flächendeckenden Einsatz aktueller Software und eingeübte Verfahren für den Fall, dass ein Angriff erfolgreich ist.
Datenregeln und Vorbereitungen auf Quantencomputer
Tu sprach sich für einen strengeren Schutz von Bankdaten, personenbezogenen Daten und biometrischen Daten im Rahmen des vietnamesischen Datengesetzes und des Gesetzes zum Schutz personenbezogener Daten aus. Zu biometrischen Daten zählen körperliche Merkmale wie ein Gesicht oder ein Fingerabdruck, die zur Identitätsbestätigung verwendet werden.
Wichtige Daten sollten Tu zufolge in sicheren Rechenzentren in Vietnam gespeichert und verarbeitet werden. Zu seinen Vorschlägen gehörten außerdem klare Zuständigkeiten für die Kontrolle von KI-Systemen und eine menschliche Freigabe bei großen oder besonders sensiblen Transaktionen.
Schlecht standardisierte Daten und eine unzureichende Kontrolle von KI-Modellen können sowohl automatisierte Entscheidungen als auch die Privatsphäre der Kunden beeinträchtigen, warnte Tu. Auch ein Bankensystem, das schnell entscheidet, benötigt zuverlässige Informationen und ein klares Verfahren zur Überprüfung sensibler Vorgänge.
Quantencomputer stellen eine längerfristige Herausforderung dar. Tu warnte, ihre Rechenleistung könne bestimmte herkömmliche Verschlüsselungsverfahren gefährden, die Zahlungen, digitale Signaturen und Bankdaten schützen. Digitale Signaturen helfen festzustellen, wer eine elektronische Anweisung freigegeben hat und ob sie verändert wurde.
Tu forderte Banken auf, ihre Abhängigkeit von aktuellen Verschlüsselungsverfahren zu bewerten und den Übergang zu Post-Quanten-Kryptografie zu planen, also zu Verfahren, die Angriffen mit Quantencomputern standhalten sollen. Seine umfassendere Botschaft verknüpfte diese technischen Vorbereitungen mit dem Vertrauen der Öffentlichkeit: Da rund 89 Prozent der vietnamesischen Erwachsenen über Zahlungskonten verfügen, ist der Schutz des digitalen Bankwesens zu einem Teil des Schutzes eines alltäglichen Finanzdienstes geworden.
Die wichtigsten Punkte
- Fast 1,9 Millionen vietnamesische Konten verwenden weiterhin einfache Passwörter. Das geht aus Zahlen hervor, die auf dem Finanzsicherheitsforum am 6. November 2026 vorgestellt wurden.
- Vietnam war 2025 schätzungsweise 552.000 Cyberangriffen ausgesetzt. Die Zahl der Angriffe ging um 19,38 Prozent zurück, während der Anteil der befragten Organisationen, die Schäden meldeten, auf 52,30 Prozent stieg.
- Die Behörden registrierten im ersten Halbjahr 2026 fast 1.000 Fälle von Online-Betrug; die Verluste beliefen sich auf Billionen Dong.
- SIMO verschickte bis Oktober 2026 5,8 Millionen Warnungen. Darauf folgten fast 1,9 Millionen Fälle, in denen Kunden verdächtige Transaktionen im Wert von fast 7,2 Billionen Dong stoppten oder abbrachen.
- Ein Pilotprojekt zur Nachverfolgung und dringenden Unterbindung mutmaßlicher Betrugserlöse soll im ersten Quartal 2027 auf das gesamte Bankensystem ausgeweitet werden.
- Zu den Vorschlägen des Forums gehörten ein stärkerer Datenschutz, der Austausch von Betrugswarnungen, menschliche Kontrolle sensibler KI-Entscheidungen und Vorbereitungen auf die Risiken von Quantencomputern.