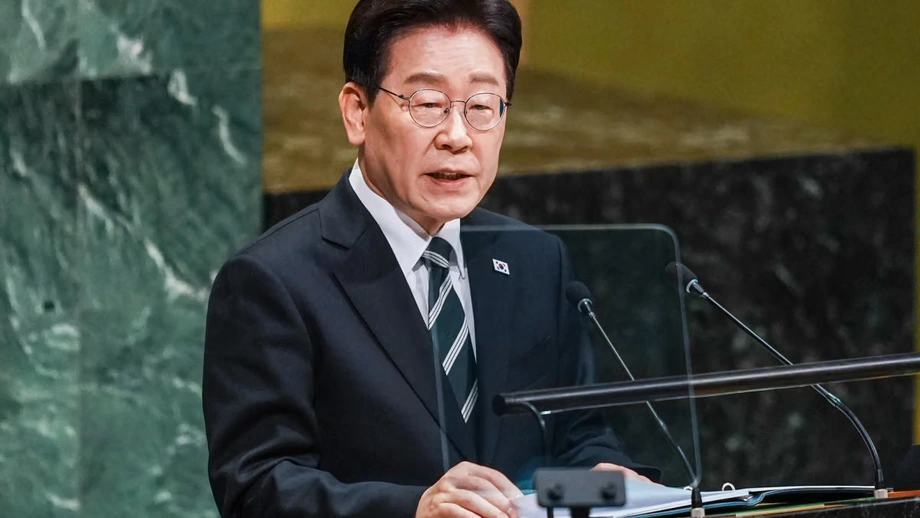
Lee will zentrale Stelle zur Koordinierung der Cyberabwehr
Der südkoreanische Präsident Lee Jae Myung hat Beamte angewiesen, die Schaffung einer schlagkräftigen Cybersecurity-Behörde zu prüfen. Anlass ist ein gemeldeter Diebstahl von 6,3 Milliarden US-Dollar bei Binance. Zugleich laufen Sicherheitsüberprüfungen bei mehr als 2.100 öffentlichen Einrichtungen und rund 170 großen privaten Infrastrukturbetreibern.
Inhalt
- Lee will zentrale Stelle zur Koordinierung der Cyberabwehr
- Warum der Binance-Diebstahl zum Warnsignal wurde
- Wie sich die Ereignisse entwickelten
- Was würde sich mit einem Cybersecurity-Beauftragten ändern?
- Kontrollen bei öffentlichen Stellen und wichtigen Netzen
- Hackerangriffe in Korea rücken Kundendaten in den Fokus
- Warum Online- und Offline-Wallets wichtig sind
- Lee verbindet KI-Fortschritte mit stärkerem Schutz
- Die wichtigsten Punkte
Bei einer Kabinettssitzung in Seoul am 3. November forderte Lee eine bessere Koordinierung zwischen Ministerien und privaten Unternehmen. Sein Vorschlag folgt auf Angriffe auf koreanische Finanzunternehmen und wachsende Sorgen um die Sicherheit von Finanz-, Energie- und Kommunikationsnetzen.
Lee will Gefahren früher erkennen und Warnungen schneller weitergeben. Die Schwächen des derzeitigen Ansatzes beschrieb er so:
Das bestehende Sicherheitssystem, das sich auf Kontrollen und nachträgliche Reaktionen konzentriert, weist deutliche Grenzen auf.
Der vorgeschlagene Cybersecurity-Beauftragte würde Arbeiten beaufsichtigen, die derzeit auf mehrere Stellen verteilt sind. Gemeint ist damit ein Amtsträger oder eine Organisation mit weitreichenden Befugnissen zur Koordinierung eines bestimmten Politikbereichs. Lee bat die Beamten außerdem, eine Taskforce zu prüfen, in der Regierung und Privatwirtschaft zusammenarbeiten.
Der Vorschlag wird noch geprüft. Die Regierung hat weder die Struktur noch die Befugnisse gegenüber bestehenden Behörden oder einen Zeitplan für die Einrichtung bekannt gegeben.
Warum der Binance-Diebstahl zum Warnsignal wurde
Angreifer sollen am 29. Oktober digitale Vermögenswerte im Wert von rund 6,3 Milliarden US-Dollar von Binance abgezogen haben. Betroffen waren Online-Wallets auf zehn Blockchains. Der Großteil des Geldes wurde innerhalb von etwa 20 Minuten entwendet. Blockchains sind digitale Register, mit denen Kryptowährungstransaktionen nachverfolgt werden.
Das Tempo und die Ausbreitung der Abhebungen erklären, warum Lee den Schwerpunkt auf frühzeitige Warnungen legt. Bei einem Angriff, der sich innerhalb weniger Minuten über mehrere Netzwerke erstreckt, bleibt Institutionen nur wenig Zeit, verdächtige Aktivitäten zu erkennen, die zuständigen Behörden zu kontaktieren und weitere Verluste zu begrenzen.
Das Blockchain-Analyseunternehmen TRM bezeichnete den Vorfall als den größten Kryptowährungsdiebstahl aller Zeiten. Der gemeldete Verlust von 6,3 Milliarden US-Dollar war etwa 4,2-mal so hoch wie die 1,5 Milliarden US-Dollar, die im Februar 2025 bei Bybit gestohlen wurden. Das verdeutlicht das Ausmaß des Vorfalls, der in der politischen Debatte angeführt wird.
Das FBI machte am 31. Oktober Nordkorea für den Angriff verantwortlich und identifizierte die Hackergruppe TraderTraitor. Nordkorea wies die Verantwortung zurück. Kim Yo Jong, die Schwester des nordkoreanischen Machthabers Kim Jong Un, wies den Vorwurf zurück:
absurde Rhetorik und nichts Neues.
Lee verwies bei der Erörterung der Notwendigkeit einer stärkeren Abwehr auf den Binance-Vorfall, nannte Nordkorea in seinen Äußerungen aber nicht. Seine Anweisungen konzentrierten sich darauf, wie Südkorea seine Reaktion auf Cyberbedrohungen in öffentlichen Diensten und Unternehmen organisieren sollte.
Wie sich die Ereignisse entwickelten
Der Diebstahl, die Zuordnung durch die USA und Lees Anweisungen folgten innerhalb weniger Tage aufeinander. Inländische Datenpannen verliehen einer Debatte zusätzliche Dringlichkeit, die über Kryptowährungsbörsen hinausging.
- Februar 2025: Bei Bybit wurden Kryptowährungen im Wert von rund 1,5 Milliarden US-Dollar gestohlen. Dieser Betrag dient als Vergleich, um das Ausmaß des Binance-Vorfalls zu beschreiben.
- 29. Oktober: Angreifer zogen Berichten zufolge rund 6,3 Milliarden US-Dollar aus Binance-Wallets auf zehn Blockchains ab.
- 31. Oktober: Das FBI machte Nordkorea für den Binance-Angriff verantwortlich.
- 3. November: Lee wies Beamte bei einer Kabinettssitzung an, eine Cybersecurity-Behörde und stärkere Präventionsmaßnahmen zu prüfen.
Südkoreanische Behörden führten außerdem Sicherheitsüberprüfungen bei öffentlichen Einrichtungen und großen privaten Anlagen durch. Die Kontrollen sind eine unmittelbare Reaktion, während Beamte eine längerfristige Änderung der Zuständigkeiten für Cybersecurity prüfen.
Was würde sich mit einem Cybersecurity-Beauftragten ändern?
Lees Vorschlag betrifft ein praktisches Problem: Die Sicherheitsaufgaben sind auf Einrichtungen mit unterschiedlichen Zuständigkeiten verteilt. Der Nationale Nachrichtendienst, das Wissenschaftsministerium und die Finanzaufsicht sind bereits an verschiedenen Teilen der Reaktion beteiligt.
Eine koordinierende Behörde würde diese Aufgaben in einem gemeinsamen Rahmen zusammenführen, der Regierung und Privatwirtschaft umfasst. Lee forderte ein System, das Anzeichen für Angriffe erkennen, diese Informationen weitergeben und eine Reaktion koordinieren kann, bevor der Schaden größer wird.
Eine von einer Organisation entdeckte Warnung kann auch für eine andere wichtig sein. Informationen über einen versuchten Angriff könnten beispielsweise anderen Einrichtungen dabei helfen zu prüfen, ob sie ähnlichen Aktivitäten ausgesetzt sind. Ein schnellerer Informationsaustausch ist ein zentraler Bestandteil des von Lee beschriebenen Präventionssystems.
Die vorgeschlagene Taskforce aus öffentlichem und privatem Sektor würde die Koordinierung durch die Regierung mit den Unternehmen verbinden, die Finanzdienste und andere wichtige Netze betreiben. Wer ihr angehört und welche Aufgaben sie übernimmt, hängt von Entscheidungen ab, die noch ausstehen.
Kontrollen bei öffentlichen Stellen und wichtigen Netzen
Der Nationale Nachrichtendienst hat dringende Sicherheitsüberprüfungen bei mehr als 2.100 Ministerien, Kommunalverwaltungen und öffentlichen Einrichtungen angeordnet. Das Wissenschaftsministerium überprüft rund 170 große private Infrastruktureinrichtungen, darunter Finanz- und Telekommunikationsunternehmen.
Lee nannte Finanzen, Energie sowie Informations- und Kommunikationstechnik als vorrangige Bereiche. Er wies Beamte an, Schwachstellen bei wichtigen staatlichen Einrichtungen und in der Infrastruktur zu beheben. Damit verknüpfte er Cybersecurity mit Diensten, auf die die Menschen im Alltag angewiesen sind.
Finanznetze ermöglichen Zahlungen und den Zugang zu Geld. Kommunikationsnetze übertragen Informationen zwischen Menschen, Unternehmen und öffentlichen Stellen. Die Energieinfrastruktur liefert Strom und andere wichtige Versorgungsgüter. Lees Anweisungen stellen den Schutz dieser Dienste neben den Schutz digitaler Vermögenswerte und persönlicher Informationen.
Die Kontrollen sind Teil der unmittelbaren Reaktion. Die umfassendere Reform soll die Koordinierung stärken und früheres Handeln ermöglichen, damit Behörden auf Warnzeichen reagieren können und Vorfälle nicht erst im Nachhinein untersuchen.
Hackerangriffe in Korea rücken Kundendaten in den Fokus
Mirae Asset Global Investments, die Kryptowährungsbörse Bithumb und Daishin Securities waren zuletzt von Hackerangriffen betroffen, bei denen Kundendaten eine Rolle spielten. Dadurch rückte neben dem Diebstahl von Kryptowährungen auch der Umgang mit persönlichen Daten in den Mittelpunkt der Beratungen der Regierung.
Geld und Informationen stellen betroffene Kunden vor unterschiedliche Probleme. Eine Börse muss womöglich gestohlene Vermögenswerte ersetzen, während ein Unternehmen nach einer Datenpanne offenlegen muss, welche Nutzerinformationen betroffen sind. Lees geplanter Rahmen betrifft die Sicherheit verschiedener Einrichtungen und nicht nur eine bestimmte Art von Verlust.
Die Debatte folgte auch auf die Meldung, dass eine Passagierliste für das vom Präsidenten genutzte Flugzeug durchgesickert sei. Der Vorfall weitete die Besorgnis über Finanzunternehmen hinaus auf Informationen im Zusammenhang mit staatlichen Abläufen aus.
Die Finanzdienstleistungskommission hat Vertreter von fünf Kryptowährungsbörsen einbestellt, um ihre Bereitschaft zu prüfen: Upbit, Bithumb, Coinone, DigitalX und Gopax. Die Gespräche beziehen inländische Handelsplattformen in die Reaktion auf den Binance-Vorfall und die jüngsten Datenpannen in Korea ein.
Warum Online- und Offline-Wallets wichtig sind
Koreanische Börsen müssen mindestens 80 Prozent der Kryptowährungen ihrer Kunden in Cold Wallets aufbewahren. Bei diesen Wallets werden die digitalen Zugangsdaten, die für die Autorisierung von Überweisungen benötigt werden, offline verwahrt. So sind sie weniger Angriffen über Internetverbindungen ausgesetzt.
Hot Wallets sind weiterhin mit dem Internet verbunden und ermöglichen es Börsen, Überweisungen leichter abzuwickeln. Der gemeldete Binance-Diebstahl betraf Hot Wallets. Die Unterscheidung zwischen Online-Zugriff und Offline-Aufbewahrung ist daher entscheidend, um zu verstehen, wie Börsen mit Sicherheitsfragen umgehen.
Nach der koreanischen Vorschrift müssen mindestens vier Fünftel der Kryptowährungen von Kunden in Cold Wallets aufbewahrt werden. Bis zu ein Fünftel darf außerhalb dieser Mindestquote gehalten werden. Diese Zahlen beschreiben die Aufbewahrungsvorschrift. Börsenbetreiber benötigen weiterhin Kontrollen für den Zugriff, die Genehmigung von Überweisungen und die Übertragung von Vermögenswerten zwischen Wallets.
Kunden sind auch darauf angewiesen, wie eine Börse nach einem Verlust reagiert. Binance erklärte, den Betrieb wiederhergestellt und die Verluste aus dem Vorfall gedeckt zu haben. Rund 95 Prozent des gestohlenen Betrags habe das Unternehmen aus eigenen Rücklagen finanziert. Auf den gemeldeten Diebstahl von 6,3 Milliarden US-Dollar angewandt, entspräche dieser Anteil etwa 5,99 Milliarden US-Dollar.
Südkoreas geplantes Grundlagengesetz für digitale Vermögenswerte soll Entschädigungen für Kunden nach Hackerangriffen regeln, ist aber noch nicht verabschiedet. Die Entschädigung ist daher eine andere politische Frage als die bestehende Vorschrift, den Großteil der Kundenvermögen offline aufzubewahren. Bei der einen geht es um die Aufbewahrung von Vermögenswerten, bei der anderen darum, wer zahlen muss, wenn Kunden Verluste erleiden.
Lee verbindet KI-Fortschritte mit stärkerem Schutz
Lee warnte, Fortschritte bei künstlicher Intelligenz machten Hackerangriffe immer ausgefeilter und verbreiteter. Er argumentierte, Sicherheitssysteme müssten Schwachstellen erkennen und auf frühe Anzeichen eines Angriffs reagieren, während sich die Angriffsmethoden weiterentwickeln.
Künstliche Intelligenz war Teil seiner Erklärung für die sich wandelnde Bedrohungslage. Seine Anweisungen forderten Präventionsmaßnahmen in den Bereichen Technologie, staatliche Einrichtungen und öffentliche Aufklärung, statt sich allein auf Kontrollen zu verlassen.
Lee verknüpfte Cybersecurity auch mit Südkoreas Ambitionen in den Bereichen Halbleiter und KI. Der Präsident sagte, digitale Wettbewerbsfähigkeit setze neben Fortschritten in diesen Branchen auch einen starken Schutz voraus:
Um im digitalen Zeitalter eine führende Rolle einzunehmen, müssen wir neben Halbleitern und KI auch über erstklassige Cybersecurity-Kompetenzen verfügen.
Für Behörden und Unternehmen besteht die unmittelbare Aufgabe darin, Schwachstellen zu prüfen und sich darauf vorzubereiten, Warnungen schneller weiterzugeben. Die grundsätzliche Entscheidung betrifft die Frage, wie viele Befugnisse eine neue koordinierende Stelle gegenüber Einrichtungen erhalten soll, die bereits für die Sicherheit zuständig sind.
Für Kunden geht es vor allem um den Schutz persönlicher Informationen, den fortgesetzten Zugang zu Finanzdiensten und Entschädigungen nach einem Diebstahl. Die vorgeschlagene Cybersecurity-Behörde und das noch ausstehende Gesetz zu digitalen Vermögenswerten betreffen unterschiedliche Aspekte dieser Anliegen.
Die wichtigsten Punkte
- Lee hat eine Prüfung einer Cybersecurity-Behörde angeordnet, die staatliche Stellen und private Unternehmen koordinieren soll.
- Der Vorschlag folgt auf einen gemeldeten Binance-Diebstahl von 6,3 Milliarden US-Dollar am 29. Oktober und jüngste Datenpannen bei koreanischen Finanzunternehmen.
- Das FBI machte Nordkorea für den Binance-Angriff verantwortlich. Nordkorea wies die Verantwortung zurück.
- Sicherheitsüberprüfungen betreffen mehr als 2.100 öffentliche Einrichtungen und rund 170 große private Infrastruktureinrichtungen.
- Koreanische Börsen müssen mindestens 80 Prozent der Kryptowährungen ihrer Kunden in Cold Wallets aufbewahren.
- Das Grundlagengesetz für digitale Vermögenswerte ist noch nicht verabschiedet. Für die geplante Cybersecurity-Behörde wurde kein Zeitplan bekannt gegeben.