Milliarden in Minuten verschoben, danach begann der Wettlauf um ihre Sicherung
Am 29. Oktober 2026 wurden laut der Blockchain-Analysefirma TRM Labs Kryptowährungen im Wert von rund 6,36 Milliarden US-Dollar aus Binance-Wallets über zehn Blockchains hinweg abgezogen. Der Großteil davon floss innerhalb von etwa 20 Minuten ab. TRM und Chainalysis brachten den Angriff mit TraderTraitor in Verbindung, einer mit Nordkorea verknüpften Hackergruppe. Es wäre der größte Kryptowährungsdiebstahl aller Zeiten.
Inhalt
- Milliarden in Minuten verschoben, danach begann der Wettlauf um ihre Sicherung
- Was geschah bei Binance?
- Warum Ermittler TraderTraitor verdächtigen
- Wie gestohlene Kryptowährungen immer schwerer zurückzuholen sind
- Wie viel wurde gestohlen und wie viel gesichert?
- Ein wachsender Anteil an den weltweiten Kryptowährungsverlusten
- Warum das Geld für Pjöngjang wichtig ist
- Jahrelange Ausbildung steckt hinter den Angriffen
- Gefälschte Jobangebote können den Zugang öffnen
- Von Sony bis Binance: Die Operationen weiten sich aus
- Wichtige Punkte
Binance teilte mit, Vermögenswerte im Wert von rund 3 Milliarden US-Dollar gesichert und mehr als 6,34 Milliarden US-Dollar an Unternehmensmitteln zur Deckung der Verluste zurückgestellt zu haben. Die Börse vermutete zunächst, der Laptop eines Ingenieurs sei kompromittiert worden, erklärte später jedoch, die Ermittler hätten eine umfassendere Sicherheitsverletzung aufgedeckt. Während das Unternehmen den Vorfall untersuchte und an der Rückbeschaffung der Gelder arbeitete, wurden Auszahlungen ausgesetzt.
Der mutmaßliche Diebstahl bringt zwei Probleme zusammen: die Sicherheit von Geldern, die bei einer großen Kryptowährungsbörse verwahrt werden, und Nordkoreas Nutzung von Cyberkriminalität zur Beschaffung von Devisen. Schätzungen im Zusammenhang mit Untersuchungen des UN-Sicherheitsrats zufolge entsprechen gestohlene Gelder etwa der Hälfte der Deviseneinnahmen des Landes und rund 40 Prozent seiner Kosten für die Waffenentwicklung.
In TRMs Schätzung der aus Binance abgeflossenen Gelder sind auch Vermögenswerte enthalten, die anschließend eingefroren wurden. Unmittelbar geht es nun darum, wie viel zurückgeholt werden kann, wie Kunden wieder Zugriff auf ihre Bestände erhalten und wie viel für die Angreifer erreichbar bleibt. Binance hat zugesagt, sämtliche Verluste zu decken. Die Ermittler untersuchen weiterhin den Zugangsweg zu den Systemen und die Identität der Verantwortlichen.
Was geschah bei Binance?
Laut TRM bereiteten sich die Angreifer mindestens 36 Stunden lang vor, bevor sie Gelder aus mehreren Binance-Wallets verschoben. Betroffen waren unter anderem die Netzwerke Ethereum, Bitcoin und Solana. Eine Blockchain ist ein gemeinsam geführtes digitales Transaktionsregister. Werden Vermögenswerte über mehrere Netzwerke bewegt, können Ermittler mehrere Spuren gleichzeitig verfolgen.
Binance-Co-CEO Richard Teng sagte, die Ermittlungen hätten sich nicht mehr nur auf einen Laptop konzentriert:
Das wurde nicht von einer einzelnen Person durchgeführt. Unsere ersten Ermittlungen deuteten darauf hin, dass der Sicherheitsvorfall möglicherweise mit einem kompromittierten Laptop zusammenhing. Im weiteren Verlauf haben wir jedoch zusätzliche Einfallstore entdeckt.
Teng sagte außerdem, die Angreifer hätten einen Mechanismus eingesetzt, der ihre Werkzeuge und Spuren während des Angriffs vernichtete. Binance erklärte, es gebe keine Hinweise darauf, dass ein privater Wallet-Schlüssel offengelegt worden sei. Ein privater Schlüssel ist die geheime digitale Zugangsinformation, mit der Kryptowährungstransfers autorisiert werden. Das Unternehmen hat bislang keine vollständige technische Erklärung des Sicherheitsvorfalls veröffentlicht.
Warum Ermittler TraderTraitor verdächtigen
Chainalysis stellte einen Zusammenhang beim Geldfluss fest: Auf der Blockchain tauchten mit den Binance-Geldern auch Kryptowährungen auf, die im Vormonat von Bitget gestohlen worden waren. Auch der Bitget-Diebstahl vom September, dessen Wert auf 387 Millionen US-Dollar geschätzt wird, wird von Forschern nordkoreanischen Hackern zugeschrieben.
TRM verwies auf Vorbereitungen und Transaktionsmuster, die früheren, mit Nordkorea in Verbindung gebrachten Angriffen ähnelten, darunter dem Diebstahl von 1,5 Milliarden US-Dollar bei Bybit im Februar 2025. Auch Chainalysis-Mitgründer und CEO Jonathan Levin bezeichnete TraderTraitor als wahrscheinlichen Angreifer.
TraderTraitor gilt als eine vom nordkoreanischen Staat unterstützte Gruppe, die um 2016 oder 2017 unter einer Geheimdienstbehörde gegründet wurde. Forscher bringen sie mit dem größeren Lazarus-Netzwerk in Verbindung. Michael Barnhart, Forscher bei DTEX, beschrieb die Mitglieder als erfahrene Finanzkriminelle, darunter Akteure, die mit APT38 in Verbindung stehen. Das ist eine weitere Bezeichnung für nordkoreanische Cyberoperationen.
Das FBI machte Nordkorea und TraderTraitor fünf Tage nach dem Angriff offiziell für den Bybit-Diebstahl verantwortlich. Die Zuschreibung des Binance-Angriffs stützt sich derzeit auf Einschätzungen der Blockchain-Analysefirmen. Binance erklärte, mit den Strafverfolgungsbehörden zusammenzuarbeiten, um die Identität der Täter festzustellen. Nordkorea hat eine Beteiligung an Kryptowährungsdiebstählen bestritten.
Wie gestohlene Kryptowährungen immer schwerer zurückzuholen sind
Chainalysis zufolge wurden die Binance-Gelder innerhalb kurzer Zeit in Tausenden Transaktionen wiederholt zwischen Wallets verschoben. Ermittler beschrieben Aktivitäten innerhalb von etwa 20 Minuten, deren Muster darauf hindeuteten, dass automatisierte Programme beim Transfer der Vermögenswerte halfen.
Eine Kryptowährungs-Wallet ist ein Werkzeug zur Verwaltung digitaler Vermögenswerte und zur Autorisierung von Transaktionen. Werden gestohlene Gelder auf viele Wallets verteilt, wird die Spur komplizierter, obwohl Transaktionen auf öffentlichen Blockchains sichtbar bleiben. Ermittler müssen herausfinden, welche Transfers den Angreifern zuzuordnen sind und wo Börsen oder andere Unternehmen sie möglicherweise stoppen können.
Auch das Tempo spielt eine Rolle, weil manche Vermögenswerte von ihren Herausgebern eingefroren werden können. Chainalysis zufolge wurden Stablecoins im Wert von rund 325 Millionen US-Dollar aus den gestohlenen Geldern innerhalb von etwa 20 Minuten in Ether getauscht, die auf Ethereum verwendete Kryptowährung. Stablecoins sind Token, deren Wert an einen anderen Vermögenswert, häufig den US-Dollar, gekoppelt ist. Herausgeber können bestimmte Stablecoin-Bestände einfrieren. Bei Ether gibt es keinen Herausgeber mit derselben Befugnis.
TRM zufolge kaufen chinesische Broker, die außerhalb herkömmlicher Börsen handeln, gestohlene Kryptowährungen mit Abschlag. Solche Broker können dabei helfen, digitale Vermögenswerte in ausgabefähiges Geld umzuwandeln. Für Nordkorea bildet diese Umwandlung die Verbindung zwischen einem erfolgreichen Computereinbruch und Geldern, die das Regime nutzen kann.
Wie viel wurde gestohlen und wie viel gesichert?
TRM bezifferte den Abfluss von Binance auf rund 6,36 Milliarden US-Dollar, berechnet anhand der Kurse zum Zeitpunkt der Transfers. Der Vorfall wird allgemein als Diebstahl von etwa 6,3 Milliarden US-Dollar beschrieben. Das ist mehr als das Vierfache der 1,5 Milliarden US-Dollar, die 2025 bei Bybit gestohlen wurden.
Erste Schätzungen zu eingefrorenen Geldern lagen bei rund 2,7 Milliarden US-Dollar von TRM und 2,8 Milliarden US-Dollar von Chainalysis. Binance teilte später mit, etwa 3 Milliarden US-Dollar gesichert zu haben, knapp die Hälfte des ursprünglichen Abflusses. Das Unternehmen erklärte außerdem, im Rahmen seiner Bemühungen, die Verluste zu decken, aktiv Kryptowährungstoken zu kaufen.
Binance kündigte zunächst an, Ein- und Auszahlungen am 30. Oktober japanischer Zeit auszusetzen. Spätere Mitteilungen besagten, dass Einzahlungen nicht betroffen seien, Auszahlungen aber weiter pausierten. Die Börse rechnete damit, Auszahlungen innerhalb von ein bis zwei Tagen wieder zu ermöglichen, nannte jedoch keinen verbindlichen Zeitpunkt.
Binance erklärte, seine US-Börse sei nicht betroffen. Der US Secret Service teilte mit, an der Identifizierung, dem Einfrieren und der Nachverfolgung der Gelder sowie ihrer Rückbeschaffung zu arbeiten. Binance erklärte, mit dem FBI zusammenzuarbeiten. Zu den betroffenen Vermögenswerten gehörten auch solche, die mit US-Unternehmen verbunden waren, darunter Stablecoins von Tether und Circle.
Für Kunden stellt sich neben der technischen Rückbeschaffung auch eine Rechtsfrage. Daniel Tunkel, Anwalt bei Edwin Coe in London, sagte, die Ansprüche auf Rückerstattung hingen von vertraglichen Zusagen und davon ab, wo Kunden Binance verklagen könnten, falls das Unternehmen seinen Verpflichtungen nicht nachkomme. Mit seiner Zusage, die Verluste zu decken, übernimmt Binance zunächst die finanzielle Last.
Ein wachsender Anteil an den weltweiten Kryptowährungsverlusten
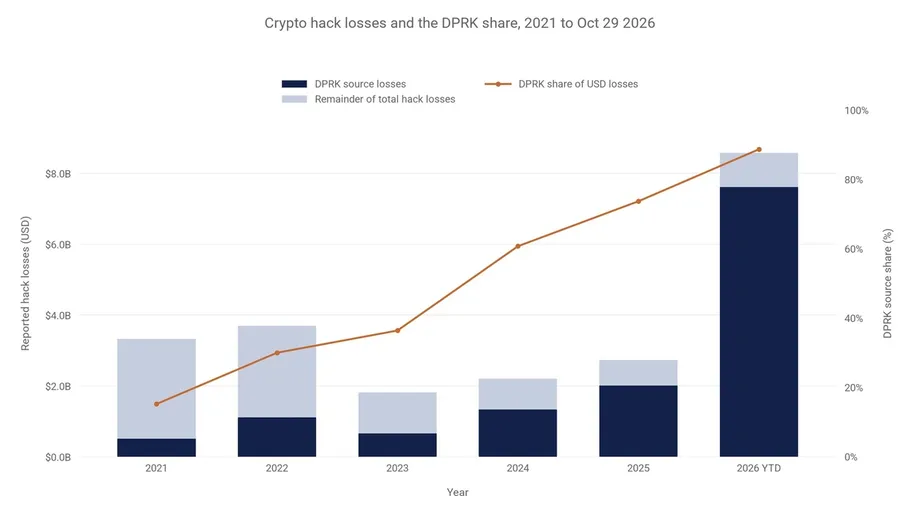
Chainalysis schätzte, dass nordkoreanische Hacker 2025 Kryptowährungen im Wert von 2,02 Milliarden US-Dollar stahlen, verglichen mit 1,34 Milliarden US-Dollar im Jahr 2024. Das entspricht einem Anstieg von rund 51 Prozent. Allein der Bybit-Diebstahl machte etwa drei Viertel des Werts für 2025 aus.
Für 2026 bezifferte Chainalysis den Anteil Nordkoreas an den gemeldeten Verlusten durch Kryptowährungshacks auf 89 Prozent, gegenüber 15 Prozent im Jahr 2021. TRM schätzte den Anteil für 2026 auf 85 Prozent; ohne Binance sank er auf 45 Prozent. Der Binance-Vorfall erklärt somit einen Großteil des starken Anstiegs der Jahreszahlen.
Chainalysis schätzte außerdem, dass die durchschnittlichen Verluste pro mutmaßlichem nordkoreanischem Angriff von 50,65 Millionen US-Dollar im Jahr 2021 auf 185,65 Millionen US-Dollar im Jahr 2026 gestiegen sind. Die Zahlen geteilt ergeben einen Anstieg um etwa das 3,7-Fache und zeigen, dass der finanzielle Schaden pro Vorfall deutlich zugenommen hat.
Für den Zeitraum von Januar 2021 bis zum 29. Oktober 2026 beziffern Chainalysis zugeschriebene Zahlen die weltweiten Verluste auf 22,34 Milliarden US-Dollar und die mit Nordkorea verknüpften Verluste auf 13,24 Milliarden US-Dollar, also rund 59 Prozent. Eine weitere der Firma zugeschriebene Berechnung kam auf 22,034 Milliarden beziehungsweise 13,024 Milliarden US-Dollar, ebenfalls rund 59 Prozent.
TRM schätzte, dass Nordkorea seit 2017 an 100 Angriffen beteiligt war und dabei 12,8 Milliarden US-Dollar erbeutete, darunter 7,4 Milliarden US-Dollar im Jahr 2026. Barnhart bezifferte den kumulierten Diebstahl auf etwa 13,5 Milliarden US-Dollar. Die Schätzungen umfassen unterschiedliche Zeiträume und Vorfälle. Deshalb sind die jeweils angegebenen Zeiträume entscheidend, um die Summen einzuordnen.
Warum das Geld für Pjöngjang wichtig ist
Untersuchungen eines Expertengremiums des UN-Sicherheitsrats identifizierten zwischen 2017 und 2023 insgesamt 58 mutmaßliche Angriffe Nordkoreas auf Kryptowährungsunternehmen, bei denen Verluste von rund 3 Milliarden US-Dollar entstanden. Seitdem hat der Umfang deutlich zugenommen: Ein einzelner mutmaßlicher Angriff auf Binance übertrifft nun bereits diese frühere Gesamtsumme.
Nordkorea unterliegt umfangreichen internationalen Sanktionen, die den Zugang zu Handel und Finanzmitteln einschränken. Kryptowährungsdiebstahl eröffnet einen Weg zu Devisen außerhalb des regulären Exports. Schätzungen im Zusammenhang mit dem UN-Gremium zufolge stammen etwa die Hälfte der Deviseneinnahmen Nordkoreas aus Hackerangriffen. Gestohlene Gelder sollen zudem rund 40 Prozent der Kosten für die Waffenentwicklung decken.
Der Binance-Diebstahl in Höhe von 6,3 Milliarden US-Dollar wurde mit etwa einem Fünftel des Bruttonationaleinkommens Nordkoreas verglichen. Das Bruttonationaleinkommen misst die Einkünfte, die Einwohner und Unternehmen eines Landes innerhalb eines Jahres erzielen. Der Vergleich verdeutlicht, warum ein Diebstahl dieser Größenordnung weit über die Kunden der Börse hinaus von Bedeutung ist.
Nordkorea steht seit Langem im Verdacht, Devisen auch durch andere illegale Aktivitäten zu beschaffen, darunter die Herstellung hochwertiger gefälschter 100-US-Dollar-Noten in den 1990er-Jahren sowie die Produktion und den Schmuggel von Methamphetamin in den 2000er-Jahren. Cyberoperationen bieten dem Regime die Möglichkeit, Unternehmen im Ausland über Computernetzwerke anzugreifen.
Jahrelange Ausbildung steckt hinter den Angriffen
Berichten zufolge wählt Nordkorea Kinder mit ausgeprägten Mathematik- und Naturwissenschaftskenntnissen für eine drei- bis fünfjährige Ausbildung in Cyberkriegführung aus. Besonders vielversprechende Schüler wechseln anschließend in spezialisierte Hochschulprogramme. So entsteht ein kontinuierlicher Nachschub an technisch ausgebildeten Kräften.
Das Committee for Human Rights in North Korea beschrieb einen fünfjährigen Studiengang an der Moranbong-Universität in Pjöngjang, der Militärwissenschaften, Hacking und Kryptanalyse verbindet. Kryptanalyse bezeichnet die Untersuchung, wie sich Codes brechen oder Systeme umgehen lassen, die Informationen geheim halten sollen. Einige Elitekräfte erhalten Berichten zufolge eine weiterführende Ausbildung in China und Russland.
Shin Beom-chul, ehemaliger südkoreanischer Vizeminister für Verteidigung, beschrieb nordkoreanische Hacker als äußerst aggressiv und versiert. Sie seien für die Devisenbeschaffung des Regimes ausgebildet. Die Unterstützung durch den Staat sichert diesen Teams eine dauerhafte Finanzierung und ermöglicht es ihnen, ohne das Risiko einer Strafverfolgung im Inland zu operieren, dem viele andere Kriminelle ausgesetzt sind.
Gefälschte Jobangebote können den Zugang öffnen
Die Methoden von TraderTraitor setzen oft bei Menschen an, statt direkt eine Kryptowährungs-Wallet anzugreifen. Die Gruppe nimmt Entwickler und IT-Mitarbeiter mit gefälschten Anwerbungsversuchen, angeblichen Geschäftspartnerschaften und Schadsoftware ins Visier, die als für die Arbeit erforderliche Software getarnt ist.
Eine gemeinsame Warnung des FBI, der Cybersecurity and Infrastructure Security Agency und des US-Finanzministeriums aus dem Jahr 2022 beschrieb Schadsoftware und Täuschungsversuche gegen Unternehmen aus dem Kryptowährungssektor. Barnhart berichtete von fingierten Bewerbungsgesprächen, bei denen Bewerber dazu gebracht werden, Schadsoftware herunterzuladen. Dadurch können Zugangsdaten und vertrauliche Informationen offengelegt werden.
Sicherheitsexperten bezeichnen dies als Social Engineering: Dabei wird eine Person dazu gebracht, eine Handlung auszuführen, die einem Angreifer hilft. Ist ein Computer kompromittiert, können Angreifer ihn nutzen, um die internen Systeme eines Unternehmens zu erkunden und nach Möglichkeiten zu suchen, Geldtransfers zu autorisieren.
Kok Tin Gan, Mitgründer und CEO von Nyxlab, vermutete, dass beim Angriff auf Binance eine Signatur verwendet worden sein könnte, die einem Token dauerhaft weitreichenden Zugriff auf eine mit dem Internet verbundene Wallet gewährt. Das ist seine vorläufige Erklärung, während Binance den vollständigen Ablauf untersucht.
Von Sony bis Binance: Die Operationen weiten sich aus
Nordkoreanische Cyberoperationen dienten nicht nur der finanziellen Bereicherung, sondern auch politischer Destabilisierung. Der Angriff auf Sony Pictures im Jahr 2014 wurde weithin als Vergeltung für eine Komödie betrachtet, in der ein Attentat auf Kim Jong Un geplant wird. Spätere Vorfälle zeigen, dass zunehmend große Kryptowährungsbestände ins Visier genommen werden.
- 2014: Der Hackerangriff auf Sony Pictures machte nordkoreanische Cyberoperationen weltweit bekannt.
- 2022: Die Lazarus-Gruppe wurde mit dem Diebstahl von rund 620 Millionen US-Dollar aus dem Ronin Network in Verbindung gebracht, das ein Blockchain-Spiel unterstützt.
- 2024: TraderTraitor wurde für den Diebstahl von 308 Millionen US-Dollar bei der japanischen Börse DMM Bitcoin verantwortlich gemacht.
- Februar 2025: Bei einem Angriff, für den das FBI Nordkorea verantwortlich machte, verlor Bybit etwa 1,5 Milliarden US-Dollar.
- April 2026: Analysten schrieben nordkoreanischen Hackern Diebstähle von 285 Millionen US-Dollar bei Drift und 292 Millionen US-Dollar bei KelpDAO zu.
- September 2026: Bei einem Diebstahl, den Forscher demselben Netzwerk zuschrieben, verlor Bitget rund 387 Millionen US-Dollar.
- 29. Oktober 2026: Rund 6,36 Milliarden US-Dollar wurden über zehn Blockchains hinweg aus Binance-Wallets abgezogen.
Drift und KelpDAO sind im Bereich der dezentralisierten Finanzdienstleistungen tätig, häufig DeFi genannt. Dort führen auf Blockchains laufende Programme Finanztransaktionen aus. Die Angriffe richten sich damit nicht nur gegen herkömmliche Börsen, sondern auch gegen Systeme, die Gelder über automatisierte Programme verwahren oder transferieren.
Künstliche Intelligenz könnte Teile dieser Operationen beschleunigen. Simon Choi, Chief Technology Officer beim Cybersicherheitsunternehmen StealthMole, warnte, dass KI Angreifern dabei helfe, Sicherheitslücken zu finden und Angriffe zu automatisieren. Ermittler stellten beim Transfer der Binance-Gelder ebenfalls Anzeichen für Automatisierung fest, während die technische Untersuchung des Unternehmens weiterläuft.
Wichtige Punkte
- TRM schätzte, dass am 29. Oktober 2026 innerhalb von etwa 20 Minuten überwiegend Kryptowährungen im Wert von 6,36 Milliarden US-Dollar aus Binance-Wallets abgezogen wurden.
- TRM und Chainalysis brachten den mutmaßlichen Diebstahl mit der nordkoreanischen Gruppe TraderTraitor in Verbindung.
- Binance erklärte, rund 3 Milliarden US-Dollar gesichert und mehr als 6,34 Milliarden US-Dollar zur Deckung der Verluste zurückgestellt zu haben.
- Chainalysis schätzte den Anteil Nordkoreas an den gemeldeten weltweiten Verlusten durch Kryptowährungshacks für 2026 auf 89 Prozent.
- Ermittler untersuchen eine Sicherheitsverletzung mit mehreren Einfallstoren. Binance hat seine vollständigen technischen Erkenntnisse bislang nicht veröffentlicht.
- Kryptowährungsdiebstahl verschafft Devisen, die nach Schätzungen zur Finanzierung nordkoreanischer Waffenprogramme beitragen.