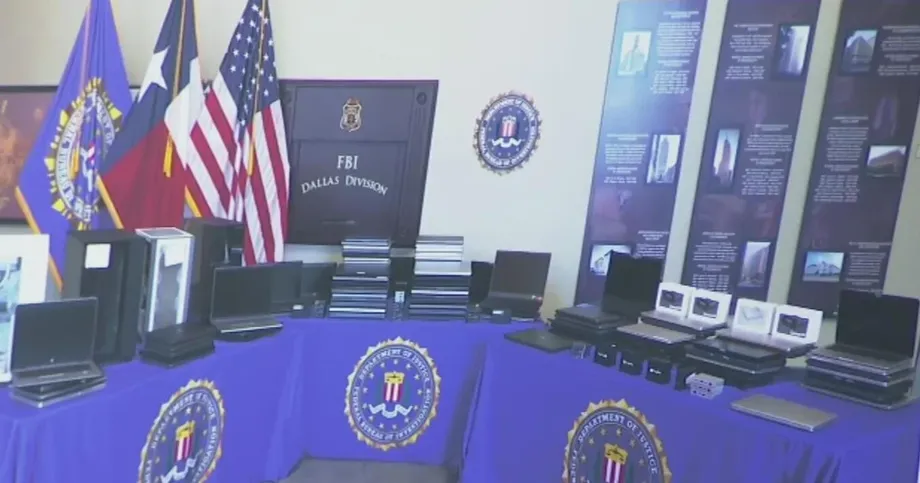
Private Computernetzwerke werden zum Ziel der nationalen Sicherheit
Bundesermittler durchsuchten zwischen dem 21. und 25. September mehr als 40 Wohnhäuser in Texas und beschlagnahmten rund 187 Laptops und andere elektronische Geräte. Die Ermittlungen richten sich gegen mutmaßlichen Beschäftigungsbetrug durch Nordkorea. Mehr als 100 Geräte wurden in Nordtexas sichergestellt. Nach Angaben der Behörden dienten Wohnhäuser im Raum Dallas und Fort Worth als Stützpunkte für im Ausland tätige Arbeitskräfte, die sich als US-amerikanische Beschäftigte ausgaben.
Inhalt
- Private Computernetzwerke werden zum Ziel der nationalen Sicherheit
- Was die Ermittler in ganz Texas beschlagnahmten
- Wie Laptop-Farmen Arbeitskräfte im Ausland als Beschäftigte vor Ort erscheinen lassen
- US-amerikanische Helfer sollen mehr als nur Computer bereitgestellt haben
- Berichten zufolge wurden zwei US-Amerikaner und zehn Betreiber in China festgenommen beziehungsweise angeklagt
- Die Geldbeträge beziehen sich auf unterschiedliche Größenordnungen
- Der Zugang zu Unternehmen birgt ein separates Sicherheitsrisiko
- Die Ermittlungen reichen über die Durchsuchungen in Texas hinaus
- Was Arbeitgebern mitgeteilt wurde und was noch unklar ist
- Die wichtigsten Punkte
Die Operation mit dem Namen Operation Lone Star Roundup richtete sich gegen ein physisches Unterstützernetzwerk hinter scheinbar gewöhnlichen Fernarbeitsplätzen. Laut Staatsanwaltschaft nahmen US-amerikanische Helfer Computer von Arbeitgebern entgegen, installierten Geräte oder Software, die den Zugriff aus dem Ausland ermöglichte, und halfen dabei, Gehälter auf Konten zu leiten, die von nordkoreanischen Agenten kontrolliert wurden.
US-Staatsanwalt Ryan Raybould, Leiter der Staatsanwaltschaft für den Northern District of Texas, sagte, die Einnahmen finanzierten die Nuklear- und ballistischen Raketenprogramme der Demokratischen Volksrepublik Korea. Eine Schätzung des US-Finanzministeriums zufolge habe das umfassendere nordkoreanische IT-Arbeiterprogramm im Haushaltsjahr 2024 mehr als 800 Millionen US-Dollar eingebracht, sagte er.
Die Berichte zu den Strafverfahren im Zusammenhang mit den Beschlagnahmungen unterscheiden sich. Berichten über eine Pressekonferenz am Dienstag zufolge wurden Anklagen gegen US-amerikanische Helfer erwartet; Festnahmen waren demnach nicht bekannt gegeben worden. Andere Berichte über eine Mitteilung des Justizministeriums vom 13. Oktober besagten, zwei US-Amerikaner seien festgenommen worden und eine Anklageschrift richte sich gegen zehn in China ansässige Personen. Diese Darstellungen lassen sich nicht zu einem einheitlichen, vollständig abgestimmten Verfahrensbericht zusammenführen.
Diese Unterscheidung ist wichtig: Die Beschlagnahmungen belegen eine Störung mutmaßlicher Infrastruktur, während Anklagen Vorwürfe gegen bestimmte Personen enthalten. Weder ein beschlagnahmter Computer noch eine Anklageschrift beweist die Schuld eines Angeklagten.
Was die Ermittler in ganz Texas beschlagnahmten
Die Zahl der landesweit beschlagnahmten Geräte wird in einigen Berichten mit mehr als 185, in ausführlicheren Darstellungen mit 187 angegeben. Diese Zahlen widersprechen einander nicht. Auch die Angaben zu den durchsuchten Orten variieren: teils ist von rund 40, teils von mehr als 40 Wohnhäusern die Rede.
Zu den Geräten gehörten Laptops sowie Tastatur-, Video- und Mausgeräte, kurz KVM-Geräte genannt. Damit kann ein Nutzer Tastatureingaben, Bildschirmanzeige und Maus eines Computers von einem anderen Ort aus steuern. In Verbindung mit Fernzugriffssoftware können sie es jemandem im Ausland ermöglichen, einen Firmencomputer zu bedienen, der sich in einem US-amerikanischen Wohnhaus befindet.
Die Behörden nannten die Adressen der texanischen Immobilien nicht. Sie beschrieben eine Häufung im Raum Dallas und Fort Worth und führten die besondere Gefährdung der Region teilweise auf ihren großen Arbeitsmarkt zurück. Auch bei der Zahl der in der Region sichergestellten Geräte gibt es leichte Abweichungen: In den Berichten ist entweder von rund 100 oder von mehr als 100 Geräten die Rede.
R. Joseph Rothrock, Leiter des FBI-Büros in Dallas, erläuterte die Bedeutung der Hardware für die Ermittler:
Jeder beschlagnahmte Laptop könnte für ein Unternehmen stehen, das einen IT-Mitarbeiter der DVRK eingestellt hat.
Das ist eine Schätzung der möglichen Betroffenheit und keine bestätigte Zahl verschiedener Arbeitgeber. Unter den 187 Geräten waren auch andere Geräte als Laptops, und mehrere Computer könnten demselben Unternehmen gehört haben. Die Zahl der beschlagnahmten Geräte lässt sich daher nicht direkt in die Zahl betroffener Unternehmen umrechnen.
Wie Laptop-Farmen Arbeitskräfte im Ausland als Beschäftigte vor Ort erscheinen lassen
Die mutmaßliche Masche beginnt, bevor ein Arbeitgeber einen Computer verschickt. Die Arbeitskräfte bewerben sich mit gestohlenen oder erfundenen Identitäten auf IT-Stellen mit Fernarbeit, während andere Beteiligte dabei helfen, die Einstellungsprüfungen zu bestehen. Sobald ein Unternehmen glaubt, eine legitime Arbeitskraft in den USA eingestellt zu haben, schickt es die Geräte an eine von einem Helfer kontrollierte Adresse.
Der Helfer nimmt den Laptop in Betrieb und richtet den Fernzugriff ein. Virtuelle private Netzwerke (VPNs) und Proxyserver helfen, den Standort der verbindenden Person zu verschleiern. Ein VPN leitet den Internetverkehr über eine andere Verbindung; ein Proxy fungiert als Vermittler. Keines der beiden Werkzeuge ist an sich kriminell. Laut den Behörden nutzte dieses Netzwerk sie jedoch, um Identität und Aufenthaltsort der Arbeitskräfte zu verschleiern.
Ein physisch in Texas angeschlossener Laptop kann den Eindruck erwecken, dass die Beschäftigung vor Ort stattfindet, obwohl die Person, die ihn bedient, im Ausland ist. Die lokale Adresse, der Firmencomputer und die verschleierte Verbindung tragen gemeinsam zu diesem Eindruck bei.
Die Berichte unterscheiden sich darin, wo sich die Arbeitskräfte selbst aufhielten. Einige verorten sie in Nordkorea, während die Angaben zur Anklageschrift Betreiber in China nennen und allgemeiner von Arbeitskräften im Ausland sprechen. Die mutmaßliche Masche setzt nicht voraus, dass sich alle Arbeitskräfte physisch in Nordkorea befanden.
Die Ermittlungen in Texas folgen auf frühere Untersuchungen des globalen IT-Arbeiter-Betrugs, bei dem unter anderem falsche Identitäten und US-amerikanische Vermittler eingesetzt wurden, um im Ausland Gehälter zu beziehen. Die aktuelle Operation zeichnet genauer nach, welche Infrastruktur in Wohnhäusern solche Beschäftigungsverhältnisse ermöglichen kann.
US-amerikanische Helfer sollen mehr als nur Computer bereitgestellt haben
Die Ermittler beschrieben die Helfer als Beteiligte an Einstellungen, Identitätsprüfungen und der Abwicklung von Zahlungen und nicht bloß als Personen, die Platz für Laptops bereitstellten. Einige sollen Gehälter entgegengenommen und Geld auf Konten nordkoreanischer Arbeitskräfte überwiesen haben. Andere sollen ihre eigenen Namen und persönlichen Daten gegen eine Beteiligung an den Einnahmen zur Verfügung gestellt haben.
Rothrock beschrieb das Spektrum der von den Behörden untersuchten Unterstützung und unterschied dabei zwischen Identitäten, die arglosen Personen gestohlen wurden, und Identitäten, die freiwillig bereitgestellt wurden:
Möglicherweise nutzen sie gestohlene Identitäten argloser US-Amerikaner, um Stellen für IT-Mitarbeiter in den USA zu bekommen“, sagte Rothrock. „In anderen Fällen bezahlen sie Personen dafür, ihre Identität zu verwenden oder andere Aufgaben zu übernehmen, etwa an Vorstellungsgesprächen teilzunehmen, gestohlene Identitäten zu verifizieren, Pakete zu verschicken, Laptops zu beherbergen sowie Drogentests oder Fingerabdrucknahmen zu absolvieren.
Diese mutmaßlichen Aktivitäten zeigen, warum die Ermittler nicht nur Internetverbindungen untersuchen. Eine Person, die stellvertretend an einem Vorstellungsgespräch teilnimmt, oder jemand, der eine persönliche Überprüfung absolviert, könnte Bewerbern aus dem Ausland helfen, Kontrollen zu bestehen, die sich nicht allein durch Software umgehen lassen.
Raybould sagte, Personen, die wissentlich die Geräte beherbergt hätten, müssten mit Strafverfolgung rechnen. Seine Warnung klärt weder die Kenntnis noch die Absicht einer bestimmten Person. Beides müsste in den jeweiligen Strafverfahren anhand von Beweisen festgestellt werden.
Berichten zufolge wurden zwei US-Amerikaner und zehn Betreiber in China festgenommen beziehungsweise angeklagt
Berichten über die Mitteilung des Justizministeriums vom 13. Oktober zufolge heißen die festgenommenen US-Amerikaner Michael James Bostelle aus Pennsylvania und Juan Cecilio Pena Carrillo aus Texas. Ihnen würden im Zusammenhang mit der mutmaßlichen Beschäftigungsmasche unter anderem Überweisungsbetrug, Geldwäsche und Identitätsdiebstahl vorgeworfen.
In denselben Berichten werden zehn angeklagte Beteiligte mit Wohnsitz in China genannt: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang und Jin Long.
Einer Anklageschrift zufolge sollen Betreiber in China Pena Carrillo, Tey Michael Nolte und mindestens vier weitere US-Amerikaner angewiesen haben. Nolte wurde in der Anklageschrift genannt, aber nicht angeklagt. Er soll Bostelle und weitere US-amerikanische Beteiligte angeworben, angeleitet und geschult haben. In einer Anklageschrift genannt zu werden, ist nicht dasselbe wie angeklagt zu sein.
Diesen Berichten zufolge betraf der mutmaßliche Betrug mehr als 70 US-amerikanische Unternehmen, kompromittierte die Identitäten von 25 US-Amerikanern, brachte den IT-Arbeitskräften im Ausland mindestens 3 Millionen US-Dollar ein und führte dazu, dass mehreren US-Behörden falsche Angaben übermittelt wurden. Die Berichte nennen weder alle betroffenen Arbeitgeber noch geben sie an, welche Behörden diese Angaben erhielten.
Anwälte von Bostelle und Pena Carrillo waren diesen Berichten zufolge zunächst nicht für eine Stellungnahme erreichbar. Eine Reaktion von Nolte wurde nicht gemeldet. Die Vorwürfe sind nicht bewiesen, und aus den Berichten geht nicht hervor, wie diese Festnahmen verfahrensrechtlich mit der Ankündigung baldiger Anklagen bei der Pressekonferenz in Nordtexas zusammenhängen.
Die Geldbeträge beziehen sich auf unterschiedliche Größenordnungen
Die Beträge von 800 Millionen und 3 Millionen US-Dollar dürfen nicht zusammengerechnet werden. Rayboulds Schätzung von mehr als 800 Millionen US-Dollar bezieht sich auf das umfassendere nordkoreanische IT-Arbeiterprogramm im Haushaltsjahr 2024. Die mutmaßlichen mindestens 3 Millionen US-Dollar beziehen sich auf die Beschäftigungsmasche, die in den Berichten zur Anklageschrift beschrieben wird.
Auch die Beschreibung der Schätzung des Finanzministeriums variiert. Manche Berichte besagen, mehr als 800 Millionen US-Dollar seien nach Nordkorea überwiesen worden; andere bezeichnen diesen Betrag als Einnahmen des Programms. Erwirtschaftete Einnahmen und überwiesenes Geld sind unterschiedliche Größen. Ohne weitere Klarstellung sollte der Betrag daher nicht als genau belegte Gesamtsumme der Überweisungen dargestellt werden.
Den Angaben von Behörden zufolge sollen die Arbeitskräfte außerdem schätzungsweise 85 bis 90 Prozent ihrer Einkünfte nach Nordkorea geschickt haben. Demnach blieben von je 100 US-Dollar Verdienst etwa 10 bis 15 US-Dollar außerhalb des überwiesenen Betrags. Das veranschaulicht die mutmaßliche Zahlungsstruktur, belegt aber nicht, wie jedes Gehalt im Rahmen der Ermittlungen in Texas verteilt wurde.
Der finanzielle Vorwurf erklärt, warum die Staatsanwaltschaft den Fall als mehr als Beschäftigungsbetrug betrachtet. Die Behörden sagen, US-amerikanische Gehälter würden zu einer Einnahmequelle für eine sanktionierte Regierung und deren Waffenprogramme. Die Berichte verfolgen keine einzelnen Gehaltszahlungen aus Texas bis hin zu bestimmten Waffenkäufen zurück.
Der Zugang zu Unternehmen birgt ein separates Sicherheitsrisiko
Eine erfolgreiche betrügerische Einstellung kann mehr einbringen als einen Gehaltsscheck. Raybould sagte, der Zugriff auf Firmenlaptops könne auch einen Zugang zu Geschäftssystemen, Kommunikation und Finanzplattformen eröffnen. Wie groß das Risiko ist, hängt von den Berechtigungen der jeweiligen Stelle ab.
Das Cybersicherheitsunternehmen CrowdStrike, das nach eigenen Angaben Informationen und technische Analysen zur Unterstützung des FBI bereitstellte, führt das Netzwerk unter dem Namen Famous Chollima. Auch einer Beschreibung eines Gerichtsantrags zufolge gab ein großes Cybersicherheitsunternehmen der Gruppe mit diesem Namen eine Bezeichnung. Es handelt sich um ein Erkennungslabel und nicht um einen separaten Straftatvorwurf.
CrowdStrike zufolge gehörten zu den in den gestörten Operationen identifizierten Unternehmen Firmen aus den Bereichen Luft- und Raumfahrt, Energie, Finanzdienstleistungen, Gesundheitswesen, Cybersicherheit, Verteidigungsingenieurwesen und Regierungstechnologie. Diese Bandbreite zeigt ein mögliches Risiko für sensible Branchen, belegt aber nicht, dass alle betroffenen Organisationen Datenverluste erlitten.
Das Unternehmen beschrieb Taktiken, mit denen die Geräte der Arbeitgeber umgeleitet wurden. Einige Beteiligte sollen falsche Polizeiberichte über gestohlene Laptops eingereicht haben, damit Ersatzgeräte an andere Orte geschickt wurden. Andere gaben einen plötzlichen Umzug vor oder bekamen über Personaldienstleister eine Stelle, wodurch sich Computer umleiten ließen, ohne dass diese Dienstleister davon wussten.
Diese Details verbinden die Täuschung bei der Einstellung mit den physischen Laptop-Farmen: Eine Arbeitskraft braucht sowohl eine akzeptierte Identität als auch eine Möglichkeit, den Computer des Arbeitgebers an einen vom Netzwerk kontrollierten Ort zu bringen. Die Behörden haben keine vollständige Übersicht darüber veröffentlicht, auf welche Daten im Rahmen der Operation in Texas zugegriffen wurde oder welche gestohlen wurden.
Die Ermittlungen reichen über die Durchsuchungen in Texas hinaus
Das FBI identifizierte laut einer Beschreibung von Gerichtsakten elf Google-Konten, die mutmaßlich mit Beschäftigungsbetrug in Verbindung standen. Die Ermittler verlangten für jedes Konto Informationen vom Zeitpunkt der Erstellung bis zum 8. Oktober, darunter Angaben zu den Abonnenten, Adressen, Telefonnummern, Verbindungszeiten, IP-Adressen sowie Zahlungs- und Abrechnungsdaten.
Einem Bericht zufolge erließ ein Bundesgericht im Northern District of Texas am 9. Oktober eine Anordnung, nach der Google die Unterlagen innerhalb von zehn Tagen vorlegen musste. Daraus ergibt sich der 19. Oktober als angegebene Frist für die Vorlage. Die Berichte bestätigen nicht, dass Google die Unterlagen bereits vollständig übermittelt hatte.
Die wichtigsten berichteten Daten sind:
- 21. bis 25. September: Durchsuchungen des FBI und damit zusammenhängende Maßnahmen in mehr als 40 Wohnhäusern in Texas.
- 8. Oktober: Ende des Zeitraums, für den im Rahmen der Anfrage Informationen zu elf Google-Konten verlangt wurden.
- 9. Oktober: Berichtetes Gerichtsurteil, das Google zur Vorlage von Kontounterlagen innerhalb von zehn Tagen verpflichtete.
- 13. Oktober: Datum der Berichte über die Bekanntgabe der Operation und damit verbundene Strafverfahren.
Die Behörden beschrieben außerdem ähnliche Aktivitäten in Louisiana, Nevada, Kentucky und Ohio. CrowdStrike zufolge umfasste die umfassendere Störung der Aktivitäten zwei Festnahmen in Ohio; die Namen der Festgenommenen oder die gegen sie erhobenen Vorwürfe wurden jedoch nicht genannt. In der Mitteilung zu Texas waren diese Festnahmen nicht Thema. Sie sollten daher nicht ohne Weiteres als zusätzlich zu den beiden namentlich genannten Festnahmen von US-Amerikanern oder als mit ihnen identisch gezählt werden.
Was Arbeitgebern mitgeteilt wurde und was noch unklar ist
Raybould und Rothrock riefen Arbeitgeber dazu auf, E-Verify zu nutzen und bei der Einstellung von Beschäftigten im Fernarbeitsmodell mehrere Identitätsnachweise zu verlangen. E-Verify gleicht Angaben zur Beschäftigungsberechtigung mit Regierungsdaten ab. Das betrifft einen Teil des Einstellungsverfahrens. Der mutmaßliche Einsatz von Ersatzteilnehmern bei Vorstellungsgesprächen und aus der Ferne gesteuerten Laptops zeigt jedoch, dass die Identität der tatsächlich arbeitenden Person eine separate Frage ist.
Die Behörden forderten Unternehmen und Einzelpersonen, die sich möglicherweise betroffen sahen, auf, dem FBI Informationen zu melden. Eine vollständige Liste der Arbeitgeber, die durchsuchten Wohnadressen oder eine umfassende Aufstellung abgefangener beziehungsweise zurückgeholter Gehälter veröffentlichten sie nicht.
Die Ermittlungen dauern an. In den Berichten über die Pressekonferenz in Nordtexas wurden keine Termine für weitere Anklagen, Anhörungen oder Gerichtsverfahren genannt. Aufgrund der widersprüchlichen Angaben zu Festnahmen und erwarteten Anklagen ist der genaue Zusammenhang zwischen den Bekanntgaben ungeklärt.
CrowdStrike warnte, die Schließung von Laptop-Farmen werde die Aktivitäten wahrscheinlich vor allem dort verlangsamen, wo Infrastruktur entfernt wurde, und nicht zu einem dauerhaften Ende des umfassenderen Netzwerks führen. Die Beschlagnahmungen zeigen, dass die Behörden das lokale Gerätenetzwerk unterbrechen können. Sie belegen nicht, dass alle damit verbundenen Arbeitskräfte, Identitäten, Konten oder Helfer gefunden wurden.
Die wichtigsten Punkte
- Ermittler durchsuchten Ende September mehr als 40 Wohnhäuser in Texas und beschlagnahmten rund 187 Laptops und andere Geräte.
- Nach Angaben der Behörden wurden mehr als 100 Geräte in Nordtexas sichergestellt; in einem Bericht war von rund 100 die Rede.
- Die mutmaßlichen Laptop-Farmen ermöglichten es Arbeitskräften im Ausland, Computer von Arbeitgebern in US-amerikanischen Wohnhäusern zu steuern und den Eindruck einer Beschäftigung vor Ort zu erwecken.
- Die Berichte unterscheiden sich zwischen der Ankündigung bevorstehender Anklagen und der Bekanntgabe von zwei Festnahmen US-amerikanischer Staatsbürger sowie Anklagen gegen zehn Personen mit Wohnsitz in China.
- Den Berichten zur Anklageschrift zufolge waren mehr als 70 Unternehmen betroffen, 25 US-amerikanische Identitäten wurden kompromittiert und mindestens 3 Millionen US-Dollar eingenommen.
- Die Schätzung von mehr als 800 Millionen US-Dollar bezieht sich auf das umfassendere nordkoreanische IT-Arbeiterprogramm und nicht allein auf die Beschlagnahmungen in Texas.
- Die Ermittler forderten Unterlagen zu elf Google-Konten an; die Ermittlungen dauern an.