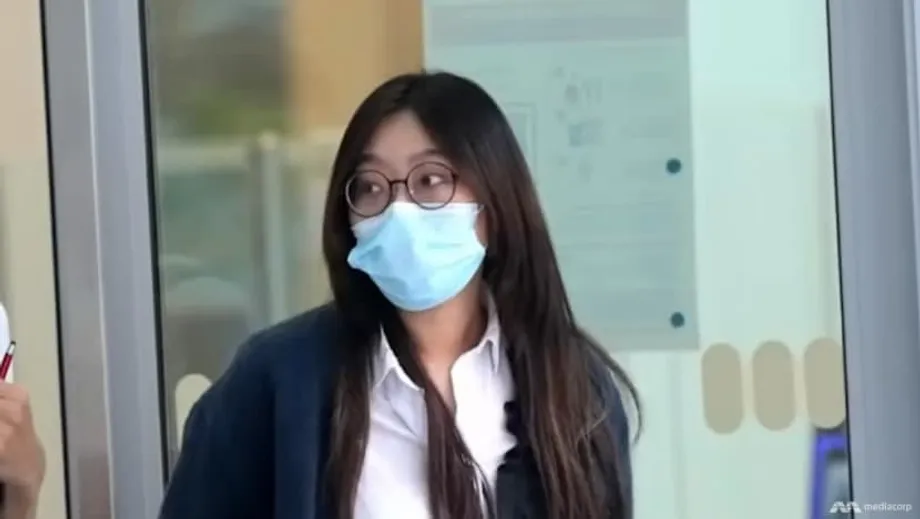
Ein Urteil stellt den Schutz von Bankdaten auf die Probe
Eine ehemalige Nachwuchsmitarbeiterin der United Overseas Bank ist verurteilt worden, weil sie die persönlichen Daten von mehr als 1.000 Kunden an eine Person weitergegeben hatte, die sich als chinesischer Polizist ausgab. Der Fall begann im März 2021 mit der Kontaktaufnahme durch Betrüger und endete im Oktober 2025 mit einer Verurteilung. Er zeigt, wie Social Engineering interne Kontrollen aushebeln kann, wenn ein Insider unter Druck gesetzt wird, gegen Regeln zu verstoßen. Die Angeklagte, die 30-jährige chinesische Staatsangehörige Cao Wenqing mit ständigem Wohnsitz in Singapur, wurde in 14 Anklagepunkten nach dem Computer Misuse Act und in 13 nach dem Banking Act schuldig gesprochen. Das Strafmaß soll im Dezember verkündet werden.
Inhalt
- Ein Urteil stellt den Schutz von Bankdaten auf die Probe
- Was im Banksystem geschah
- So funktionierte der Betrug mit der falschen Identität
- Die rechtlichen Feststellungen und das Urteil
- Die Reaktion der UOB und die Schutzmaßnahmen für Kunden
- Warum der Missbrauch von Daten durch Insider schwer zu verhindern ist
- Betrug mit falscher Identität bleibt in Singapur eine anhaltende Gefahr
- So können Sie Ihr Risiko senken
- Was der Fall für Banken und Aufsichtsbehörden bedeutet
- Die wichtigsten Punkte
Den Feststellungen des Gerichts zufolge rief Cao über ihren legitimen Arbeitszugang vertrauliche Kundendaten ab, stellte ausgewählte Datensätze in einer Tabelle zusammen und übermittelte Bilder dieser Daten über eine Messaging-App an eine Person, die behauptete, Polizeihauptmann in Shanghai zu sein. Später sagte sie den Behörden, sie habe geglaubt, gegen sie werde ermittelt, und sich gezwungen gefühlt, den Anweisungen Folge zu leisten. Das Gericht ließ dies nicht als rechtliche Einrede gelten. Es verwies auf ihre Schulungen zur Vertraulichkeit und darauf, dass sie die Identität der Anrufer erst überprüfte, nachdem die Daten bereits weitergegeben worden waren.
Was im Banksystem geschah
Cao arbeitete in der Hypothekenabteilung der UOB und hatte dort ausschließlich für dienstliche Zwecke Zugriff auf eine Bankdatenbank. Im März 2021 kontaktierten sie zwei Personen telefonisch, gaben sich als chinesische Polizisten aus und warnten sie, sie sei in einen Fall verwickelt. Auf ihre Anweisung hin suchte Cao nach Kunden mit häufigen chinesischen Nachnamen, filterte nach chinesischen Staatsangehörigen und kopierte deren Namen, Ausweisnummern, Mobilnummern und Kontostände in eine Excel-Datei. Anschließend fotografierte sie die Tabelle und verschickte die Bilder über WhatsApp. Auf Anfrage suchte sie außerdem nach bestimmten Kunden und schickte Screenshots ihrer Profile.
Die von ihr aufgerufene Datenbank enthielt Angaben wie Namen, Staatsangehörigkeit, Adressen, Ausweisnummern, Kontonummern und Kontostände. Unmittelbar nach Bekanntwerden des Vorfalls erklärte die UOB, Kontonummern von Kunden seien nicht offengelegt worden und ihre Systeme seien weiterhin sicher. Auch ohne Kontonummern ist die Kombination aus Namen, Ausweisnummern, Mobilnummern und Kontoständen äußerst sensibel. Kriminelle können solche Informationen für überzeugende Social-Engineering-Angriffe nutzen, Konten übernehmen, indem sie Opfer täuschen, oder die Daten mit anderen Leaks kombinieren, um Betrug zu begehen.
Im April 2021 las Cao von einem ähnlichen Betrug und kontaktierte selbst die Polizei in Shanghai. Daraufhin kam sie zu dem Schluss, dass sie getäuscht worden war. Am Tag ihrer Festnahme erstattete sie Anzeige bei der Singapore Police Force. Die Ermittler stellten später fest, dass sie mehr als 3.000 Kundenprofile aufgerufen und die Daten von deutlich mehr als 1.000 Kunden übermittelt hatte.
So funktionierte der Betrug mit der falschen Identität
Die Anrufer setzten auf Autorität, Dringlichkeit und Angst. Betrugsversuche, bei denen sich Täter als Amtsträger ausgeben, beginnen häufig mit der Behauptung, gegen das Opfer werde ermittelt. Anschließend wird Druck ausgeübt, im Geheimen zu kooperieren. Die Betroffenen werden aufgefordert, das Gespräch geheim zu halten und sofort Anweisungen zu befolgen. Dazu kann gehören, persönliche Daten weiterzugeben oder Überweisungen zu tätigen. Mit solchen Methoden soll kritisches Denken ausgeschaltet werden, indem die Zielperson um rechtliche Konsequenzen oder ihren Arbeitsplatz fürchtet.
Nach Angaben der Ermittler kam Cao den Forderungen nach, weil sie die angebliche chinesische Polizei fürchtete und weder ihren Arbeitsplatz verlieren noch nach China zurückgeschickt werden wollte. Das ist ein typisches Muster bei Telefonbetrug mit Zwang und Einschüchterung. Wiederholte Forderungen, Drohungen mit rechtlichen Schritten und die Aufforderung, nur über bestimmte Apps zu kommunizieren, können den falschen Eindruck eines offiziellen Verfahrens erwecken. Am zuverlässigsten schützt man sich in solchen Situationen, indem man die Angaben unabhängig überprüft. Legen Sie auf, rufen Sie die tatsächliche Behörde über eine offizielle Telefonnummer an und fragen Sie nach, ob es wirklich einen solchen Fall gibt.
Die rechtlichen Feststellungen und das Urteil
Das Gericht kam zu dem Schluss, dass Cao wusste, dass die Kundendaten vertraulich waren und nur für dienstliche Zwecke abgerufen werden durften. Sie war zu Bankgeheimnis und zum Umgang mit Daten geschult worden. Der Richter befand es für unvernünftig, dass sie die Identität ihrer Kontaktpersonen nicht überprüft hatte, zumal sie genau das später tat, nachdem sie Medienberichte über solche Betrugsfälle gelesen hatte. Das Gericht stellte außerdem fest, dass sie wusste, dass ihr Verhalten gegen interne Richtlinien und singapurisches Recht verstieß. Dies schwächte ihre Behauptung, sie habe unter Druck, aber in gutem Glauben gehandelt. Das Urteil: schuldig in 14 Anklagepunkten nach dem Computer Misuse Act und in 13 nach dem Banking Act.
Nach dem Computer Misuse Act ist der unbefugte Zugriff auf Computerdaten eine Straftat. Der Banking Act verbietet Bankmitarbeitern und Dienstleistern, Kundeninformationen offenzulegen, außer unter eng definierten Umständen. Die Strafen unterscheiden sich je nach Anklagepunkt und können Geld- und Freiheitsstrafen umfassen. Die Verkündung des Strafmaßes gegen Cao ist für Dezember angesetzt.
Die Reaktion der UOB und die Schutzmaßnahmen für Kunden
Die UOB erklärte, sie habe nach Bekanntwerden des Datenabflusses mit der Singapore Police Force und anderen Behörden zusammengearbeitet. Die Bank kontaktierte alle betroffenen Kunden, sperrte den Zugang zum Online- und Mobile-Banking und unterstützte sie dabei, ihre digitalen Zugangsdaten zurückzusetzen. Sie verstärkte die Überwachung, führte SMS-Benachrichtigungen für Online-Überweisungen mit niedrigen Beträgen ein und zeigte beim Anmelden Warnhinweise zu laufenden Betrugsmaschen an. Die Bank entschuldigte sich und erklärte, die Sicherheit ihrer Kunden habe weiterhin oberste Priorität.
Die UOB erklärte außerdem, ihre Systeme seien sicher gewesen und Kontonummern seien nicht offengelegt worden. Das verringert zwar das Risiko direkter unbefugter Abhebungen, doch die offengelegten Informationen machen Kunden weiterhin zu möglichen Zielen von Phishing, gefälschten Anrufen und Social Engineering. Vorsorglich riet die Bank zu erhöhter Wachsamkeit und betonte, dass Kunden verdächtige Aktivitäten sofort melden sollten.
Die Bank erklärte, sie kooperiere mit den Strafverfolgungsbehörden und den zuständigen Stellen. Eine öffentliche Mitteilung zu dem Vorfall wurde als offizielle Stellungnahme veröffentlicht. Darin beschrieb die Bank ihre Sofortmaßnahmen und gab Hinweise für Kunden. Die Mitteilung der Bank finden Sie hier: offizielle Stellungnahme.
Warum der Missbrauch von Daten durch Insider schwer zu verhindern ist
Banken investieren in mehrschichtige Schutzmaßnahmen, die sowohl externe Angriffe als auch internen Missbrauch verhindern sollen. Zugriffskontrollen, Audit-Protokolle und Überwachungstools beschränken, wer welche Daten einsehen kann, und melden ungewöhnliche Aktivitäten. Die Herausforderung besteht darin, dass Mitarbeiter für ihre Arbeit häufig Zugriff auf sensible Informationen benötigen. Wenn ein Insider bewusst gegen Regeln verstößt oder dazu gebracht wird, kann der Missbrauch wie eine gewöhnliche Arbeitsaufgabe aussehen.
Der Fall zeigt eine typische Schwachstelle. Selbst wenn eine Bank Inhaltsfilter einsetzt und den umfangreichen Export von Daten verhindert, kann ein entschlossener Insider Informationen mit dem privaten Smartphone abfotografieren. Um dieses Risiko zu senken, braucht es eine Kombination aus technischen und organisatorischen Schutzmaßnahmen. Dazu gehören zeitlich befristete Zugriffsrechte, strengere Einschränkungen, wer welche Datenfelder durchsuchen darf, Wasserzeichen und Kontrollen von Bildschirmaufnahmen sowie Beschränkungen für die Nutzung von Geräten in sensiblen Arbeitsbereichen. Echtzeitwarnungen können Suchvorgänge mit ungewöhnlichen Mustern erkennen, etwa wenn Tausende nicht zusammenhängende Datensätze aus vielen Filialen abgerufen oder ohne dokumentierten dienstlichen Grund nach Staatsangehörigkeit gefiltert werden.
Auch Schulungen und Unternehmenskultur spielen eine Rolle. Mitarbeiter müssen lernen, sich als Amtsträger ausgebende Betrüger zu erkennen, innezuhalten und Angaben zu überprüfen sowie verdächtige Anfragen an Vorgesetzte oder Sicherheitsteams weiterzuleiten. Klare Meldewege für Erpressungsversuche oder verdächtige Anrufe erleichtern es Beschäftigten, Hilfe zu suchen, bevor Schaden entsteht.
Betrug mit falscher Identität bleibt in Singapur eine anhaltende Gefahr
Betrugsfälle, bei denen sich Täter als Amtsträger ausgeben, gehören in Singapur inzwischen zu den kostspieligsten Betrugsformen. Die Betrüger behaupten häufig, von der Polizei oder einer ausländischen Strafverfolgungsbehörde zu sein. Sie zeigen gefälschte Dokumente oder Dienstausweise und posieren mitunter vor Kulissen, die offiziellen Räumlichkeiten ähneln. Sie können Opfer auffordern, Geld für „Ermittlungen“ zu überweisen, Bankdaten oder Einmalpasswörter weiterzugeben oder Fernzugriffssoftware zu installieren. Viele Betroffene kommen den Forderungen nach, weil die Anrufe offiziell klingen und die Drohungen glaubhaft wirken.
In öffentlichen Warnungen wird betont, dass echte Amtsträger weder nach Bankzugangsdaten oder Einmalpasswörtern fragen noch am Telefon oder über Messaging-Apps Geldüberweisungen verlangen. Sie werden Sie auch nicht dazu auffordern, auf Links zu Bank-Websites zu klicken. Anrufe, bei denen Geheimhaltung verlangt, Fernzugriff auf Ihre Geräte gefordert oder die Überweisung von Ersparnissen auf „sichere Konten“ verlangt wird, sind klassische Warnsignale. Legen Sie im Zweifel auf und rufen Sie die offizielle Hotline der Bank oder Behörde an, von der der Kontakt angeblich kam.
In den vergangenen Jahren hat Singapur in die Aufklärung über Betrug und in Instrumente investiert, mit denen die Öffentlichkeit Anrufe und Nachrichten überprüfen kann. Banken haben Transaktionsbenachrichtigungen, Wartezeiten für neue Zahlungsempfänger und sogenannte „Kill-Switch“-Funktionen eingeführt. Damit können Kunden den digitalen Zugang bei Verdacht auf einen Missbrauch schnell sperren. Diese Maßnahmen senken das Risiko, beseitigen es aber nicht. Kriminelle Gruppen passen ihre Methoden ständig an und nehmen sowohl Kunden als auch Mitarbeiter ins Visier.
So können Sie Ihr Risiko senken
Mit einigen praktischen Maßnahmen lassen sich die häufigsten Methoden in Fällen wie diesem abwehren.
- Prüfen Sie Behauptungen über eine amtliche Funktion. Behauptet jemand, Polizist oder Bankmitarbeiter zu sein, legen Sie auf und rufen Sie die Behörde oder Bank über eine offizielle Telefonnummer an. Rufen Sie keine Nummern zurück, die in einer Nachricht angegeben sind.
- Schützen Sie Ihre Zugangsdaten. Geben Sie niemals Bankdaten, Singpass-Zugangsdaten, Kartennummern oder Einmalpasswörter am Telefon oder über Messaging-Apps weiter.
- Achten Sie auf Zeitdruck und Geheimhaltung. Aufforderungen, ein Gespräch geheim zu halten, schnell zu entscheiden oder Geld auf ein „sicheres Konto“ zu überweisen, sind deutliche Warnsignale.
- Nutzen Sie Bankbenachrichtigungen. Aktivieren Sie SMS-Benachrichtigungen für Überweisungen mit niedrigen Beträgen und Änderungen an Ihrem Profil. Legen Sie Transaktionslimits fest und prüfen Sie Ihre Kontoauszüge regelmäßig.
- Sichern Sie Ihre Geräte. Installieren Sie Updates, nutzen Sie offizielle App-Stores und installieren Sie keine Fernzugriffstools, es sei denn, ein vertrauenswürdiger Techniker, den Sie selbst kontaktiert haben, leitet Sie dazu an.
- Melden Sie Vorfälle unverzüglich. Wenn Sie vermuten, dass Ihre Daten oder Konten missbraucht wurden, rufen Sie sofort Ihre Bank an und erstatten Sie Anzeige bei der Polizei. Schnelles Handeln kann verhindern, dass Geld abfließt, oder eine Rückholung ermöglichen.
Was der Fall für Banken und Aufsichtsbehörden bedeutet
Finanzinstitute unterliegen strengen Anforderungen an Vertraulichkeit und Technologierisiken. In Singapur schreibt der Banking Act vor, dass Kundeninformationen vertraulich zu behandeln sind, außer in genau festgelegten Fällen. Die Monetary Authority of Singapore macht zudem detaillierte Vorgaben für das Management von Technologierisiken. Dazu gehören Zugriffsverwaltung, Aktivitätsüberwachung, Reaktion auf Vorfälle und Sicherheitsschulungen. Fälle von internem Missbrauch führen in der Regel zu einer Überprüfung der Zugriffsregeln, der Schwellenwerte für Warnmeldungen und der Abläufe im Umgang mit Daten durch Mitarbeiter.
Der Fall bei der UOB zeigt, wie ein einzelner Insider zahlreiche Kunden gefährden kann, wenn Angst oder Zwang die Schulung überlagern. Er macht auch deutlich, dass eine rasche Eindämmung, die direkte Kontaktaufnahme mit Kunden und Transparenz über Schutzmaßnahmen nach einem Vorfall Vertrauen schaffen. Investitionen in eine Kultur der Überprüfung, strengere Kontrollen umfangreicher Suchabfragen und schnelle Reaktionsmöglichkeiten können es Betrügern erschweren, Insider zu unfreiwilligen Komplizen zu machen.
Die wichtigsten Punkte
- Eine ehemalige UOB-Mitarbeiterin wurde wegen der Weitergabe von Daten zu mehr als 1.000 Kunden in 14 Anklagepunkten nach dem Computer Misuse Act und 13 nach dem Banking Act verurteilt.
- Sie stellte Namen, Ausweisnummern, Mobilnummern und Kontostände von Kunden zusammen und schickte Bilder davon über WhatsApp an eine Person, die sich als chinesischer Polizist ausgab.
- Der Richter befand, dass sie die Regeln kannte, die Anrufer nicht überprüfte und handelte, obwohl ihr bewusst war, dass ihr Verhalten gegen interne Richtlinien und Gesetze verstieß.
- Die UOB kontaktierte betroffene Kunden, sperrte den digitalen Zugang, führte Benachrichtigungen ein und arbeitete mit den Behörden zusammen. Die Bank erklärte, Kontonummern seien nicht offengelegt worden und ihre Systeme seien sicher gewesen.
- Das Strafmaß soll im Dezember verkündet werden. Nach dem Computer Misuse Act und dem Banking Act drohen Geld- und Freiheitsstrafen.
- Betrugsversuche mit falscher Identität sind weiterhin weit verbreitet. Behörden und Banken verlangen weder Bankzugangsdaten noch Geldüberweisungen am Telefon oder über Messaging-Apps.
- Kunden können ihr Risiko senken, indem sie Anrufer unabhängig überprüfen, Zugangsdaten schützen, Transaktionsbenachrichtigungen aktivieren und verdächtige Aktivitäten umgehend melden.