2.592 Möglichkeiten, den Schutz eines Smartphones zu testen
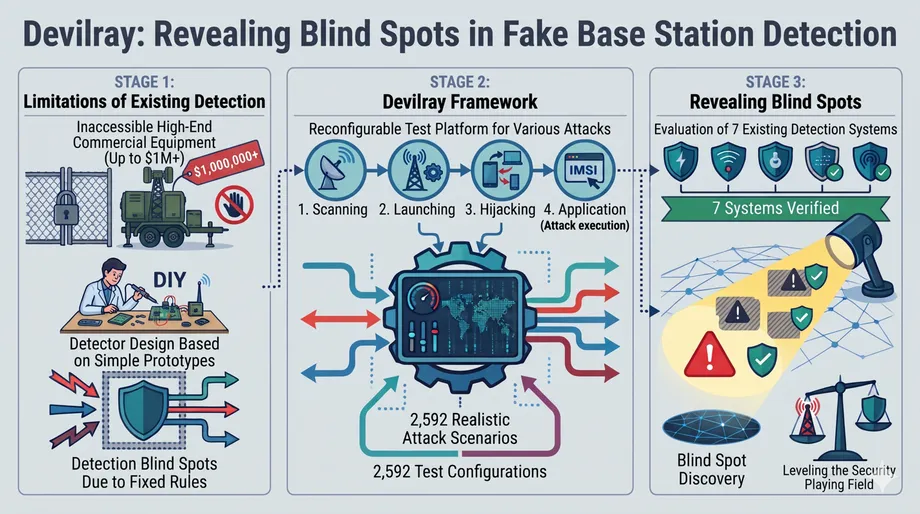
Ein Forschungsteam des KAIST hat 2.592 Möglichkeiten nachgebildet, wie eine gefälschte Mobilfunkbasisstation betrieben werden kann, und sie mit sieben bestehenden Erkennungssystemen getestet. Jeder Detektor übersah mindestens 192 Konfigurationen. Das offenbart Lücken in Werkzeugen, die Geräte zur Überwachung, Standortverfolgung und für Phishing erkennen sollen.
Inhalt
- 2.592 Möglichkeiten, den Schutz eines Smartphones zu testen
- Warum bekannte Tests Lücken lassen
- Wie LTE Spielraum für Täuschung lässt
- Ein realistisches Spektrum an Angriffen nachbilden
- Kleine Änderungen können Warnsignale umgehen
- Bessere Erkennung führte zu mehr Fehlalarmen
- Südkoreas Erfahrungen verleihen der Forschung Dringlichkeit
- Auch private 5G-Netze werden untersucht
- Beschränkter Zugang und der nächste öffentliche Vortrag
- Die wichtigsten Punkte
Das KAIST gab die Arbeit am 4. November 2026 bekannt. Unter der Leitung von Yongdae Kim, Professor an der Fakultät für Elektrotechnik, entwickelten die Forschenden eine Testplattform namens Devilray. Dafür untersuchten sie ein kommerzielles Überwachungsgerät, frühere Forschungsergebnisse und internationale Mobilfunkstandards. Sie prüften jede Konfiguration mit echten Smartphones, um sicherzustellen, dass die Kommunikationsabläufe funktionierten.
Der Mindestwert von 192 übersehenen Konfigurationen entspricht rund 7,4 Prozent der 2.592 getesteten Varianten. Die zentrale Erkenntnis geht über diese Zahl hinaus: Detektoren, die auf bekannte Warnsignale ausgelegt sind, können Angreifer übersehen, die dasselbe Ziel mit einer anderen Abfolge von Nachrichten oder einem unauffälligeren Funksignal erreichen.
Gefälschte Basisstationen, auch IMSI-Catcher, Mobilfunkzellen-Simulatoren oder StingRays genannt, geben sich als legitime Mobilfunkmasten aus und veranlassen Handys in der Nähe, sich mit ihnen zu verbinden. Regierungen setzen sie zur Überwachung ein. Auch Kriminelle haben sie in Fahrzeugen durch Stadtstraßen transportiert, um Nachrichten zu versenden, die vorgeben, von Banken oder Lieferdiensten zu stammen.
Für Handynutzerinnen und -nutzer kann das die Offenlegung von Teilnehmerkennungen, die Verfolgung des Standorts, unterbrochenen Empfang oder betrügerische Nachrichten bedeuten, die außerhalb des üblichen Nachrichtenwegs des Mobilfunkanbieters zugestellt werden. Mobilfunkanbieter und Ermittlungsbehörden können mit Devilray ein breiteres Spektrum verdächtigen Verhaltens testen, ohne jedes teure und nur eingeschränkt erhältliche kommerzielle Gerät beschaffen zu müssen.
Warum bekannte Tests Lücken lassen
Forschende entwickeln seit rund 20 Jahren Verfahren, um gefälschte Basisstationen zu erkennen. Kommerzielle Überwachungstechnik ist jedoch teuer und unterliegt Beschränkungen für Kauf und Betrieb. Hochschulteams mussten deshalb oft eigene nachgebaute Masten errichten, deren Verhalten beobachten und darauf aufbauend Detektoren entwickeln.
Ein Detektor, der mit Geräten geprüft wird, die auf denselben Annahmen beruhen, kann gute Ergebnisse erzielen und zugleich andere Vorgehensweisen übersehen. Ein Angreifer kann die Reihenfolge von Nachrichten ändern, eine andere Frequenz wählen oder die Sendeleistung verringern und trotzdem die gesuchten Informationen sammeln.
Kim, der die Studie leitende KAIST-Professor für Elektrotechnik, beschrieb das Problem so:
Die Erkennung orientiert sich an den Angriffen, die wir bereits kennen. Echte Angreifer bleiben nicht dabei. Bislang waren die Bedingungen zu ihren Gunsten.
Devilray verändert den Ausgangspunkt einer Bewertung. Statt zu fragen, ob ein Detektor einen bestimmten nachgeahmten Mobilfunkmast erkennt, erfasst die Plattform verschiedene Möglichkeiten, die Angreifern offenstehen, und prüft, ob der Detektor diese Varianten entdeckt.
An der Zusammenarbeit waren das südkoreanische Nationale Institut für Sicherheitsforschung, die Kyung-Hee-Universität, die University of Florida und der Mobilfunknetzbetreiber Cape beteiligt. Nach Angaben der Forschenden ist ihre Arbeit die erste akademische Studie, die eine kommerzielle gefälschte Basisstation untersucht, die an Strafverfolgungs- und Nachrichtendienstbehörden verkauft wird.
Wie LTE Spielraum für Täuschung lässt
LTE, die üblicherweise mit dem 4G-Mobilfunk verbundene Technologie, erlaubt es einem Handy, auf bestimmte Netzwerknachrichten zu reagieren, bevor es die Identität des Netzes überprüft hat. Während des ersten Verbindungsaufbaus kann ein nachgeahmter Mast diese Lücke ausnutzen und beeinflussen, was das Handy als Nächstes tut.
Ein gefälschter Mast kann eine dauerhafte Teilnehmerkennung anfordern, über die ein Mobilfunkvertrag einer Person zugeordnet werden kann. Rayhunter, ein Detektor der Electronic Frontier Foundation, achtet auf solche Anfragen. Bei einem anderen Verfahren kann eine Ablehnungsnachricht das Handy dazu bringen, sich erneut zu verbinden und seine Kennung ohne dieselbe direkte Anfrage preiszugeben.
Ein Detektor, der nur auf die direkte Anfrage achtet, kann daher einen anderen Weg zu denselben Informationen übersehen. Die Schwachstelle liegt in den von der LTE-Norm erlaubten Abläufen. Das Problem betrifft deshalb mehr als einen Fehler in einem bestimmten Handymodell oder der Software eines Herstellers.
LTE ist auch für Menschen relevant, die ein 5G-Handy nutzen. Viele 5G-Netze sind weiterhin auf LTE angewiesen, und Handys können auf LTE zurückschalten, wenn keine 5G-Abdeckung verfügbar ist oder ein Angreifer den Wechsel herbeiführt. Ein 5G-fähiges Gerät zu kaufen, schützt nicht vor den Risiken des LTE-Verbindungsaufbaus.
Ein realistisches Spektrum an Angriffen nachbilden
Das vom Team untersuchte kommerzielle Gerät konnte die Identität eines legitimen Masts nachahmen, Frequenzen wechseln und zwei Netze gleichzeitig betreiben. Außerdem konnte es seine Sendeleistung so weit verringern, dass es nur wenige Meter abdeckte. Das ist eine wichtige Fähigkeit, wenn Detektoren getestet werden sollen, die davon ausgehen, dass verdächtige Masten ungewöhnlich starke Signale senden.
Die Forschenden kombinierten diese Beobachtungen mit früheren Studien und den Spezifikationen der 3GPP, einer Partnerschaft zur Entwicklung internationaler Mobilfunkstandards. Sie unterteilten den Ablauf in vier Phasen: die Erkundung des umliegenden Netzes, den Aufbau einer gefälschten Funkzelle, das Herstellen von Verbindungen zu Handys und die Durchführung des Angriffs.
Für diese Phasen identifizierte das Team sieben veränderbare Merkmale. Würde man einfach jede mögliche Auswahl miteinander kombinieren, entstünden auch Varianten, die in der realen Kommunikation nicht funktionieren. Deshalb wendeten die Forschenden 21 Abhängigkeitsregeln an, um unvereinbare Kombinationen auszuschließen.
Das Ergebnis waren 2.592 Konfigurationen. Jede wurde mit echten Smartphones getestet. So wurde die Bewertung, die auf Standards und kommerzieller Ausrüstung beruhte, zusätzlich praxisnah überprüft. Die Zahl beschreibt das vom Team zusammengestellte Testspektrum; die Studie macht keine Angaben dazu, wie oft diese Konfigurationen bei tatsächlichen Angriffen vorkommen.
Für die Verteidigung ist ein wiederholbarer Test wichtig, weil sich ein Detektor nach einer Softwareänderung erneut prüfen lässt. Entwickler können anhand derselben Betriebsbedingungen feststellen, ob ein Update zuvor übersehenes Verhalten erkennt und an anderer Stelle neue Probleme verursacht.
Kleine Änderungen können Warnsignale umgehen
Die sieben untersuchten Systeme nutzten verschiedene Arten von Hinweisen, darunter Signalisierungsnachrichten, von Basisstationen ausgestrahlte Informationen, Funksignale, statistische Muster und maschinelles Lernen. Jedes System hatte blinde Flecken, die oft mit den konkreten Merkmalen zusammenhingen, auf die seine Entwickler geachtet hatten.
Detektoren für Nachrichten konnten ein Verfahren übersehen, das eine Kennung über einen anderen Nachrichtenaustausch sammelte. Detektoren, die nach übermäßig starker Signalübertragung suchten, konnten das kommerzielle Gerät übersehen, wenn es mit geringer Leistung arbeitete. Ein Angreifer in der Nähe, der nur ein kleines Gebiet abdecken will, hat möglicherweise keinen Grund, ein ganzes Viertel zu versorgen.
Ein statistischer Detektor stand vor einem anderen Problem. Er überwachte, wie oft Handys aufgefordert wurden, ihre Kennungen preiszugeben. Ein Angreifer konnte die Kennungen jedoch langsam sammeln und sich nur an einen Teil der Handys in der Nähe wenden. Das entstehende Muster konnte wie gewöhnlicher Betrieb an einem Busbahnhof aussehen, statt wie eine offensichtliche Serie von Überwachungsanfragen.
Diese Beispiele zeigen, warum die Erkennung gefälschter Masten komplizierter ist, als eine Liste verdächtiger Nachrichten zu führen. Angreifer können Zeitabstände, Sendeleistung und Kommunikationsabläufe anpassen und sich dabei weiterhin in der Nähe von Verhaltensweisen bewegen, die auch in legitimen Netzen vorkommen.
Bessere Erkennung führte zu mehr Fehlalarmen
Das Team untersuchte außerdem, ob maschinelles Lernen die Lücken schließen könnte. Dazu trainierte es die Detektoren mit Angriffen nach, die sie zuvor übersehen hatten, und maß anschließend sowohl erfolgreiche Erkennungen als auch Fehlalarme bei gewöhnlichem Mobilfunkverkehr.
Bei einem Modell, das Radio-Resource-Control-Nachrichten (RRC) untersuchte, stieg die Erkennungsrate von 51 auf 96 Prozent. RRC-Nachrichten helfen dabei, die Funkverbindung zwischen Handy und Netz zu verwalten. Zugleich erhöhte sich die Fehlalarmrate von 1,4 auf 5,3 Prozent und damit auf fast das Vierfache.
Bei einem Modell für Non-Access-Stratum-Nachrichten (NAS) stieg die Erkennungsrate von 27 auf 63 Prozent. Die NAS-Signalisierung regelt unter anderem die Registrierung und den Wechsel eines Handys zwischen Funkzellen im Mobilfunk-Kernnetz. Die Fehlalarmrate stieg von 4,7 auf 8,8 Prozent. Im schwierigsten untersuchten Fall erreichte sie beim NAS-Modell 15 Prozent.
Einfach ausgedrückt bedeutet eine Fehlalarmrate von 5,3 Prozent unter diesen Testbedingungen rund 53 Warnungen pro 1.000 überprüfte Beispiele legitimer Kommunikation. Bei einer Rate von 1,4 Prozent wären es etwa 14. Dadurch gibt es mehr alltägliche Vorgänge, die eine Person oder ein System untersuchen muss.
Beim RRC-Detektor stieg die Erkennungsrate um 45 Prozentpunkte, beim NAS-Detektor um 36. Beide Verbesserungen gingen mit zusätzlichen Fehlalarmen einher. Die Forschenden argumentieren daher, dass Bewertungen Erkennungs- und Fehlalarmraten gemeinsam ausweisen sollten, damit Anwender beurteilen können, ob eine bessere Abdeckung von Angriffen im Alltag praktikabel ist.
Südkoreas Erfahrungen verleihen der Forschung Dringlichkeit
In Südkorea kam es bereits zu finanziellen Schäden im Zusammenhang mit illegaler Mobilfunktechnik. Bei einer Untersuchung eines Vorfalls mit KT, der im August 2025 öffentlich bekannt wurde, zählte die Regierung 368 Geschädigte und Verluste von rund 200 Millionen Won durch nicht autorisierte Kleinbetragszahlungen.
Der Vorfall betraf illegale Femtozellen. Eine Femtozelle ist eine kleine Basisstation, die normalerweise die Netzabdeckung verbessert oder den Datenverkehr in einem Mobilfunknetz verringert. In diesem Fall nutzten Angreifer gefälschte Geräte, um Nutzerdaten abzufangen und nicht autorisierte Abbuchungen zu ermöglichen.
Kim sprach am 8. April auf der .HACK Conference 2026 über das Testen von Mobilfunknetzen. Zu den Arbeiten seines Labors gehörte ein LTE-Sniffer, ein Gerät, das Funknachrichten zwischen Handys und Basisstationen abhört. Die Forschenden stellten fest, dass unverschlüsselt übertragene Informationen dabei helfen können, den physischen Standort eines Geräts zu verfolgen.
Metadaten wie Kennungen und Verbindungsdetails beschreiben die Kommunikation, nicht aber den Wortlaut einer Nachricht oder eines Gesprächs. Selbst wenn der Nachrichteninhalt verschlüsselt ist, können offengelegte Verbindungsinformationen weiterhin nützliche Details über ein Gerät und seine Bewegungen preisgeben.
Das Labor führte auch Experimente mit gefälschten Warnmeldungen durch und nutzte Devilray, um SMS-Blaster-Angriffe und SigOver-Angriffe nachzubilden, bei denen Geräte vom Internet getrennt werden. Die Demonstrationen zeigen das Spektrum der untersuchten Folgen: von irreführenden Nachrichten bis zur Unterbrechung der Verbindung eines Handys.
Auch private 5G-Netze werden untersucht
Kims Vortrag im April weitete den Blick auf private 5G-Netze aus, die für bestimmte Organisationen oder Industriestandorte eingerichtet werden. Zu den Nutzern zählen Verteidigungseinrichtungen, Industrieanlagen und medizinische Einrichtungen. Damit ist der Schutz von Geräte- und Standortinformationen von praktischer Bedeutung.
Er warnte davor, dass Schwachstellen in der Gerätesoftware mit Schwachstellen in Mobilfunkverfahren zusammenwirken und so Wege zum Abfangen von Kommunikation oder zum Einschleusen schädlicher Software eröffnen könnten. Seine Bedenken betrafen auch Basisband-Komponenten, also Hard- und Software, die die Mobilfunkkommunikation eines Geräts verarbeiten.
Das Labor entwickelte eine 5G-Version seines Sniffers, die laut Kims Vortrag im April zu rund 90 Prozent fertiggestellt war. Kim wies außerdem darauf hin, dass offengelegte Metadaten es Beobachtern ermöglichen könnten, auf die Anwesenheit und den Standort von Geräten innerhalb einer Einrichtung zu schließen.
Bei der Bewertung von Detektoren mit Devilray stand LTE im Mittelpunkt. Die parallel laufenden Arbeiten zu 5G zeigen, dass das Labor neuere Netze untersucht und zugleich eine Technologie in den Blick nimmt, die weiterhin Mobilfunkverkehr überträgt und viele 5G-Netze unterstützt.
Beschränkter Zugang und der nächste öffentliche Vortrag
Das Forschungsteam gewährt nur überprüften Forschenden und Organisationen unter kontrollierten Bedingungen Zugang zu Devilray, da die Plattform zur Nachbildung von Angriffsverhalten missbraucht werden könnte. Zu den vorgesehenen Nutzern zählen Mobilfunkanbieter, Ermittler und Entwickler, die Abwehrmaßnahmen gegen ein breiteres Spektrum von Geräteverhalten testen müssen.
Das Team teilte der Electronic Frontier Foundation Angriffsszenarien mit, die Rayhunter übersehen hatte. Die Organisation arbeitet daran, diese zu erkennen. Auch die GSMA, der weltweite Verband der Mobilfunkanbieter, lud die Forschenden ein, Devilray ihrer Betrugs- und Sicherheitsgruppe vorzustellen. Dort diskutierten Vertreter der Branche und der Standardisierung über Erkennungsverfahren.
Die Forschung wurde auf arXiv veröffentlicht und für die ACSAC 2026 angenommen. Die Präsentation ist während der Konferenz vom 7. bis 11. Dezember in Los Angeles geplant. Die wichtigsten öffentlichen Termine liegen mehrere Monate auseinander:
- 8. April 2026: Kim stellte auf der .HACK Conference 2026 den Ansatz des Labors zum Testen von Mobilfunknetzen vor.
- 4. November 2026: Das KAIST gab Devilray und die Bewertung von sieben Erkennungssystemen bekannt.
- 7.–11. Dezember 2026: Die Präsentation der Arbeit auf der ACSAC 2026 in Los Angeles ist geplant.
Kims Gruppe entwickelt außerdem einen Detektor, der Beobachtungen von Handys, Mobilfunknetzen und unabhängigen Funkscannern kombiniert, um gefälschte Basisstationen zu erkennen und zu orten. Dabei werden Informationen aus mehreren Beobachtungspunkten zusammengeführt, statt sich auf ein einzelnes Warnsignal zu verlassen.
Kim beschrieb den Zweck der Testplattform so:
Devilray soll bestehende Detektoren nicht überlisten. Die Plattform gibt der Verteidigung dieselben Möglichkeiten, die Angreifer bereits haben, damit Angriff und Abwehr endlich gemeinsam vorankommen können.
Die wichtigsten Punkte
- Devilray bildet 2.592 Konfigurationen gefälschter Basisstationen nach, die jeweils mit echten Smartphones geprüft wurden.
- Alle sieben untersuchten Detektoren übersahen mindestens 192 Konfigurationen, rund 7,4 Prozent des Testspektrums.
- Angreifer können Nachrichten, Sendeleistung und Sammelmuster variieren, um bekannte Warnsignale zu umgehen.
- Das Nachtrainieren zweier Modelle für maschinelles Lernen verbesserte die Erkennung, erhöhte aber auch die Zahl der Fehlalarme bei legitimer Kommunikation.
- Der Zugang zu Devilray ist auf geprüfte Nutzer beschränkt. Die Präsentation der Forschung auf der ACSAC 2026 ist für Dezember geplant.