Durchsuchungen nach Entdeckung chinesischer Firmensignaturen
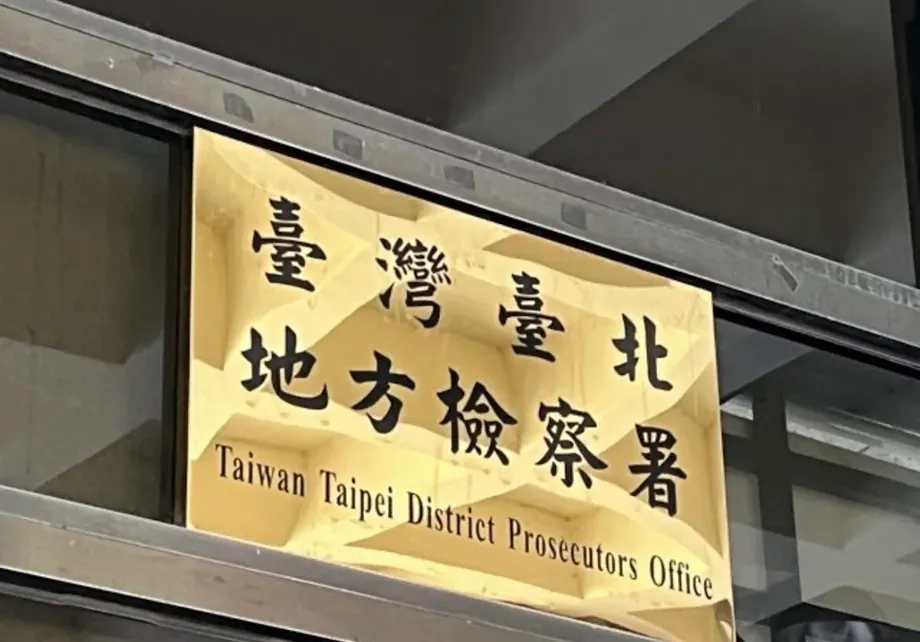
Die taiwanischen Staatsanwälte ordneten am 12. Oktober 2026 Durchsuchungen an zehn Orten an. Anlass ist eine Untersuchung von Software zur Verwaltung von Informationsbeständen, die in mehreren diplomatischen Auslandsvertretungen installiert wurde. In dem Fall geht es um Regierungsaufträge im Wert von mehr als 20 Millionen NT$, die zwischen 2023 und 2025 vergeben wurden, sowie um den Vorwurf, Software mit chinesischem Quellcode sei in Taiwan neu verpackt und anschließend an das Außenministerium geliefert worden.
Inhalt
- Durchsuchungen nach Entdeckung chinesischer Firmensignaturen
- Wie drei Unternehmen die Software mutmaßlich geliefert haben
- Was das Ministerium bei seiner Prüfung feststellte
- Von den Verträgen zu den Durchsuchungen im Oktober
- Was die Prüfung der Verbindungen belegt und was nicht
- Abgeordnete fordern eine umfassendere Untersuchung
- Eine separate Dokumentenaffäre erhöht den Druck
- Was noch geklärt werden muss
- Die wichtigsten Punkte
Vier Personen wurden als Verdächtige zur Befragung vorgeladen: der Leiter von Anhe Technology mit dem Nachnamen Lu, der Leiter von Kunyou Technology mit dem Nachnamen Chiang, ein Vertriebsmitarbeiter von Kunyou mit dem Nachnamen Chan sowie der Leiter von Yiwei Technology mit dem Nachnamen Wu. Die Ermittler luden außerdem mehrere Zeugen vor. Die Durchsuchungen umfassten Firmenbüros und Wohnsitze, die mit den Verdächtigen in Verbindung stehen.
Die Darstellung des Ministeriums benennt einen konkreten technischen Befund, der der Untersuchung zugrunde liegt. Bei einer Sicherheitsprüfung im Dezember 2025 wurde festgestellt, dass einige Dateien der Software Signaturen der chinesischen Guangzhou Yixin Technology Co. enthielten. Das Ministerium übergab den Fall anschließend den Ermittlern und stellte ihnen die betreffenden Programme zur Untersuchung zur Verfügung.
Nach Angaben des Ministeriums war die Software auf Computern mit Internetzugang in Auslandsvertretungen installiert, diente der Verwaltung von Informationsbeständen und hatte keinen Bezug zu sensiblen Informationen. Außerdem habe eine Prüfung der Verbindungsprotokolle aus dem vorangegangenen Jahr keine ungewöhnlichen Verbindungsaktivitäten im Ministerium oder in dessen Auslandsbüros ergeben.
Diese Angaben unterscheiden den mutmaßlichen Vergabeverstoß von einem bestätigten Sicherheitsvorfall. Die Ermittler untersuchen, wie die Software entwickelt, beschrieben und geliefert wurde. Aus den öffentlichen Darstellungen geht nicht hervor, dass die Software diplomatische Informationen gestohlen hat. Die Entdeckung der Signaturen eines chinesischen Unternehmens beweist für sich genommen auch keine böswillige Aktivität.
Wie drei Unternehmen die Software mutmaßlich geliefert haben
Im Zentrum der Ermittlungen steht IP-guard, ein System für Endgerätesicherheit und Dateiverschlüsselung. Ein Endgerät ist ein einzelner Computer oder ein anderes Gerät, das mit dem Netzwerk einer Organisation verbunden ist. Software dieser Art kann dabei helfen, Computeraktivitäten zu verwalten und Dateien zu schützen. Daher sind ihre Herkunft und ihre tatsächlichen Funktionen für eine Sicherheitsprüfung relevant.
Die Ermittler vermuten, dass Lu, der Leiter von Anhe Technology, zuvor gemeinsam mit Guangzhou Yixin Technology IP-guard entwickelt hat und der Quellcode aus China stammte. Quellcode ist die Sammlung von Anweisungen, aus denen ein Programm erstellt wird. Seine Herkunft ist eine andere Frage als der Standort des Unternehmens, das das fertige Produkt verkauft oder wartet.
Anhe soll die Software in Taiwan neu verpackt haben, während Kunyou im eigenen Namen Angebote einreichte und die Verträge des Ministeriums über Informationsbestandsverwaltung für die Jahre 2023 bis 2025 erhielt. Yiwei soll bei Änderungen an der Benutzeroberfläche geholfen und Wartungsdienste erbracht haben. Dabei handelt es sich um Vorwürfe, die untersucht werden, nicht um Schuldnachweise.
Die mutmaßliche Aufgabenteilung rückt drei unterschiedliche Tätigkeiten ins Visier: die Herkunft der Software, ihre Darstellung bei einer staatlichen Ausschreibung sowie die nach der Beschaffung vorgenommenen Änderungen und erbrachten Unterstützungsleistungen. Eine veränderte Benutzeroberfläche beeinflusst, was Nutzer sehen, belegt aber für sich genommen nicht, wo das zugrunde liegende Programm entwickelt wurde.
Anhe wird als Anbieter von Endgerätesicherheits- und Dokumentenverschlüsselungsdiensten mit mehr als zehn Jahren Erfahrung in der Projektumsetzung beschrieben. Diese Geschäftsbeschreibung hilft, die Rolle des Unternehmens in der Lieferkette einzuordnen, belegt aber nicht, ob die Beschaffungen des Ministeriums den Vergabevorschriften entsprachen.
Was das Ministerium bei seiner Prüfung feststellte
Nach Angaben des Ministeriums wurde der Fund bei einer Prüfung durch ein ressortübergreifendes Cybersicherheitsteam in Auslandsvertretungen im Dezember 2025 gemacht. Dabei stellte das Ministerium ungewöhnliche Dateien in der Software zur Verwaltung von Informationsbeständen fest. Eine Analyse ergab, dass sie Signaturen aufwiesen, die Guangzhou Yixin Technology zugeordnet wurden.
Eine Softwaresignatur kann helfen, das mit einer Datei verbundene Unternehmen zu identifizieren. Sie ist nicht gleichbedeutend mit einer vollständigen Untersuchung des Quellcodes oder sämtlicher Funktionen eines Programms. Diese Unterscheidung ist hier wichtig: In den Ermittlungsdarstellungen ist von mutmaßlich chinesischem Quellcode die Rede, während der vom Ministerium genannte Befund lautet, dass einige Dateien Signaturen eines chinesischen Unternehmens enthielten.
Nach dem Fund informierte das Ministerium seine Aufsichtsbehörden und die für Cybersicherheit zuständigen Stellen. Außerdem übergab es die betreffenden Programme dem Außendienstbüro New Taipei des Ermittlungsbüros des Justizministeriums sowie weiteren Ermittlungsbehörden.
Nach Angaben des Ministeriums erfolgte der Kauf über einen staatlichen Rahmenvertrag. Eine solche Vereinbarung ermöglicht Behörden die Beschaffung über ein etabliertes Vergabeverfahren. Sie benennt den Beschaffungsweg, klärt aber nicht, ob ein Anbieter die gelieferte Software zutreffend beschrieben hat.
Von den Verträgen zu den Durchsuchungen im Oktober
Der zeitliche Ablauf erstreckt sich über mehrere Jahre: Er begann mit den Verträgen und setzte sich über die Sicherheitsprüfung bis hin zu den strafrechtlichen Ermittlungen fort. Die Prüfung im Dezember fand 2025 statt, also im Jahr vor den Durchsuchungen im Oktober 2026.
- 2023 bis 2025: Die Unternehmen erhielten mutmaßlich Softwareaufträge des Ministeriums im Gesamtwert von mehr als 20 Millionen NT$.
- Dezember 2025: Bei einer Sicherheitsprüfung in Auslandsvertretungen wurden Softwaredateien mit Signaturen von Guangzhou Yixin Technology entdeckt.
- Nach dem Fund: Das Ministerium informierte die zuständigen Behörden, prüfte Verbindungsprotokolle und übergab die Programme zur Untersuchung.
- 12. Oktober 2026: Die Staatsanwälte ordneten Durchsuchungen an zehn Orten sowie die Befragung von vier Verdächtigen an; außerdem wurden mehrere Zeugen vorgeladen.
- Am selben Abend: Die Verdächtigen sollten zur weiteren Befragung den Staatsanwälten überstellt werden.
Die Staatsanwaltschaft des Bezirks Taipeh leitet die Ermittlungen. Die Ermittlungsarbeit führt das Außendienstbüro New Taipei des Ermittlungsbüros durch. Das Ministerium meldete die Unregelmäßigkeiten zunächst diesem Büro, das anschließend die staatsanwaltschaftliche Leitung beantragte.
Zu den mutmaßlichen Straftaten zählen Verstöße gegen das Gesetz über die staatliche Auftragsvergabe, Betrug und Urkundenfälschung nach dem Strafgesetzbuch. Diese Ermittlungsansätze gehen über die technische Frage nach der Herkunft der Software hinaus. Es geht auch darum, ob es im Ausschreibungs- und Vergabeverfahren rechtswidrige Angaben oder Dokumente gab.
Aus den berichteten Befragungen geht nicht hervor, dass jemand angeklagt oder verurteilt wurde. In den Darstellungen der Durchsuchungen wird weder eine spätere staatsanwaltschaftliche Entscheidung noch eine Entscheidung über Untersuchungshaft oder ein Gerichtsurteil genannt. Auch gibt es keine Angaben zu einem Anhörungstermin oder zur Veröffentlichung einer abgeschlossenen technischen Untersuchung.
Was die Prüfung der Verbindungen belegt und was nicht
Die wichtigste öffentliche Entwarnung des Ministeriums lautet, dass es Verbindungsprotokolle für einen Zeitraum von einem Jahr überprüft und keine ungewöhnlichen Verbindungsaktivitäten festgestellt habe. Außerdem sei die Software zur Verwaltung von Informationsbeständen nicht mit sensiblen Informationen befasst gewesen und auf Computern mit Internetzugang in Auslandsvertretungen installiert worden.
Diese Angaben grenzen das gemeldete Risiko ein, beantworten aber nicht alle Fragen zur Software. Eine Prüfung von Verbindungsprotokollen erfasst aufgezeichnete Netzwerkaktivitäten. Sie ist nicht zwangsläufig eine vollständige Bewertung der Berechtigungen des Programms, seines lokalen Zugriffs auf Dateien, seiner Konfiguration oder seines Verhaltens während des gesamten Vertragszeitraums.
Auch die Zeiträume sind relevant. Die Beschaffungen liefen von 2023 bis 2025, während das Ministerium nach eigenen Angaben Verbindungsprotokolle für ungefähr ein Jahr prüfte. Aus der öffentlichen Darstellung geht weder hervor, welche genauen Daten dieser Prüfung zugrunde lagen, noch dass sie sämtliche Installationen über den gesamten Dreijahreszeitraum erfasste.
In diesen Darstellungen wird weder eine genaue Zahl betroffener Auslandsvertretungen oder Computer genannt noch festgestellt, dass die Software eine Hintertür enthielt, Informationen nach China übermittelte oder dazu genutzt wurde, diplomatische Geheimnisse zu erlangen. Solche Möglichkeiten dürfen nicht als erwiesene Tatsachen dargestellt werden.
Abgeordnete fordern eine umfassendere Untersuchung
Der Abgeordnete der Kuomintang Huang Chien-pin forderte eine Prüfung der Beschaffungskontrollen und internen Sicherheitsinspektionen des Ministeriums. Er stellte infrage, wie Software, die mutmaßlich chinesischen Code enthielt, in die Systeme des Ministeriums gelangen und während des Vertragszeitraums eingesetzt bleiben konnte, bevor das Problem entdeckt wurde.
Huang verlangte eine Untersuchung, ob die Software Funktionen zur Fernüberwachung, zum Datenzugriff oder zur Datenübertragung hatte und ob sensible Informationen gestohlen oder offengelegt wurden. Außerdem forderte er das Ministerium auf, die Ergebnisse, das Ausmaß einer möglichen Offenlegung und die ergriffenen Abhilfemaßnahmen zu veröffentlichen.
Bei diesen Forderungen geht es sowohl um mögliche Funktionen als auch um beobachtetes Verhalten. Ein Programm kann Funktionen besitzen, die nicht genutzt, deaktiviert oder durch seine Konfiguration eingeschränkt wurden. Festzustellen, was es hätte tun können, ist eine andere Aufgabe als zu ermitteln, was es auf den betroffenen Computern tatsächlich getan hat.
Auch der Kuomintang-Abgeordnete Niu Hsu-ting forderte Rechenschaft, Schadenersatz und Änderungen bei späteren Ausschreibungsprüfungen. Das Ministerium habe mehr als 100 Millionen NT$ für ein internationales internes Netzwerk zum Schutz wichtiger vertraulicher Dokumente ausgegeben und stehe dennoch weiterhin im Zentrum von Sicherheitskontroversen, sagte er.
Die beiden Beträge betreffen unterschiedliche Zwecke. Bei den mehr als 20 Millionen NT$ in dieser Untersuchung geht es um Verträge für Software zur Verwaltung von Informationsbeständen. Nius Betrag von mehr als 100 Millionen NT$ betrifft ein umfassenderes internes Netzwerk. Die Summen dürfen weder als Budget eines einzigen Projekts behandelt noch dazu herangezogen werden, den Anteil der umstrittenen Software an den Ausgaben zu berechnen.
Eine separate Dokumentenaffäre erhöht den Druck
Die Softwareermittlungen finden vor dem Hintergrund einer weiteren Kontroverse statt: Diplomatische Dokumente wurden im Darknet zum Verkauf angeboten. In einem Untersuchungsbericht des Kontroll-Yuans sollen 13 durchgesickerte Dokumente des Außenministeriums identifiziert worden sein. Niu verwies auf diesen Vorfall und argumentierte, das Ministerium müsse wiederkehrende Sicherheitsprobleme lösen.
Das Datenleck und die Untersuchung der Software müssen getrennt betrachtet werden. In den Darstellungen zu diesem Fall wird keine Verbindung zwischen den 13 durchgesickerten Dokumenten und IP-guard hergestellt. Auch unterscheidet sich die Aussage des Ministeriums, die Installation der Verwaltungssoftware habe keine sensiblen Informationen betroffen, vom Gegenstand des separaten Dokumentenlecks.
Zusammen erklären die Kontroversen den Druck, umfassender öffentlich Rechenschaft abzulegen, belegen aber keine gemeinsame Ursache. Um festzustellen, ob einer der Vorfälle auf das Verhalten von Software, Zugriffskontrollen, Beschaffungsentscheidungen oder ein anderes Versäumnis zurückging, braucht es Belege, die sich auf den jeweiligen Vorfall beziehen.
Das Ministerium erklärt, mit den Ermittlern zusammenzuarbeiten und Anbieter im Fall eines nachgewiesenen rechtswidrigen Verhaltens gemäß den Verträgen zur Verantwortung zu ziehen. Vertragliche Maßnahmen knüpft es damit an die Ermittlungsergebnisse, statt bereits einen Vertragsbruch als erwiesen darzustellen.
Was noch geklärt werden muss
Offen ist vor allem, welche Angaben die Anbieter im Vergabeverfahren machten, welche Software tatsächlich geliefert wurde und ob ihre Herkunft oder ihre Funktionen gegen geltende Anforderungen verstießen. Die öffentlichen Darstellungen nennen die mutmaßlichen Straftaten, geben aber weder die Ausschreibungsbedingungen und Erklärungen der Anbieter noch die konkreten Dokumente wieder, die angeblich gefälscht wurden.
In den Darstellungen gibt es außerdem eine Abweichung bei der Schreibweise des Firmennamens. In den Ermittlungsbeschreibungen wird das bietende Unternehmen als Kunyou Technology mit dem chinesischen Namen 坤侑科技 bezeichnet, während in der Beschaffungsdarstellung des Ministeriums 坤佑科技 steht. Beide Schreibweisen finden sich in den Beschreibungen des Lieferanten. Die Abweichung sollte jedoch anhand des tatsächlichen Vertrags geprüft und nicht als Beleg für zwei getrennte Unternehmen behandelt werden.
Der angegebene Gesamtwert der Verträge liegt bei mehr als 20 Millionen NT$; eine genaue Gesamtsumme wurde nicht veröffentlicht. Die Darstellungen enthalten weder die einzelnen Auftragssummen und Installationsdaten für die jeweiligen Auslandsvertretungen noch eine Liste der betroffenen Außenstellen. Auch ist nicht angegeben, ob die Software inzwischen entfernt, ersetzt oder eingeschränkt wurde.
Entscheidend werden als Nächstes die technische Bewertung der Programme und die Entscheidungen der Staatsanwaltschaft zu den mutmaßlichen Vergabestraftaten sein. Ein Veröffentlichungstermin oder das Datum einer nächsten Anhörung wurde nicht genannt. Bis diese Ergebnisse vorliegen, ist der Fall am besten als strafrechtliche Untersuchung mutmaßlicher Verstöße bei der Auftragsvergabe zu verstehen, die durch Bedenken hinsichtlich der Softwareherkunft ausgelöst wurde, ohne dass ein dem Programm öffentlich nachgewiesenes Datenleck vorliegt.
Die wichtigsten Punkte
- Die Staatsanwälte ordneten am 12. Oktober 2026 Durchsuchungen an zehn Orten und die Befragung von vier Verdächtigen an.
- In der Untersuchung geht es um Softwareverträge im Wert von mehr als 20 Millionen NT$, die zwischen 2023 und 2025 vergeben wurden.
- Das Ministerium bestätigte, dass einige Softwaredateien Signaturen von Guangzhou Yixin Technology enthielten.
- Die Ermittler vermuten, dass chinesischer Quellcode über eine Liefervereinbarung mit drei taiwanischen Unternehmen neu verpackt wurde.
- Nach Angaben des Ministeriums ergab die Prüfung von Verbindungsprotokollen für ein Jahr keine ungewöhnlichen Aktivitäten. Die Installation habe keine sensiblen Informationen betroffen.
- Verstöße gegen Vergabevorschriften, Betrug und Urkundenfälschung werden untersucht; Schuld und ein durch die Software verursachtes Datenleck sind nicht nachgewiesen.
- Ein separater Fund von 13 durchgesickerten diplomatischen Dokumenten wurde nicht mit diesem Softwarefall in Verbindung gebracht.