Eine gemeinsame Referenz für Regierungsdaten
Das indonesische Repräsentantenhaus verabschiedete am 6. Oktober 2026 das Gesetz „One Data Indonesia“. Es schafft mit 20 Kapiteln und 141 Artikeln einen Rahmen, um Regierungsdaten miteinander zu verknüpfen, ohne Ministerien und lokalen Behörden vorzuschreiben, ihre Datenbanken abzugeben. Für die Geospatial Information Agency (BIG) stärkt das Gesetz die rechtliche Grundlage dafür, Karten und Standortinformationen ressortübergreifend zu vereinheitlichen.
Inhalt
- Eine gemeinsame Referenz für Regierungsdaten
- Was ändert sich für BIG?
- Wer erstellt die Karten?
- Von den Ausschussberatungen zur Verabschiedung
- Vernetzte Systeme statt einer riesigen Datenbank
- Dörfer werden Teil der Datengrundlage
- Warum Datenqualität für öffentliche Dienstleistungen wichtig ist
- Sicherheitsanforderungen gehen über Datenbanken hinaus
- Personenbezogene Daten und KI brauchen eigene Schutzvorkehrungen
- Koordinierungsstelle und offene Fristen
- Die wichtigsten Punkte
Das Gesetz stellt die nationalen Basisdaten, bekannt unter der indonesischen Abkürzung DDN, in den Mittelpunkt der Entwicklungsplanung, der Finanzpolitik, der Haushaltsaufstellung und der Verteilung sozialer Hilfen. Außerdem führt es Anforderungen an die Datensicherheit, die menschliche Kontrolle künstlicher Intelligenz und die Beteiligung der Öffentlichkeit ein. Eine während der Ausschussberatungen vereinbarte Vorschrift sieht vor, dass Datenvorfälle innerhalb von 24 Stunden gemeldet werden müssen.
Parlamentspräsidentin Puan Maharani leitete die neunte Plenarsitzung der ersten Sitzungsperiode des Parlamentsjahrs 2026–2027 in Jakarta. Alle acht Fraktionen stimmten der Verabschiedung zu. Entwicklungsplanungsminister und Bappenas-Leiter Rachmat Pambudy legte im Namen des Präsidenten die abschließende Position der Regierung dar. Zugleich sprach er als Vorsitzender des Lenkungsrats von One Data Indonesia.
Die Mitteilung von Bappenas zur Verabschiedung des Gesetzes beschreibt es als eine stärkere rechtliche Grundlage für eine Politik, die bislang durch die Präsidialverordnung Nr. 39 von 2019 geregelt wurde. Ziel sind genaue, aktuelle, vernetzte und sichere Daten, die als Grundlage für öffentliche Entscheidungen dienen können.
Entscheidend ist der Unterschied zwischen einer Einigung darüber, wie Informationen beschrieben und ausgetauscht werden, und der physischen Zusammenführung sämtlicher Regierungsdatenbanken an einem Ort. Das Gesetz verfolgt den ersten Ansatz. BIG kommt dabei eine zentrale Rolle zu, denn geografische Angaben bieten eine gemeinsame Grundlage, um Informationen zu Land, Infrastruktur, Umweltbedingungen, Katastrophen und öffentlichen Dienstleistungen miteinander zu verknüpfen.
Was ändert sich für BIG?
Der amtierende BIG-Leiter Mohamad Arief Syafii hat die Notwendigkeit einer gemeinsamen Georeferenz betont, die Informationen aus Ministerien, Behörden und Kommunalverwaltungen verbindet. Eine nationale Basiskarte bildet die gemeinsame geografische Grundlage, auf der verschiedene Institutionen ihre eigenen Informationen verorten können. So lassen sich Unstimmigkeiten verringern, die zu widersprüchlichen politischen Entscheidungen führen können.
Arief nahm gemeinsam mit BIG-Generalsekretärin Belinda Arunarwati Margono und dem stellvertretenden Leiter für thematische Geoinformationen, Antonius Bambang Wijanarto, an der Sitzung zur Verabschiedung teil. BIG treibt die Datenverwaltung auf nationaler und lokaler Ebene voran, entwickelt Knotenpunkte für Geoinformationsnetzwerke und stellt grundlegende geografische Daten bereit.
Diese Verantwortung beginnt nicht erst mit dem neuen Gesetz. Artikel 13 Absatz 3 der Präsidialverordnung von 2019 überträgt die zentrale Koordinierung von Geodaten der staatlichen Stelle, die für Geoinformationen zuständig ist. Artikel 20 Absatz 3 weist die entsprechende regionale Aufgabe einer Behörde zu, die für die Verwaltung eines lokalen Knotenpunkts im Nationalen Geoinformationsnetzwerk benannt wurde.
Die Abgrenzung der Zuständigkeiten ist wichtig. Die Verordnung unterscheidet zwischen Stellen, die Datenstandards koordinieren, Institutionen, die Daten erzeugen, und Verwahrern, die deren Verteilung organisieren. BIGs Aufgabe, die nationale Koordinierung zu übernehmen, darf daher nicht mit der Zuständigkeit für jede thematische Karte verwechselt werden. Der neue Rahmen stärkt gemeinsame Anforderungen, lässt die inhaltlichen Zuständigkeiten der Ministerien und Behörden aber bestehen.
Wer erstellt die Karten?
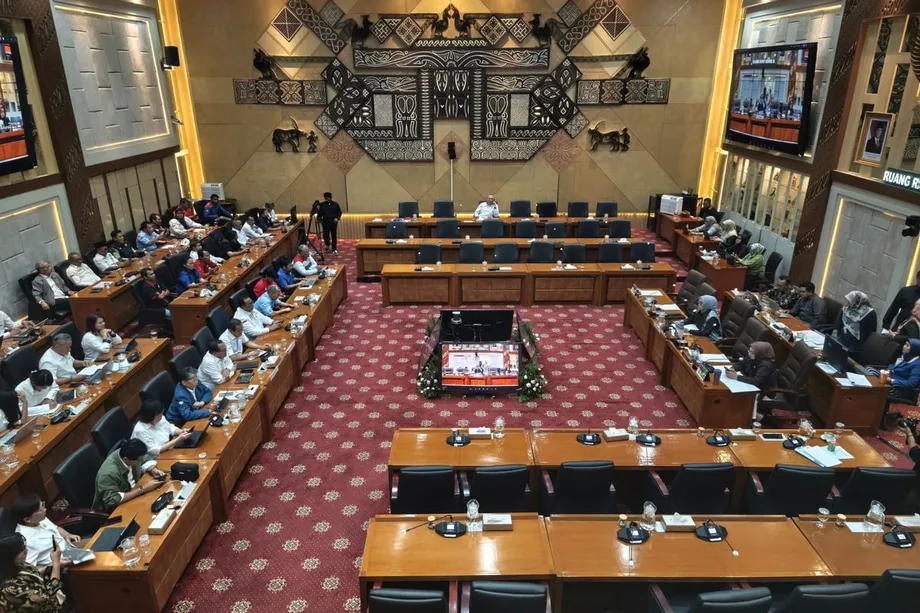
Diese Aufgabenteilung war während der Beratungen ein konkretes Thema. Bei einer Sitzung des Arbeitsausschusses am 29. September in Senayan, Jakarta, fragte Reni Astuti, Mitglied der Gesetzgebungsbehörde, warum BIG in der Präsentation des Ministers als Geodatenproduzent aufgeführt, in der besprochenen Entwurfsbestimmung jedoch nicht erwähnt wurde.
Die Debatte über Geodatenproduzenten im Repräsentantenhaus hält ihre Forderung fest, grundlegende nationale Daten von thematischen oder sektoralen Informationen abzugrenzen. BIG ist für grundlegende Geodaten zuständig; andere Institutionen erstellen Karten für ihre jeweiligen Verantwortungsbereiche.
Reni nannte das Ministerium für Agrarangelegenheiten und Raumplanung sowie die Nationale Landbehörde als Produzenten von Landkarten, das Ministerium für Umwelt und Forstwirtschaft als zuständig für Informationen zu Waldgebieten und das Ministerium für Energie und Bodenschätze als Produzenten geologischer Daten und von Bergbaudaten. Kommunalverwaltungen erstellen Informationen zur Raumplanung. Auch Streitkräfte und Polizei erzeugen Geoinformationen für Verteidigung und Sicherheit.
Ihr Einwand macht ein konkretes Umsetzungsproblem deutlich: Eine gemeinsame Kartenreferenz macht es nicht überflüssig festzulegen, wer die einzelnen Datensätze erstellt, prüft und pflegt. Aus den öffentlichen Mitteilungen zur Verabschiedung geht nicht genau hervor, wie die endgültige Formulierung die von ihr angesprochene Auslassung behoben hat.
Von den Ausschussberatungen zur Verabschiedung
Der Gesetzentwurf ging auf eine Initiative des Repräsentantenhauses zurück. Der Vorsitzende des Arbeitsausschusses, Sturman Panjaitan, zugleich stellvertretender Vorsitzender der Gesetzgebungsbehörde, sagte, die Ausarbeitung beruhe auf dem verfassungsmäßigen Auftrag, die indonesische Bevölkerung zu schützen. Zum Gesetzgebungsverfahren gehörten öffentliche Anhörungen mit Fachleuten, Verbänden und zivilgesellschaftlichen Gruppen.
Die Mitteilung des Ausschusses zur Einigung verzeichnet 1.338 Diskussionspunkte der Regierung zu den wichtigsten Bestimmungen des Gesetzentwurfs und weitere 829 Punkte zu dessen Erläuterungstext. Zusammen sind das 2.167 Punkte. Die kürzere Darstellung von Bappenas nennt 1.338 Punkte, ohne die Punkte zum Erläuterungstext gesondert aufzuführen.
Der Ablauf zeigt, wie die abschließende Einigung im Ausschuss der Abstimmung im Plenum vorausging:
- 23., 24., 28., 29. und 30. September 2026: Der Arbeitsausschuss und die Regierung berieten über den Gesetzentwurf.
- 29. September: Reni Astuti forderte eine klarere Benennung der Geodatenproduzenten.
- 1. und 5. Oktober: Weitere Beratungen schlossen das Ausschussverfahren ab.
- 5. Oktober: Die Gesetzgebungsbehörde und die Regierung einigten sich auf Ebene I auf 20 Kapitel und 141 Artikel.
- 6. Oktober: Das Plenum verabschiedete den Gesetzentwurf.
- 7. Oktober: Die Abgeordnete Rieke Diah Pitaloka erläuterte einen Ansatz zur Datenerfassung in Dörfern mithilfe räumlicher Karten.
Der Ausschussbericht hält außerdem fest, dass ein eigenes Kapitel mit Verboten aus dem Entwurf gestrichen wurde. Die entsprechenden Inhalte wurden in die Strafbestimmungen aufgenommen. Damit änderte sich der Aufbau des Gesetzes, nicht aber die Aussage, dass verbotenes Verhalten ungeahndet bliebe.
Vernetzte Systeme statt einer riesigen Datenbank
Im Bericht der Regierung über die Verabschiedung im Plenum erläutert das One-Data-Indonesia-Portal, dass Interoperabilität weder eine physische Zentralisierung der Datenbanken noch eine Übertragung von Eigentum, Kontrolle und Verwaltungsverantwortung weg von den Datenproduzenten erfordert.
Interoperabilität bedeutet, dass verschiedene Systeme Informationen einheitlich austauschen und nutzen können. Gemeinsame Standards legen fest, wie Daten strukturiert sind. Metadaten erklären, was ein Datensatz enthält, woher er stammt und wie er erstellt wurde. Referenzcodes und Stammdaten helfen verschiedenen Behörden, denselben Ort, dieselbe Organisation oder ein anderes Objekt anhand übereinstimmender Referenzen zu identifizieren.
Das Gesetz umfasst neben einem nationalen Datenkatalog auch einen Masterplan, eine Architektur, einen Verwaltungsrahmen und einen Umsetzungszyklus. Diese Instrumente sollen organisieren, wie Informationen geplant, gepflegt, gefunden und ausgetauscht werden, statt lediglich Systeme miteinander zu verbinden, die unterschiedliche Definitionen verwenden.
Bappenas arbeitet außerdem an Leitlinien für den Datenaustausch zwischen Regierungsbehörden. Im Rahmen des geplanten Verfahrens soll das Nationale Datenkatalogsystem den Austausch genehmigen, überwachen und prüfen sowie mit dem System Government Service Hub, kurz SPLP, verbunden werden. Dabei handelt es sich um eine geplante Umsetzungsregelung, nicht um einen Beleg dafür, dass der Austauschmechanismus bereits überall funktioniert.
Für einen einfacheren Zugang gibt es bereits eine rechtliche Grundlage. Artikel 39 der Verordnung von 2019 sieht für zentrale und regionale Regierungsbehörden einen kostenlosen Zugang über das Portal vor, ohne dass dafür Absichtserklärungen, Kooperationsvereinbarungen oder Erklärungsschreiben erforderlich sind. Die neuen Regelungen zum Datenaustausch müssen daher dafür sorgen, dass die bestehenden Zugangsgrundsätze zuverlässig mit strengeren Sicherheits- und Rechenschaftspflichten umgesetzt werden.
Dörfer werden Teil der Datengrundlage
Das Gesetz verteilt Zuständigkeiten von der Zentralregierung auf Regionen, Dörfer und Stadtviertel. Die Vereinbarung des Ausschusses sieht Beratungen über Dorf- und Stadtvierteldaten als Beteiligungsforen vor, in denen lokale Daten abgestimmt werden.
Rieke Diah Pitaloka, Mitglied der Kommission XIII des Repräsentantenhauses, sagte am 7. Oktober, die Erhebung grundlegender nationaler Daten solle in Dörfern und Stadtvierteln beginnen. Die Einwohner sollten dabei mitwirken und nicht lediglich Gegenstand von Befragungen sein. Sie beschrieb einen Ansatz, der bereits gemeinsam in mehr als 500 Dörfern umgesetzt wurde.
Rieke nannte fünf Arten von Arbeitskarten: Orthofotos, Karten zur Einwohnerverwaltung, Infrastrukturkarten, Landnutzungskarten und topografische Karten. Ein Orthofoto ist eine Luftaufnahme, die so entzerrt wurde, dass sich Maßstab und Positionen wie bei einer Karte verwenden lassen. Diese Karten ermöglichen es den Einwohnern, Zahlenangaben mit konkreten Orten zu verknüpfen.
Ihre Darstellung zeigt, wie BIGs nationale Aufgabe vor Ort ergänzt werden kann. Gemeinsame geografische Referenzen können helfen, Dorfangaben mit den übergeordneten Regierungssystemen zu verbinden; zugleich bringen die Einwohner ihr Wissen über örtliche Bedingungen und Bedürfnisse ein. Die Angabe von mehr als 500 Dörfern bezieht sich auf die von ihr genannte Zusammenarbeit und nicht auf einen landesweiten Umsetzungsstand.
Warum Datenqualität für öffentliche Dienstleistungen wichtig ist
DDN soll zur wichtigsten Referenz für Entwicklungsplanung, Finanz- und Haushaltspolitik, Sozialhilfe und weitere strategische nationale Aufgaben werden. Rachmat stellte einen Zusammenhang zwischen dieser Datengrundlage und langfristigen sowie mittelfristigen Entwicklungsplänen, nationalen strategischen Projekten und jährlichen Arbeitsplänen der Regierung her.
Der Vorsitzende des Arbeitsausschusses, Sturman Panjaitan, verknüpfte die Datenqualität während des Gesetzgebungsverfahrens unmittelbar mit der Gerechtigkeit bei öffentlichen Ausgaben und Hilfsleistungen.
„Wenn Daten fehlerhaft sind, stimmen nicht nur die Zahlen nicht, sondern auch die Gerechtigkeit leidet. Fehlgeleitete Hilfen, sich überschneidende Programme und eine ineffiziente Verwendung des Haushalts gehen oft auf eine einzige Ursache zurück: schlecht verwaltete Daten“, sagte er.
Der rechtliche Rahmen belegt für sich genommen nicht, dass sich die Zielgenauigkeit von Hilfen oder Haushaltsentscheidungen verbessert hat. Sein Beitrag besteht darin, gemeinsame Referenzen und Zuständigkeiten festzulegen, die es erleichtern sollen, widersprüchliche Datensätze zu erkennen und zu bereinigen.
Pratama Persadha, Experte bei CISSReC, sagte, Datensätze der Regierung seien bei Definitionen, Formaten, Aktualisierungsintervallen und Genauigkeit nach wie vor uneinheitlich. Er warnte, dass die Verknüpfung ungenauer Informationen Fehler verbreiten könne, statt sie zu korrigieren. Qualitätsprüfungen sind daher Voraussetzung für eine sinnvolle Integration und keine Aufgabe, die bis nach der Vernetzung der Systeme aufgeschoben werden kann.
Die frühere Verordnung schreibt bereits vier Schritte vor: Planung, Erhebung, Prüfung und Verbreitung. Außerdem verpflichtet sie Datenproduzenten, Informationen nach vereinbarten Standards und Aktualisierungsplänen zu erheben und mit Metadaten zu versehen. Auch leistungsfähigere Technik wird nur dann wirksam, wenn diese grundlegenden Anforderungen eingehalten werden.
Sicherheitsanforderungen gehen über Datenbanken hinaus
Das Gesetz stuft Informationen als öffentlich, zugangsbeschränkt oder vertraulich ein. Laut der Vereinbarung des Ausschusses sieht es Sicherheitsstandards vor, die von der für Cybersicherheit und Kryptografie zuständigen Institution festgelegt werden, sowie eine kryptografische Infrastruktur, die Verwaltung digitaler Zertifikate und Sicherheits- und Datensouveränitätsprüfungen.
Sturman bezeichnete die Nationale Cyber- und Kryptoagentur (BSSN) als zuständig dafür, nationale Austauschkanäle vor Hackerangriffen und Datenlecks zu schützen. Damit geht die Anforderung über den Schutz gespeicherter Datenbanken hinaus: Auch Informationen müssen bei der Übertragung zwischen Institutionen geschützt werden.
Die Mitteilung des Ausschusses schreibt eine Meldung von Vorfällen innerhalb von 24 Stunden vor. Sie besagt außerdem, dass für den Zugriff auf vertrauliche Daten und deren Übertragung außerhalb der indonesischen Hoheitsgewalt eine Genehmigung des Repräsentantenhauses erforderlich ist. Für den Zugang zu zugangsbeschränkten Daten können Gebühren anfallen, die als nichtsteuerliche Staatseinnahmen verbucht werden. Die Vernetzung von Datensätzen macht daher nicht sämtliche Angaben öffentlich zugänglich.
Berichten zufolge regeln die Strafbestimmungen in den Artikeln 129 bis 135 unter anderem Sabotage, Cyberangriffe, Manipulation und die Beschlagnahmung nationaler Rechenzentren. Der stellvertretende Vorsitzende der Gesetzgebungsbehörde, Martin Manurung, nannte Höchststrafen von 15 Jahren Freiheitsstrafe oder eine Geldbuße der Kategorie acht. Artikel 134 sieht für Amtsträger eine um ein Drittel erhöhte Strafe vor; Artikel 135 enthält Bestimmungen zu Unternehmen.
Diese Höchststrafen gelten nicht automatisch für jeden Verwaltungsfehler oder Datenvorfall. Die öffentlichen Darstellungen erläutern weder sämtliche Tatbestände und Voraussetzungen noch die konkreten Geldbeträge. Das Gesetz sieht außerdem verwaltungsrechtliche Sanktionen vor.
Personenbezogene Daten und KI brauchen eigene Schutzvorkehrungen
Bappenas zufolge regelt das Gesetz den Schutz personenbezogener Daten und verlangt, dass der Einsatz künstlicher Intelligenz unter menschlicher Aufsicht bleibt. Laut dem Ausschussbericht umfasst der Rahmen auch Blockchain und andere digitale Technologien sowie Anforderungen an Nachvollziehbarkeit und nationale Datensouveränität.
Pratama forderte, die Umsetzung an das Gesetz Nr. 27 von 2022 zum Schutz personenbezogener Daten anzupassen. Die Verknüpfung von Einwohner-, Gesundheits-, Bildungs-, Steuer-, Beschäftigungs- und Hilfsdaten kann sensible Profile erzeugen. Zu den Risiken gehören daher neben Datenlecks auch eine zweckfremde Nutzung, Identitätsdiebstahl und unangemessene Profilbildung.
Zu den von ihm empfohlenen Maßnahmen zählen, Sicherheit von Anfang an in Systeme einzubauen, jede Zugriffsanfrage zu prüfen und Aktivitäten zu protokollieren. Außerdem plädierte er für Zero Trust. Das bedeutet, dass Nutzern oder Systemen nicht automatisch vertraut werden sollte, nur weil sie zu einer Regierungsbehörde gehören. Dies sind seine Empfehlungen und kein Hinweis darauf, dass jede technische Maßnahme gesetzlich vorgeschrieben ist.
Menschliche Aufsicht ist besonders wichtig, wenn automatisierte Analysen über den Anspruch auf Hilfen oder andere Rechte entscheiden. Fehlerhafte Datensätze, voreingenommene Modelle und Fehlalarme können schädliche Entscheidungen nach sich ziehen, selbst wenn die Systeme technisch miteinander verbunden sind.
Das Gesetz sieht die Beteiligung der Öffentlichkeit, Meldungen mutmaßlichen Missbrauchs, partizipative Kontrolle und freiwillige Datenbeiträge vor. Bei Streitigkeiten soll eine Mediation Vorrang haben. Dafür gilt zunächst eine Höchstdauer von 14 Arbeitstagen, die um weitere 14 Tage verlängert werden kann. Sturman sagte zudem, dass Einwohner weiterhin rechtliche Schritte einleiten können, wenn ihre personenbezogenen Daten missbraucht oder unzureichend geschützt werden.
Koordinierungsstelle und offene Fristen
Das Gesetz sieht eine für One Data Indonesia zuständige Stelle vor, die dem Präsidenten gegenüber rechenschaftspflichtig ist. Der Ausschuss beschreibt ihre Aufgaben als Koordinierung, Festlegung von Regeln und Unterstützung; die Kontrolle über sämtliche Daten soll nicht bei einer einzigen Institution gebündelt werden. Bappenas zufolge soll die Umsetzung die bestehenden fachlichen Aufgaben der Ministerien nicht übernehmen.
Die Berichte nennen unterschiedliche Fristen für die Einrichtung der Stelle. In der Mitteilung des Repräsentantenhauses vom 5. Oktober heißt es, sie müsse innerhalb eines Jahres geschaffen werden. In einer anderen Darstellung wird Sturman eine Frist von höchstens zwei Jahren zugeschrieben, wobei sechs Monate vorzuziehen seien. Dort wird Artikel 39 als Grundlage für die Institution genannt. Demnach kann der Präsident entscheiden, ob Bappenas diese Aufgabe übernimmt oder eine neue Stelle erforderlich ist. Die genaue Frist und institutionelle Form müssen anhand des verkündeten Gesetzestextes und der Durchführungsmaßnahmen bestätigt werden.
Der stellvertretende Minister für Kommunikation und Digitales, Nezar Patria, sagte, sein Ministerium werde die digitale Infrastruktur und Interoperabilität unterstützen, während Bappenas die nationale Koordinierung leite. Berichte datieren seine Äußerungen auf den 7. und den 10. Oktober; in einem wird er als Minister statt als stellvertretender Minister bezeichnet. In der beschriebenen Aufgabenteilung stimmen die Berichte überein.
Die Verwaltungswissenschaftlerinnen und -wissenschaftler Amalinda Savirani von der Gadjah-Mada-Universität und Eko Prasojo von der Universität Indonesien warnten, zusätzliche Behörden könnten Zuständigkeitsüberschneidungen und eine schwerfälligere Bürokratie schaffen. Sie plädierten dafür, bestehende Institutionen zu stärken und Aufgaben klarer abzugrenzen, statt eine neue Behörde als automatische Lösung anzusehen.
Als Nächstes müssen Durchführungsbestimmungen erarbeitet werden. Ein fester Veröffentlichungstermin ist nicht bekannt. Für BIG hängt eine erfolgreiche Umsetzung davon ab, den Grundsatz gemeinsamer Referenzen in nutzbare Basiskarten, kompatible thematische Daten und funktionierende lokale Netzwerkknoten zu übersetzen und zugleich klare Zuständigkeiten für Qualität, Zugang und Sicherheit zu gewährleisten.
Die wichtigsten Punkte
- Das Repräsentantenhaus verabschiedete das One-Data-Indonesia-Gesetz am 6. Oktober 2026. Es umfasst 20 Kapitel und 141 Artikel.
- BIGs Aufgabe, Geodaten zu koordinieren, erhält eine stärkere rechtliche Grundlage und baut auf der Präsidialverordnung von 2019 auf.
- Gemeinsame Standards und Referenzen verknüpfen Regierungssysteme, ohne eine zentrale Datenbank vorauszusetzen.
- Nationale Basisdaten sollen Entwicklungsplanung, Haushaltsaufstellung, Finanzpolitik und Sozialhilfe als Orientierung dienen.
- Der Rahmen erstreckt sich auf Dörfer und Stadtviertel und bezieht die Öffentlichkeit ein.
- Die Ausschussbestimmungen verlangen, Vorfälle innerhalb von 24 Stunden zu melden. Für den Zugang zu vertraulichen Daten und deren Übertragung außerhalb der indonesischen Hoheitsgewalt ist eine Genehmigung des Repräsentantenhauses erforderlich.
- Die Berichte unterscheiden sich darin, ob die Koordinierungsstelle innerhalb eines oder zweier Jahre eingerichtet werden muss.
- Durchführungsbestimmungen, institutionelle Regelungen und wirksame Qualitätskontrollen müssen noch ausgearbeitet werden.