Neue Prüfung legt deutlich größeren Reparaturbedarf offen
SoftBank hat bei einer Prüfung mit künstlicher Intelligenz weitere 35.000 Schwachstellen in seinen Systemen entdeckt. Das sagte Präsident Junichi Miyakawa am 9. November bei einer Pressekonferenz zu den Finanzergebnissen. Die Entdeckung folgt auf rund drei Monate, in denen das Unternehmen 10.500 Schwachstellen behoben hatte, die bei einer früheren Prüfung von etwa 700 intern entwickelten Systemen festgestellt worden waren.
Inhalt
- Neue Prüfung legt deutlich größeren Reparaturbedarf offen
- Hunderte Millionen Versuche, einen Zugang zu finden
- Sieben Minuten änderten das Vorgehen
- Warum die ersten Reparaturen eine Lücke offenließen
- Ablauf der Prüfungen und Maßnahmen
- Die abschließende Prüfung bleibt Aufgabe des Menschen
- Sicherheitsdruck trotz Rekordergebnissen
- Mehr als nur weitere Schwachstellen finden
- Die wichtigsten Punkte
Miyakawa zufolge kam bei der späteren Prüfung OpenAIs GPT-6 Astra zum Einsatz, ein Spitzenmodell, das im September veröffentlicht worden sei. Damit seien mehr als dreimal so viele neue Schwachstellen entdeckt worden wie bei der Prüfung im Juni. Für SoftBank steht nun eine weitere umfangreiche Runde von Sicherheitsarbeiten an.
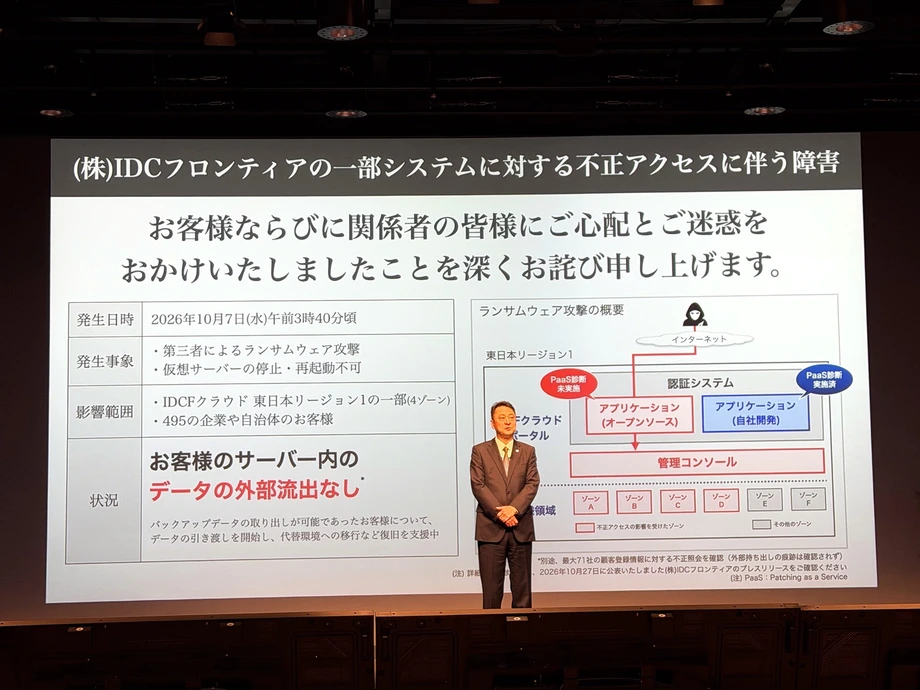
Die Mitteilung erfolgte nach einem Ransomware-Angriff auf die Tochtergesellschaft IDC Frontier. Miyakawa entschuldigte sich für den Vorfall und sagte, der Angriff habe sieben Minuten gedauert. SoftBank hat inzwischen sein Vorgehen geändert: Die Teams unterbrechen nun zuerst die Kommunikation und untersuchen den Vorfall anschließend, statt erst in einer Besprechung über die nächsten Schritte zu entscheiden.
Eine Schwachstelle ist ein Fehler in einer Software oder einem System, den ein Angreifer ausnutzen kann. Ein Patch ist eine Korrektur für eine solche Schwachstelle. Die Erfahrung von SoftBank zeigt, wie aufwendig diese Reparaturen geworden sind: Als die Teams eine große Gruppe von Fehlern behoben hatten, fand eine neuere Prüfung Tausende weitere Probleme.
Miyakawa sagte, er habe in letzter Zeit die meiste Zeit mit Maßnahmen gegen Cyberangriffe verbracht, und beschrieb bei der Pressekonferenz die Belastung. Der Präsident von SoftBank sagte, aus dem Japanischen übersetzt:
Ehrlich gesagt bin ich völlig erschöpft.
Hunderte Millionen Versuche, einen Zugang zu finden
Den bei Miyakawas Pressekonferenz vorgestellten Zahlen zufolge ist SoftBank jeden Monat mit rund 600 bis 700 Millionen Aufklärungsversuchen gegen seine Systeme konfrontiert. Den monatlichen Durchschnitt des Vorjahres bezifferte Miyakawa auf etwa 300 Millionen. Seit August steige die Zahl monatlich um rund 100 Millionen.
Bei der Aufklärung wird nach möglichen Zugängen zu einem Netzwerk gesucht, etwa nach öffentlich erreichbaren Diensten oder verwundbarer Software. Bei 600 Millionen Versuchen wäre das monatliche Volumen doppelt so hoch wie der frühere Durchschnitt; bei 700 Millionen wäre es etwa 2,3-mal so groß.
Miyakawa führte den zunehmenden Druck und das höhere Tempo der Angriffe auf den wachsenden Einsatz von KI zurück. Modelle, die für Cyberangriffe entwickelt wurden, seien etwa im Mai und Juni erstmals aufgetaucht. Im Juli seien dann Modelle mit öffentlich verfügbaren Gewichten gefolgt. Gewichte sind die erlernten numerischen Einstellungen, mit denen ein KI-Modell arbeitet.
Anschließend seien wöchentlich neue Modelle erschienen, sagte er. Jedes Mal, wenn SoftBank seine Systeme mit einem weiteren Modell prüfte, seien Schwachstellen zutage getreten, die bei früheren Kontrollen übersehen worden waren. Dadurch sei die Suche nach Schwachstellen zu einer Daueraufgabe geworden, die nicht mit dem Abschluss einer Reparaturliste endet.
Sieben Minuten änderten das Vorgehen
Der Ransomware-Vorfall bei IDC Frontier machte für SoftBank konkret, wie schnell Angriffe ablaufen. Miyakawa sagte, der Angriff habe sieben Minuten gedauert. Für das bisherige Vorgehen des Unternehmens, bei dem zunächst eine Warnung einging, Mitarbeitende zusammenkamen und dann über Maßnahmen entschieden wurde, blieb damit kaum Zeit.
Bei einem Ransomware-Angriff nutzen Kriminelle ihren Zugang zu Systemen oder Daten, um Lösegeld zu fordern. Die Unterbrechung der Kommunikation kann helfen, betroffene Systeme zu isolieren und die Möglichkeiten eines Angreifers einzuschränken, sich im Netzwerk weiter auszubreiten. Im überarbeiteten Vorgehen von SoftBank steht dieser Eindämmungsschritt nun vor der ausführlicheren Untersuchung.
Für die Betriebsteams hat die Änderung praktische Folgen: Eine Entscheidung, die bisher erst nach einer Beratung fiel, steht nun am Anfang der Reaktion. Anschließend müssen die Mitarbeitenden untersuchen, was passiert ist, und herausfinden, wie sich Verbindungen sicher wiederherstellen lassen.
Warum die ersten Reparaturen eine Lücke offenließen
IDC Frontier hatte nach Miyakawas Angaben seine selbst entwickelten Anwendungen geprüft und mit Patches versehen, bevor es zu dem Angriff kam. Die Open-Source-Anwendung, die als Einfallstor diente, war jedoch nicht in die Prüfung einbezogen worden.
Bei Open-Source-Software kann der Quellcode gemäß der jeweiligen Lizenz eingesehen, verwendet und verändert werden. Unternehmen kombinieren sie häufig mit selbst entwickelter Software. Eine Sicherheitsprüfung muss daher auch die Komponenten umfassen, auf denen ein System aufbaut, und darf sich nicht nur auf den unternehmensintern geschriebenen Code beschränken.
Miyakawa sagte, er habe die Mitarbeitenden von Anfang an angewiesen, Open-Source-Software einzubeziehen. Die Teams hätten diese Arbeit jedoch aufgeschoben. Der Vorfall habe eine Lücke zwischen dem von ihm vorgegebenen Prüfumfang und den tatsächlich untersuchten Systemen offengelegt.
SoftBank hat sein Prüfprogramm von etwa 700 intern entwickelten Systemen auf mehr als 1.800 Systeme ausgeweitet, darunter auch Open-Source-Software. Damit ist der Umfang auf mehr als das 2,5-Fache gestiegen. Zugleich hat sich sowohl die Suche nach Schwachstellen als auch der Aufwand für die Reparatur und Prüfung betroffener Systeme vergrößert.
Ablauf der Prüfungen und Maßnahmen
SoftBanks Bericht beschreibt mehrere parallel laufende Vorhaben: die Reparatur eigener Systeme, den Verkauf eines Sicherheitsdienstes an andere Unternehmen und die Änderung des Vorgehens nach dem Angriff auf die Tochtergesellschaft. Die wichtigsten Daten zeigen, wie schnell der Arbeitsaufwand wuchs.
- Mai und Juni: Nach Miyakawas Angaben tauchten die ersten KI-Modelle auf, die auf Cyberangriffe spezialisiert waren.
- 15. Juni: SoftBank prüfte etwa 700 intern entwickelte Systeme und identifizierte 10.500 Schwachstellen.
- Juli: Das Unternehmen begann mit der vollständigen Bereitstellung von Patching as a Service, das OpenAI-Technologie zur Unterstützung von Prüfungen und Reparaturen nutzt.
- Ab August: Die Zahl der Aufklärungsversuche stieg nach Miyakawas Angaben monatlich um etwa 100 Millionen.
- In den rund drei Monaten nach der Juni-Prüfung: SoftBank installierte Patches für alle 10.500 entdeckten Schwachstellen.
- September: Das von Miyakawa als GPT-6 Astra bezeichnete Modell sei veröffentlicht worden; eine anschließende Prüfung fand weitere 35.000 Schwachstellen.
- 30. Oktober: Patching as a Service hatte 7.670 Vertragsunternehmen.
- 9. November: Miyakawa sprach bei der Pressekonferenz zu den Finanzergebnissen über die Ergebnisse, den Angriff auf IDC Frontier und das überarbeitete Vorgehen.
Bei den beiden Prüfungen wurden insgesamt 45.500 Schwachstellen festgestellt. SoftBank erklärte, die ersten 10.500 behoben zu haben. Die später entdeckten Schwachstellen sorgten für neue Arbeit, während das Prüfprogramm ausgeweitet wurde.
Die abschließende Prüfung bleibt Aufgabe des Menschen
SoftBank unterteilt das Schwachstellenmanagement in drei Schritte: Schwachstellen finden, Patches installieren und anschließend prüfen, ob die Systeme normal funktionieren. Bei Patching as a Service unterstützt KI die ersten beiden Schritte; die Installation der Patches erfolgt automatisiert.
Der letzte Schritt erfordert weiterhin menschliche Arbeit. Eine Reparatur kann das Verhalten einer Software verändern. Deshalb müssen Mitarbeitende prüfen, ob miteinander verbundene Systeme weiterhin zusammenarbeiten. Bei Unternehmen mit vielen verknüpften Anwendungen nimmt die Bestätigung des normalen Betriebs viel Zeit in Anspruch.
Miyakawa hat die Teams aufgefordert, diese Überprüfung noch im laufenden Geschäftsjahr zu automatisieren. Ein klares Abschlussdatum gebe es nicht. Auch für die Reparatur der weiteren 35.000 Schwachstellen nannte der Bericht zur Pressekonferenz keinen Zeitplan.
Der verbleibende manuelle Aufwand erklärt, warum schnelleres Auffinden von Schwachstellen nicht automatisch auch schnellere Reparaturen bedeutet. SoftBank kann mithilfe von KI eine längere Liste von Schwachstellen erstellen und die Installation von Patches automatisieren. Die Mitarbeitenden brauchen jedoch weiterhin Zeit, um zu bestätigen, dass die Dienste nach den Änderungen nutzbar bleiben.
Für die 7.670 Unternehmen, die bis zum 30. Oktober Patching as a Service gebucht hatten, gehört dieser Prüfschritt zu den praktischen Herausforderungen. Ein Patch muss eine Sicherheitslücke schließen und zugleich sicherstellen, dass die Systeme des Kunden weiterhin funktionieren.
Sicherheitsdruck trotz Rekordergebnissen
SoftBank sprach über die Reaktion auf Cyberangriffe zusammen mit Rekordergebnissen für das erste Halbjahr des Geschäftsjahres, das im März 2027 endet. Der Umsatz erreichte 3,7987 Billionen Yen, 11,7 Prozent mehr als im Vorjahreszeitraum. Der operative Gewinn stieg um 2,1 Prozent auf 642,1 Milliarden Yen, der Nettogewinn um 4,5 Prozent auf 364,5 Milliarden Yen.
Das Unternehmen erhöhte seine Prognose für das gesamte Geschäftsjahr auf 7,9 Billionen Yen Umsatz, 1,16 Billionen Yen operativen Gewinn und 610 Milliarden Yen Nettogewinn. Die Zahlen zeigen ein wachsendes Unternehmen, während der Sicherheitsaufwand nach Angaben seines Präsidenten einen Großteil seiner Zeit beansprucht.
Der Geschäftsbereich für Unternehmenskunden, zu dem Unternehmenskommunikation, Cloud-Dienste, Sicherheit und KI gehören, erzielte einen Umsatz von 538,9 Milliarden Yen, ein Plus von 11,8 Prozent. Der operative Gewinn stieg um 19,9 Prozent auf 124,8 Milliarden Yen. Innerhalb des Geschäftsbereichs wuchs der Umsatz mit Cloud und KI um 36,7 Prozent und damit schneller als der Bereich insgesamt.
SoftBank teilte außerdem mit, dass der Bau seines KI-Rechenzentrums in Tomakomai auf Hokkaido voranschreite. Die Eröffnung sei im Geschäftsjahr 2026 geplant. KI war bei der Pressekonferenz damit sowohl ein Wachstumsfeld als auch eine Technologie, die die Anforderungen an die Sicherheitsteams des Unternehmens verändert.
Auch andere Geschäftsbereiche wuchsen. Der Umsatz im Privatkundengeschäft erreichte 1,6025 Billionen Yen, ein Plus von 8,6 Prozent. Der Umsatz mit Medien und E-Commerce lag bei 894,7 Milliarden Yen, 8,7 Prozent mehr als im Vorjahreszeitraum. Im Finanzgeschäft erreichte der Umsatz 241,9 Milliarden Yen, ein Anstieg um 27,5 Prozent.
Mehr als nur weitere Schwachstellen finden
SoftBanks Reaktion umfasst inzwischen drei konkrete Änderungen: mehr Systeme zu prüfen, mutmaßliche Angriffe früher einzudämmen und die Kontrollen nach Reparaturen zu automatisieren. Jede dieser Maßnahmen betrifft einen anderen Teil des von Miyakawa beschriebenen Problems.
Der erweiterte Prüfumfang soll die Lücke schließen, die bei IDC Frontier zutage trat. Die Unterbrechung der Kommunikation ist eine Reaktion auf den sieben Minuten dauernden Angriff. Eine automatisierte Überprüfung würde, sobald sie umgesetzt ist, die Zeit verringern, die Mitarbeitende derzeit für die Kontrolle der Zusammenarbeit reparierter Systeme aufwenden.
Miyakawa verglich das heutige Nebeneinander von menschengemachten Systemen und fortschreitender KI mit einer Übergangsphase, in der menschlich gesteuerte und autonome Fahrzeuge dieselbe Straße nutzen. Für SoftBank ist die unmittelbare Aufgabe konkreter: Reparaturen abschließen, den größeren Bestand an Software weiter überprüfen und die Zeit zwischen dem Auffinden einer Schwachstelle und ihrer sicheren Behebung verkürzen.
Die wichtigsten Punkte
- SoftBank zufolge fand eine spätere KI-Prüfung weitere 35.000 Schwachstellen, nachdem das Unternehmen die im Juni entdeckten 10.500 behoben hatte.
- Miyakawa bezeichnete das Modell für die spätere Prüfung als GPT-6 Astra von OpenAI.
- Die Zahl der monatlichen Aufklärungsversuche erreichte rund 600 bis 700 Millionen. Der frühere Durchschnitt lag bei etwa 300 Millionen.
- Ein Angriff auf IDC Frontier dauerte sieben Minuten. SoftBank veranlasste daraufhin, zuerst die Kommunikation zu unterbrechen und danach zu ermitteln.
- Das Einfallstor bei der Tochtergesellschaft war eine Open-Source-Software, die bei der früheren Prüfung nicht berücksichtigt worden war.
- SoftBank weitete den Prüfumfang von etwa 700 auf mehr als 1.800 Systeme aus.
- Patching as a Service hatte am 30. Oktober 7.670 Vertragsunternehmen; die Kontrollen nach der Installation von Patches erforderten weiterhin menschliche Arbeit.
- Das Unternehmen meldete Rekordergebnisse und erhöhte seine Prognose für das Geschäftsjahr bis März 2027.