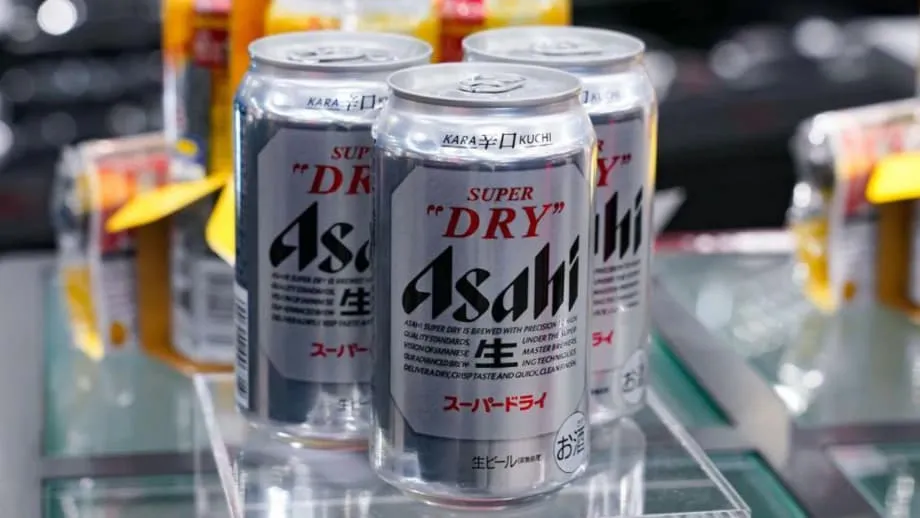
Ransomware-Angriff stört Bierlieferungen und gefährdet persönliche Daten
Japans größter Braukonzern Asahi Group Holdings erholt sich von einem Ransomware-Angriff, der digitale Abläufe im ganzen Land lahmlegte, die Bierproduktion verlangsamte und zu Engpässen in den Verkaufsregalen führte. Der Vorfall begann am 29. September, als das Unternehmen eine Störung in einem seiner Rechenzentren feststellte. Die Systeme wurden innerhalb weniger Stunden isoliert. Der Angreifer hatte sich jedoch bereits in Teilen des Netzwerks ausgebreitet, Daten verschlüsselt und wichtige Dienste für die Bestellannahme und den Versand von Produkten deaktiviert. Tagelang griffen die Beschäftigten auf Stift, Papier und Fax zurück, um die Lieferungen aufrechtzuerhalten. Einige Geschäfte meldeten sinkende Bestände beliebter Biere und Erfrischungsgetränke, da sich Lieferungen verzögerten.
Inhalt
- Ransomware-Angriff stört Bierlieferungen und gefährdet persönliche Daten
- Wie sich der Angriff entwickelte
- Warum doppelte Erpressung das Risiko erhöht
- Wer Qilin ist und warum Hersteller gefährdet sind
- Welche Daten gefährdet sein könnten
- Warum ein digitaler Ausfall die Bierproduktion stoppte
- Reaktion und Wiederherstellung
- Japan steht vor einer größeren Ransomware-Welle
- Was Unternehmen jetzt tun können
- Was betroffene Personen tun sollten
- Wichtige Punkte
Das Unternehmen hat inzwischen bestätigt, dass persönliche Daten, die in in Japan verwalteten Systemen gespeichert waren, offengelegt wurden oder offengelegt worden sein könnten. Nach den vorläufigen Untersuchungsergebnissen, die Ende November veröffentlicht wurden, sind Daten von rund 1,914 Millionen Menschen gefährdet, darunter etwa 1,525 Millionen Kunden. Nach Angaben des Unternehmens könnten auch rund 107.000 aktuelle und ehemalige Beschäftigte, etwa 168.000 Familienangehörige von Beschäftigten sowie ungefähr 114.000 externe Kontakte betroffen sein. Zu den möglicherweise offengelegten Daten gehören Namen, Geschlecht, Geburtsdaten, Postanschriften, E-Mail-Adressen und Telefonnummern. Kreditkartendaten scheinen nicht zu den kompromittierten Datensätzen zu gehören. Bisher ist lediglich der Abfluss von 18 Angaben mit personenbezogenen Daten von Beschäftigten eindeutig bestätigt. Das Unternehmen bereitet Benachrichtigungen an die Betroffenen vor.
Die Ransomware-Gruppe Qilin hat sich zu dem Angriff bekannt und Asahi auf ihrer Leak-Seite aufgeführt. Sie behauptet, rund 27 Gigabyte an Unternehmensdateien gestohlen zu haben. Asahis Untersuchung hat zwar keine öffentliche Veröffentlichung der gestohlenen Daten bestätigt, doch der Vorfall löste umfassende Maßnahmen im Inland aus. Die Lieferungen werden nach und nach wieder aufgenommen, während die Systeme wieder online gehen. Das Unternehmen hat die Veröffentlichung der vollständigen Jahresergebnisse verschoben, um sich auf die Wiederherstellung und die Stärkung der Sicherheit zu konzentrieren. Nach Angaben von Asahi waren nur Systeme in Japan betroffen. Bei den internationalen Marken des Konzerns, darunter Peroni, Pilsner Urquell, Grolsch und Fuller’s Brewery im Vereinigten Königreich, kam es zu keinen Ausfällen.
Wie sich der Angriff entwickelte
Asahis interne Untersuchung beschreibt eine rasche Eskalation. Gegen 7 Uhr japanischer Zeit am 29. September entdeckten Beschäftigte verschlüsselte Dateien im Netzwerk und isolierten ein betroffenes Rechenzentrum. Spätere forensische Analysen deuten darauf hin, dass der erste Zugriff wahrscheinlich über kompromittierte Geräte an einem anderen Asahi-Standort erfolgte. So konnten sich die Angreifer im Netzwerk ausbreiten, bevor die Isolation eingeleitet wurde. Anschließend spielten sie Ransomware auf mehrere Server und verbundene Geräte aus. Dadurch wurden Systeme für die Bestellannahme, den Vertrieb und den Kundendienst gestört, auf die das Unternehmen im Tagesgeschäft angewiesen ist.
Warum doppelte Erpressung das Risiko erhöht
Bei modernen Ransomware-Angriffen werden häufig schon vor der Verschlüsselung Daten gestohlen. Diese Taktik wird als doppelte Erpressung bezeichnet. Der Angreifer stiehlt sensible Dateien, verschlüsselt anschließend Daten oder Systeme, um den Betrieb zu stören, und droht schließlich mit der Veröffentlichung der gestohlenen Inhalte, falls kein Lösegeld gezahlt wird. In diesem Fall erklärt Qilin, rund 9.300 Dateien erbeutet zu haben. Asahi zufolge gibt es bislang keine bestätigten Hinweise auf eine öffentliche Veröffentlichung der Daten. Doch allein die Drohung setzt Betroffene unter Druck: Während sie Systeme wiederherstellen und den Angriff untersuchen, müssen sie die Aufrechterhaltung des Geschäftsbetriebs, Datenschutzrisiken und mögliche Reputationsschäden gegeneinander abwägen.
Wer Qilin ist und warum Hersteller gefährdet sind
Qilin ist ein Ransomware-as-a-Service-Angebot. Statt einer einzelnen, zentral organisierten Gruppe betreibt Qilin eine Plattform, die Partnern Schadsoftware und Infrastruktur bereitstellt. Diese Partner dringen in die Systeme ihrer Ziele ein und teilen sich mögliche Gewinne. Sicherheitsforschende haben seit dem Auftauchen der Gruppe im Jahr 2022 Hunderte von Angriffen verfolgt, zu denen sich Qilin bekannt hat. Berichte aus diesem Jahr zählen Qilin zu den weltweit aktivsten Ransomware-Gruppen; das verarbeitende Gewerbe gehört demnach zu den besonders stark gefährdeten Branchen. Die Werkzeuge der Gruppe zielen sowohl auf die IT-Systeme von Unternehmen als auch, sofern erreichbar, auf industrielle Systeme. Die Codebasis von Qilin enthält Komponenten in Rust und C, die unter Windows, Linux und VMware ESXi eingesetzt werden können. Erkenntnisse aus der Bedrohungsanalyse deuten zudem darauf hin, dass Qilin seinen Partnern rät, Ziele in bestimmten Ländern, darunter Russland und Belarus, zu meiden.
Ransomware-Betreiber nehmen bevorzugt Unternehmen ins Visier, die einen Betriebsausfall kaum verbergen können. Hersteller gehören dazu. Produktionslinien, Chargenplanung, Verpackung und Logistik sind eng mit Geschäftssystemen in Rechenzentren und der Cloud verzahnt. Fallen diese digitalen Systeme aus, leidet die Produktion, selbst wenn die speicherprogrammierbaren Steuerungen in der Fabrikhalle unberührt bleiben. Analysten, die Cyberangriffe auf Hersteller untersuchen, schätzen, dass Ausfallzeiten große Unternehmen fast zwei Millionen US-Dollar pro Tag kosten können. Im asiatisch-pazifischen Raum haben die gemeldeten Ransomware-Angriffe seit 2024 stark zugenommen. Hersteller gehören zu den am häufigsten betroffenen Organisationen.
Welche Daten gefährdet sein könnten
Asahi zufolge betrifft die bislang einzige bestätigte Offenlegung 18 Angaben zu Beschäftigten, die auf Firmenlaptops gespeichert waren. Nach Abwägung der vorliegenden Hinweise kam die Untersuchung jedoch zu dem Schluss, dass der Angreifer möglicherweise auf einen deutlich größeren Bestand personenbezogener Daten auf Servern zugreifen konnte. Zu den betroffenen Personengruppen zählen Kunden, die sich an den Kundendienst gewandt hatten, aktuelle und ehemalige Beschäftigte, deren Familienangehörige sowie externe Geschäftskontakte, die Glückwunschschreiben erhalten hatten. Das Unternehmen betont, dass Zahlungskartendaten nicht zu den kompromittierten Datensätzen gehören. Die Untersuchung läuft weiter. Betroffene Personen werden direkt benachrichtigt.
Nach Angaben von Asahi könnten folgende Arten personenbezogener Daten offengelegt worden sein:
- Vollständige Namen und Kontaktdaten (Anschrift, E-Mail-Adresse, Telefonnummer)
- Geschlecht und Geburtsdatum
- Angaben zum Verhältnis zum Unternehmen bei Beschäftigten, ehemaligen Beschäftigten und Familienangehörigen
- Geschäftliche Kontaktdaten externer Partner und Kontakte
Für Personen, die den Kundendienst von Asahi kontaktiert haben, besteht unmittelbar das Risiko gezielter Phishing-Angriffe. Angreifer könnten echte Namen und Kontaktdaten nutzen, um überzeugende Nachrichten zu verfassen. Diese geben sich häufig als Bestellbestätigungen, Erstattungsmitteilungen oder Lieferbenachrichtigungen aus, um eine Antwort zu provozieren oder Empfänger zum Anklicken eines Links zu bewegen. Empfänger sollten bei unerwarteten Nachrichten vorsichtig sein, keine Anhänge öffnen und auf Websites, die über E-Mail-Links aufgerufen werden, keine Zugangsdaten eingeben.
Kevin Marriott, leitender Cybersecurity-Manager bei Immersive, sagt, der Datendiebstahl erschwere die Wiederherstellung, weil das Vertrauen der Kunden und der Zeitplan für die Wiederaufnahme des Betriebs unterschiedlich verliefen. Dadurch entstehe zusätzlicher Druck für das Team, das die Systeme wiederherstelle. Er fügte hinzu, es könne Monate dauern, bis der Betrieb wieder vollständig stabil sei. Asahi hat keinen endgültigen Termin für die Wiederherstellung genannt.
Der Diebstahl von Kundendaten setzt das Asahi-Team zusätzlich unter Druck, ebenso wie die Möglichkeit, dass der Betrieb erst im Februar vollständig wiederhergestellt sein könnte.
Warum ein digitaler Ausfall die Bierproduktion stoppte
Brauereien sind auf ein Netz verbundener Systeme angewiesen, das Unternehmens- und Produktionsbereiche miteinander verknüpft. Auftragsverwaltung, Rohstoffplanung, Rezepturen für Chargen, Verpackungspläne, Lagerhaltung und Logistik werden sämtlich softwaregestützt koordiniert. Wird das Unternehmensnetzwerk verschlüsselt oder vom Netz genommen, kommt diese Koordination zum Stillstand. Selbst wenn Tanks und Abfüllanlagen physisch unbeschädigt bleiben, kann die Produktion mangels Überblick über Bestellungen und Zeitpläne stoppen. Genau das geschah in Asahis Betrieben im Inland. Das Unternehmen erklärte, Bestellungen von Hand bearbeiten und als Ausweichlösung auf Telefon und Fax zurückgreifen zu müssen.
Sicherheitsteams, die industrielle Vorfälle untersuchen, betonen, dass Angreifer häufig über das Unternehmensnetzwerk eindringen und sich dann zu Anlagen unterstützenden Geräten vorarbeiten. Dazu zählen etwa Server für Dateifreigaben, Authentifizierung, Zeitplanung oder Fernzugriff. Ohne Netzwerksegmentierung und starke Authentifizierung kann sich ein Sicherheitsvorfall in einem Unternehmensbereich auf andere Standorte ausweiten. Der Vorfall bei Asahi zeigt, wie Störungen digitaler Systeme innerhalb weniger Stunden ein landesweites Vertriebsnetz lahmlegen können. Viele japanische Einzelhändler meldeten schwindende Bestände von Asahi Super Dry, und Convenience-Stores warnten ihre Kunden vor Verzögerungen. Das Unternehmen hat die Produktion in mehreren Werken wieder aufgenommen und steigert die Liefermengen, während die Systeme wieder online gehen.
In einer öffentlichen Entschuldigung wandte sich Asahi-Group-Präsident und CEO Atsushi Katsuki an Kunden, Partner und Beschäftigte, während das Unternehmen daran arbeitete, den normalen Betrieb wiederherzustellen.
Ich möchte mich aufrichtig bei unseren Stakeholdern für die Schwierigkeiten entschuldigen, die durch die jüngste Systemstörung entstanden sind. Wir setzen alles daran, das System so schnell wie möglich wiederherzustellen und gleichzeitig alternative Maßnahmen umzusetzen, um die kontinuierliche Versorgung unserer Kunden mit Produkten sicherzustellen.
Reaktion und Wiederherstellung
Asahi richtete eine Notfallorganisation ein, zog externe Fachleute hinzu und setzte ein mehrmonatiges Programm auf, um den Angriff einzudämmen, Systeme wieder in Betrieb zu nehmen und die Abwehr zu stärken. Das Unternehmen beschreibt umfassende Maßnahmen zur Verbesserung des grundlegenden Sicherheitsniveaus. Dazu gehören strengere Kontrollen der Netzwerkkommunikation, eine verbesserte Überwachung, neue Backup-Konzepte zur Verkürzung der Wiederherstellungszeit, intensivere Mitarbeiterschulungen, eine stärkere Governance und regelmäßige externe Audits. Die Lieferungen werden schrittweise wieder aufgenommen. Die Teams prüfen weiterhin die Integrität der Systeme und bauen Teile des Netzwerks wieder auf, die während der Eindämmung vom Netz genommen wurden. Außerdem verschob das Unternehmen die Veröffentlichung der vollständigen Jahresergebnisse, um Reaktion und Wiederherstellung Vorrang einzuräumen.
Verantwortliche für Sicherheit sagen, der Fall unterstreiche, wie wichtig es sei, die Schnittstelle zwischen Unternehmens-IT und industriellen Systemen zu sichern. Jason Revill, globaler Technologieverantwortlicher für den Sicherheitsbereich bei Avanade, erklärte, Unternehmen könnten die Ausbreitung von Sicherheitsvorfällen begrenzen, indem sie einen Zero-Trust-Ansatz verfolgen, bei dem jeder Zugriff kontinuierlich überprüft wird.
Der Cyberangriff auf Asahi verdeutlicht das wachsende Risiko in den Netzwerken für Betriebstechnologie und Informationstechnologie und zeigt, warum Zero-Trust-Prinzipien für jedes Unternehmen entscheidend sind.
Japan steht vor einer größeren Ransomware-Welle
Ransomware setzt Organisationen in Japan und im gesamten asiatisch-pazifischen Raum zunehmend unter Druck. Die japanische Polizei meldet seit 2024 Rekordzahlen bei Ransomware-Fällen. Umfragen unter japanischen Unternehmen zeigen, dass Betriebsunterbrechungen häufig länger als eine Woche dauern; einige ziehen sich deutlich länger hin und verursachen hohe Wiederherstellungskosten. Jüngste Vorfälle bei großen japanischen Unternehmen, unter anderem in der Optik- und Verlagsbranche, führten zu mehrwöchigen Unterbrechungen und erheblichen Verlusten.
Gesetzgeber und Behörden haben Maßnahmen zur Stärkung der Abwehr ergriffen. Ein neuer Rahmen für die aktive Cyberabwehr wurde 2025 teilweise gesetzlich verankert. Er soll Schäden durch laufende Angriffe auf kritische Branchen verringern. Die unmittelbare Verantwortung für Prävention und Reaktion liegt weiterhin bei den privaten Unternehmen. Branchenexperten warnen, Angreifer bewegten sich immer schneller durch Netzwerke und verschlüsselten Systeme, sodass das Zeitfenster für Erkennung und Eindämmung schrumpfe. Dieser Trend zeigt sich in der kurzen Zeitspanne zwischen dem ersten Eindringen und dem Einsatz der Ransomware.
Chris Dimitriadis, Chief Global Strategy Officer bei ISACA, warnt, dass das Tempo und die Präzision der jüngsten Angriffe Unternehmen ohne regelmäßige Übungen und Investitionen kaum Spielraum für Reaktionen ließen.
Das Zeitfenster zur Erkennung und Abwehr eines Angriffs wird kleiner, denn kriminelle Taktiken entwickeln sich schneller. Unternehmen müssen proaktive Cybersicherheitsmaßnahmen und Schulungen zu zentralen Geschäftsprioritäten machen, regelmäßig Übungen zur Reaktion auf Sicherheitsvorfälle durchführen und eine Kultur gemeinsamer digitaler Verantwortung fördern.
Was Unternehmen jetzt tun können
Brauereien, Lebensmittelhersteller und andere Unternehmen mit komplexen Lieferketten können Risiken senken, indem sie Schwachstellen angehen, die Ransomware-Gruppen ausnutzen. Für Führungskräfte, die nach dem Vorfall bei Asahi ihre Sicherheitsmaßnahmen überprüfen, sind insbesondere folgende Schritte wichtig:
- Verbindungen zwischen der Unternehmens-IT und den Systemen in den Werken erfassen und Netzwerke anschließend segmentieren, um die seitliche Ausbreitung zu begrenzen. Für Fernzugriffe und Administratorkonten eine Mehr-Faktor-Authentifizierung durchsetzen.
- Identitätssysteme absichern und ungenutzte Konten entfernen. Anmeldungen auf ungewöhnliches Verhalten überwachen und starke Passwörter sowie phishingresistente zweite Faktoren verlangen.
- Sicherheitsupdates für internetfähige Geräte, Fernzugriffsgateways und Verzeichnisdienste priorisieren. Schwachstellen in IT- und Betriebsumgebungen kontinuierlich überwachen.
- Zuverlässige, regelmäßig getestete Backups erstellen, die vom alltäglichen Netzwerkzugriff getrennt sind. Sicherstellen, dass wichtige Geschäftssysteme und unterstützende Dienste in den Werken schnell wiederhergestellt werden können.
- Auf Servern und Arbeitsstationen Lösungen zur Erkennung und Reaktion auf Bedrohungen an Endgeräten einsetzen. Sicherstellen, dass Warnmeldungen ein Team erreichen, das sie rund um die Uhr bewerten und bearbeiten kann.
- Einen Plan zur Reaktion auf Sicherheitsvorfälle erstellen und mit Führungskräften sowie den Bereichen Recht, Betrieb und Kommunikation einüben. Planspiele und praktische Übungen helfen, reale Vorfälle geordneter zu bewältigen.
- Das Risikomanagement für Lieferanten verbessern. Sicherheitsanforderungen für Managed-Service-Anbieter und wichtige Lieferanten überprüfen und eine zeitnahe Meldung von Sicherheitsvorfällen verlangen.
- Betriebstechnologie und unterstützende Systeme inventarisieren. Unnötige Verbindungen entfernen, Fernzugriffsmöglichkeiten einschränken und Änderungen durch ein Änderungsmanagement absichern.
Was betroffene Personen tun sollten
Während die Untersuchung weiterläuft, können Personen, die mit Asahi zu tun hatten, ihr Risiko für Betrug und Identitätsmissbrauch durch einige praktische Maßnahmen senken:
- Bei unerwarteten Anrufen, SMS oder E-Mails, in denen nach persönlichen Daten gefragt wird, vorsichtig sein. Keine Links anklicken und keine Anhänge von unbekannten Absendern öffnen.
- Nachrichten zu kürzlich aufgegebenen Bestellungen oder Lieferungen besonders sorgfältig prüfen. Über die Unternehmenswebsite oder den Kundendienst und eine vertrauenswürdige Telefonnummer direkt nachfragen.
- Passwörter für Konten ändern, bei denen dieselbe E-Mail-Adresse verwendet wird wie für den Kontakt mit Asahi, besonders wenn Passwörter mehrfach verwendet wurden. Wo möglich, die Mehr-Faktor-Authentifizierung aktivieren.
- Konto- und Kreditkartenabrechnungen auf ungewöhnliche Belastungen prüfen. Asahi zufolge wurden zwar keine Zahlungskartendaten offengelegt, doch Kriminelle könnten damit zusammenhängende Betrugsversuche unternehmen.
- Postfach und E-Mail in den kommenden Monaten auf Anzeichen gezielter Phishing-Angriffe überwachen. Angreifer verwenden kompromittierte Kontaktlisten häufig erneut.
- Wer davon ausgeht, dass persönliche Daten offengelegt wurden, kann einen Identitätsschutz- oder Bonitätsüberwachungsdienst in Betracht ziehen.
Wichtige Punkte
- Asahi entdeckte am 29. September einen Ransomware-Angriff, der Bestellungen, Lieferungen und den Kundendienst in ganz Japan beeinträchtigte.
- Persönliche Daten von rund 1,914 Millionen Menschen, darunter etwa 1,525 Millionen Kunden, könnten offengelegt worden sein. Kreditkartendaten scheinen nicht betroffen zu sein.
- Qilin bekannte sich zu dem Angriff und erklärt, rund 27 Gigabyte an Daten von Asahi gestohlen zu haben. Das Unternehmen hat keine öffentliche Veröffentlichung gestohlener Informationen bestätigt.
- Die Produktion und die Lieferungen wurden beeinträchtigt, als Beschäftigte auf manuelle Abläufe zurückgreifen mussten. Geschäfte in Japan meldeten Engpässe, inzwischen werden die Lieferungen jedoch wieder aufgenommen.
- Asahi beschränkte die Störung auf Systeme im Inland. Bei den internationalen Marken des Konzerns kam es zu keinen Ausfällen.
- Das Unternehmen stärkt seine Abwehr durch strengere Netzwerkkontrollen, neue Backups, eine verbesserte Überwachung, Schulungen und externe Audits.
- Experten warnen, dass Ransomware-Gruppen Hersteller ins Visier nehmen, weil Ausfallzeiten kostspielig und schwer zu verbergen sind. Eine schnelle Erkennung und Netzwerksegmentierung seien daher unerlässlich.
- Japan ist mit einer breiteren Welle von Ransomware-Angriffen konfrontiert. Die Behörden haben Maßnahmen zur Stärkung der nationalen Abwehr ergriffen und drängen Unternehmen, Prävention und Vorbereitung auf Sicherheitsvorfälle zu verbessern.