Gesperrte Dateien waren ohne Anmeldung zugänglich
Das südkoreanische Ministerium für Lebensmittel- und Arzneimittelsicherheit steht in der Kritik, nachdem die Abgeordnete Lee Sohee erklärt hatte, ihr Büro habe mithilfe eines öffentlich verfügbaren generativen KI-Dienstes 2.672 Dokumente zu klinischen Studien aus dem Arzneimittelinformationssystem der Behörde heruntergeladen – ohne Anmeldung, Passworteingabe oder Zugriff auf einen Server.
Inhalt
- Gesperrte Dateien waren ohne Anmeldung zugänglich
- Was die Zahl der Dokumente aussagt
- Was die KI getan hat und was weiter unklar ist
- Umstrittener Zeitablauf bei Meldung und Sperrung
- Parlamentarischer Zugang und Ausnahme im öffentlichen Interesse
- Warum der Fall Genencell in die Debatte einfloss
- Reaktion der Behörde in der Kritik
- Was die Untersuchung klären muss
- Die wichtigsten Punkte
Die Zahlen, die bei der Prüfung des Ausschusses für Gesundheit und Soziales der Nationalversammlung am 13. Oktober 2026 vorgelegt wurden, zeigen zwei unterschiedliche Risiken. 839 der beschafften Dokumente enthielten als vertraulich eingestufte Unternehmensinformationen, während 2.208 die Mobiltelefonnummern der für die Einreichungen zuständigen Mitarbeiter enthielten. Weitere Informationen umfassten Namen, E-Mail-Adressen, Bewertungsergebnisse und die Gruppen von Teilnehmern, die in den Analysen klinischer Studien berücksichtigt wurden.
Lee, Mitglied der Partei Macht des Volkes und des Ausschusses, sagte, die Dokumente stammten aus Einreichungen von Pharmaunternehmen, Krankenhäusern, Universitäten und Forschungseinrichtungen. Auf der öffentlichen Website seien Informationen offenbar verborgen gewesen, in den zugrunde liegenden Dateien jedoch weiterhin zugänglich.
Die Behörde erklärte, sie untersuche die Ursache und prüfe, ob es sich bei den offengelegten Informationen um tatsächliche Ergebnisse klinischer Studien handele. Behördenleiterin Oh Yoo-kyung sagte bei der parlamentarischen Prüfung, der Zugriff sei am frühen Morgen gesperrt worden und die Behörde untersuche das gesamte System.
Im Mittelpunkt steht die Lücke zwischen einer Vertraulichkeitseinstufung und ihrer technischen Durchsetzung. Lees Büro zufolge hatte die Behörde Anfragen des Parlaments nach Unterlagen zu klinischen Studien und Zulassungen wiederholt abgelehnt, darunter fünf Anfragen ihres Büros in jenem Jahr. Dokumente, die auf formellem parlamentarischem Weg nicht zu erhalten waren, ließen sich dennoch von außen abrufen.
Der gemeldete Zugriffsweg wurde nicht veröffentlicht. Die Offenlegung erfolgte, nachdem die Behörde informiert und versichert hatte, ähnliche Downloads gestoppt zu haben. Die Untersuchung richtet sich daher auf das Ausmaß der Offenlegung und die Reaktion der Behörde, nicht auf Anleitungen zur Wiederholung des Vorgangs.
Was die Zahl der Dokumente aussagt
Die 2.672 Dokumente bilden die Sammlung ab, die Lees Büro beschafft hat, nicht eine bestätigte Zahl aller möglicherweise zugänglichen Dateien. In den Berichten über die Prüfung wurde bislang weder ein vollständiges Verzeichnis des betroffenen Systems noch die Gesamtzahl der Downloads durch andere Nutzer öffentlich festgestellt.
Die 2.208 Dokumente mit Mobiltelefonnummern machen etwa 82,6 Prozent der Sammlung aus. Die 839 Dokumente mit vertraulichen Unternehmensinformationen entsprechen etwa 31,4 Prozent. Die Kategorien können sich überschneiden; sie zu addieren, ergäbe daher keine gültige Zahl unterschiedlicher betroffener Dokumente.
Es handelt sich um Dokumentenzahlen, nicht um Zahlen betroffener Personen oder Unternehmen. Die Kontaktdaten einer Person könnten in mehreren Dateien auftauchen, und ein einzelnes Dokument könnte Informationen über mehrere Personen enthalten. Wie viele Personen von der Offenlegung betroffen waren, ist daher unbekannt.
Die von Lees Büro beschriebenen Inhalte gingen über Kontaktangaben hinaus. Die Dokumente hätten Berichten zufolge Ergebnisse zur Wirksamkeit eines Arzneimittels und zu schwerwiegenden Nebenwirkungen enthalten. Auch Bewertungsergebnisse und Informationen zu den Analysepopulationen seien in den untersuchten Dateien gefunden worden. Eine Analysepopulation ist die Gruppe der Studienteilnehmer, deren Daten in eine bestimmte Berechnung einfließen, etwa bei der Bewertung von Wirksamkeit oder Sicherheit.
Der Vorfall folgte zwar auf separate Berichte über die Offenlegung von Patienten- und Mitarbeiterdaten in einigen nationalen Universitätskliniken, doch ein technischer Zusammenhang zwischen diesen Fällen und dem aktuellen Vorfall ist nicht belegt. Ebenso gibt es bislang keinen Nachweis, dass dieser Vorfall identifizierbare Daten von Studienteilnehmern betrifft. Die hier konkret beschriebenen personenbezogenen Daten beziehen sich auf Mitarbeiter und Ansprechpartner bei Einreichungen.
Was die KI getan hat und was weiter unklar ist
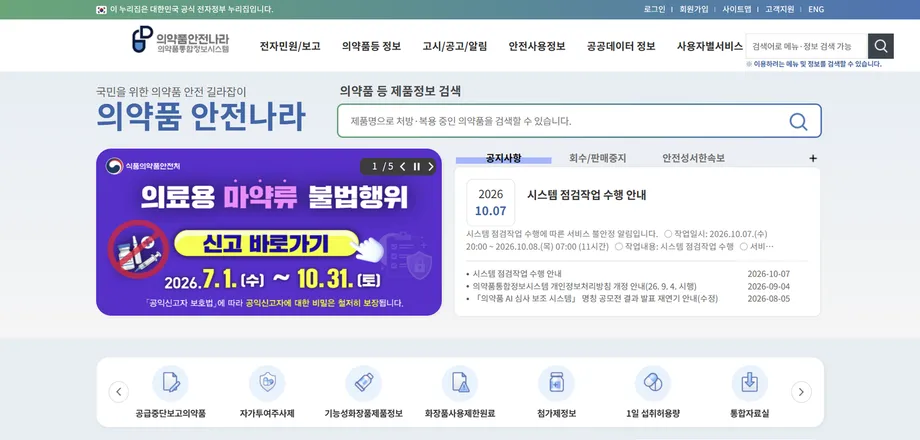
Bei der Prüfung nannte Lee ChatGPT als den Dienst, mit dem die Dateien von der Arzneimittelinformationsplattform Uiyakpum Safety Korea abgerufen wurden. Andere Darstellungen sprachen allgemeiner von generativer KI. Ihrer Darstellung zufolge waren für die Downloads weder eine Authentifizierung noch ein Hack nötig.
Generative KI kann Nutzern dabei helfen, mit Informationsdiensten zu interagieren. Ihr Einsatz belegt jedoch nicht, dass das System eine Sicherheitskontrolle überwunden hat. Die Schilderung deutet vielmehr darauf hin, dass Dateien trotz ihres eingeschränkten Status auf der Website abgerufen werden konnten. Informationen in der sichtbaren Darstellung einer Seite zu verbergen, ist etwas anderes, als den Zugriff auf das darin enthaltene Dokument zu verhindern.
Der genaue technische Fehler ist bislang nicht festgestellt. Die Behörde hat öffentlich nicht mitgeteilt, ob das Problem mit Dokumentberechtigungen, der Bereitstellung der Dateien oder einem anderen Teil des Dienstes zusammenhing. Es wäre daher verfrüht, eine bestimmte Software-Schwachstelle als bestätigte Ursache zu bezeichnen.
Lees Warnung, ausländische Konkurrenten oder Hackergruppen könnten das Material erhalten haben, bezog sich auf die mögliche Reichweite der Offenlegung. Sie war kein Beleg dafür, dass eine dieser Gruppen die Dateien tatsächlich heruntergeladen hat. Wer auf die Dateien zugegriffen hat, muss anhand der Systemprotokolle untersucht werden.
Umstrittener Zeitablauf bei Meldung und Sperrung
Beim parlamentarischen Austausch zeigte sich eine Lücke zwischen dem Zeitpunkt, zu dem Lee zufolge ihr Büro die Behörde informierte, und dem Zeitpunkt, zu dem deren Leiterin nach eigener Aussage von dem Vorfall erfuhr. Der bei der Prüfung am 13. Oktober geschilderte Ablauf war wie folgt:
- 11. Oktober 2026: Lee zufolge informierte ihr Büro die Behörde mit einer Informationsanfrage, erhielt jedoch keine inhaltliche Antwort.
- 12. Oktober: Oh sagte, die Behörde habe von der Datenoffenlegung erfahren. Sie berichtete von einer Besprechung an jenem Abend und von der Anweisung, umgehend Kontakt zum Büro der Abgeordneten aufzunehmen.
- Früher Morgen des 13. Oktober: Oh zufolge wurden die Zugriffsrechte gesperrt.
- 13. Oktober: Lee legte die Zahlen zu den Dokumenten bei der Prüfung der Nationalversammlung vor und verlangte einen schriftlichen Bericht über die Reaktion.
Die am 13. Oktober veröffentlichten Berichte schilderten, dass die Offenlegung erfolgte, nachdem die Behörde erklärt hatte, ähnliche Downloads gestoppt zu haben. Dieser Ablauf stützt die Aussage der Behörde, dass die Sperrmaßnahme der Veröffentlichung vorausging, belegt aber nicht unabhängig, wie vollständig sie war.
Die genauen Zeitpunkte der Benachrichtigung, Kenntnisnahme und Sperrung gehörten zu den Angaben, die Lee vor Ende der Prüfung schriftlich von der Behörde verlangte. Diese Zeitpunkte sind wichtig, weil sie zeigen würden, wie lange der Zugriff nach Eingang einer Warnung bei der Behörde noch möglich war und ob die Warnung zeitnah an die für das System Verantwortlichen weitergegeben wurde.
Parlamentarischer Zugang und Ausnahme im öffentlichen Interesse
Der Sicherheitsvorfall verschärfte auch den Streit über die Anwendung der Vertraulichkeitsregeln durch die Behörde. Lee sagte, Unterlagen zu klinischen Studien, Zulassungen und Prüfverfahren seien der Nationalversammlung im vergangenen Jahrzehnt vorenthalten worden. Zu den Gründen für die Ablehnung der fünf Anfragen ihres Büros im Jahr 2026 hätten Einwände von Unternehmen gehört.
Eine konkretere Aufschlüsselung bei der Prüfung betraf eine Liste mit 96 Offenlegungsfällen aus zehn Jahren. Lee zufolge blieben 95 davon vertraulich. Der einzige offengelegte Fall wurde auf Wunsch des Unternehmens freigegeben, nicht weil die Behörde eigenständig entschieden hatte, dass eine Offenlegung im öffentlichen Interesse erforderlich sei.
Dieser Unterschied erklärt, warum die pauschale Aussage, es seien keine Unterlagen offengelegt worden, von der Zählung abweicht, die eine Freigabe ausweist. Die bei der Prüfung vorgelegten Zahlen nennen eine Offenlegung in den aufgeführten Fällen, aber keine Freigabe aufgrund einer Entscheidung im öffentlichen Interesse. Sie geben keinen Aufschluss über den Status sämtlicher bei der Behörde vorliegender Unterlagen.
Lee argumentierte, das Arzneimittelgesetz erlaube eine Offenlegung, wenn sie im öffentlichen Interesse erforderlich sei, diese Ausnahme sei jedoch praktisch nie genutzt worden. Der Streit betraf Unterlagen zu unerwünschten Arzneimittelwirkungen und medizinischen Zwischenfällen sowie von Abgeordneten angeforderte Dokumente zu Zulassung und Prüfung von Impfstoffen und Behandlungen.
Auf die Frage, ob es ein internes Dokument gebe, in dem die Abwägung zwischen Geschäftsgeheimnissen und öffentlichem Interesse bei der umstrittenen Offenlegungsentscheidung festgehalten sei, sagte Oh, ein solches Dokument gebe es nicht. Dadurch lässt sich die Grundlage der Entscheidung nur schwer überprüfen, auch wenn die Antwort für sich genommen nicht beweist, dass keine Abwägung stattgefunden hat.
Warum der Fall Genencell in die Debatte einfloss
Anfragen zu Genencell standen im Mittelpunkt von Lees Kritik an der Behörde. Der Gründer des Unternehmens war Berichten zufolge nach einer Verurteilung wegen der Einreichung falscher oder wesentliche Angaben auslassender Informationen zur Erlangung der Genehmigung für eine klinische Studie zu einer COVID-Behandlung im Berufungsverfahren zu vier Jahren Haft verurteilt worden.
Lee unterschied ausdrücklich zwischen dieser Verurteilung und der Feststellung, dass die Zulassung durch die Behörde selbst fehlerhaft gewesen sei. Sie wollte nach eigener Aussage prüfen, wie die Behörde die Einreichungen bewertet hatte, welche zusätzlichen Informationen sie verlangte und auf welche Belege sie ihre Entscheidung stützte.
Der Behörde zufolge hatte Lee die angeforderten Prüfunterlagen zu Genencell aus Gründen des Geschäftsgeheimnisses verweigert bekommen. Der Kontrast zu den von außen zugänglichen Dokumenten verschärfte die Kritik an dieser Ablehnung: Die Behörde verteidigte Einschränkungen bei der formellen Offenlegung und sah sich zugleich mit Hinweisen konfrontiert, dass ihre technischen Schutzmaßnahmen die Vertraulichkeit nicht zuverlässig gewährleistet hatten.
Das Berufungsurteil und die Untersuchung der Offenlegung betreffen dennoch unterschiedliche Fragen. Die Verurteilung betrifft ein Verhalten im Zusammenhang mit einem Antrag auf Genehmigung einer Studie. Die Sicherheitsuntersuchung betrifft den Zugriff auf Dokumente im System der Behörde. Keines von beidem beantwortet die jeweils andere Frage; auch der genaue Zusammenhang zwischen der heruntergeladenen Sammlung und den angeforderten Genencell-Unterlagen wurde nicht angegeben.
Reaktion der Behörde in der Kritik
Lee kritisierte auch die Kommunikation der Behörde nach Bekanntwerden des Problems. Behördenvertreter hätten wiederholt einen Journalisten nach dem Zugriffsweg gefragt und unter Verweis auf mögliche Schäden für nationale Interessen um einen Aufschub der Veröffentlichung gebeten, sagte sie. Gleichzeitig habe die Behörde die Fakten nicht zeitnah mit ihrem Büro geklärt.
Die Behörde begründete ihr Vorgehen anders. Oh sagte, die Bitte habe weitere Offenlegungen verhindern sollen, indem sichergestellt werden sollte, dass die Sperrmaßnahmen griffen, bevor der Zugriffsweg öffentlich wurde. Sie räumte ein, dass das Büro der Abgeordneten umgehend hätte kontaktiert werden müssen, und entschuldigte sich für die unzureichende Erklärung.
Oh zufolge war bei der Besprechung am Vorabend die Anweisung erteilt worden, das Büro auch spätabends rasch aufzusuchen. Sie sei davon ausgegangen, dass der parlamentarische Verbindungsbeamte mehrmals dort gewesen sei. Die genaue Abfolge dieser Kontakte blieb Teil des schriftlichen Berichts, den Lee verlangte.
Ein weiterer Austausch betraf den Umgang mit den heruntergeladenen Unterlagen. Auf Lees Frage, ob die Dateien veröffentlicht werden könnten, antwortete Oh, sie müssten wohl entsorgt werden. Lee stellte klar, dass sie keine Veröffentlichung vorschlug, sondern fragte, warum die als so sensibel eingestuften Informationen nicht zu einer schnelleren Kontaktaufnahme mit dem Büro geführt hatten, das sie besaß.
In diesem Austausch wurden zwei Pflichten deutlich: die weitere Verbreitung vertraulicher und personenbezogener Informationen einzudämmen und zugleich die für die Aufklärung des Vorfalls nötigen Beweise zu sichern. Lee forderte gesondert die sofortige Sicherung der Systemprotokolle, die Zugriffe dokumentieren könnten, ohne dass die Dateien selbst weiter verbreitet werden müssten.
Was die Untersuchung klären muss
Lee forderte eine umfassende Prüfung der Serverzugriffsprotokolle, um festzustellen, wer die Dokumente heruntergeladen hatte, wann die Offenlegung begonnen hatte und warum die Behörde sie nicht erkannt hatte. Außerdem verlangte sie eine Untersuchung, ob ähnliche Schwachstellen in anderen Systemen bestanden.
Zugriffsprotokolle können Aufschluss darüber geben, wann Dateien angefordert wurden und wie umfangreich der Abruf war. Sie identifizieren jedoch nicht zwangsläufig alle Personen hinter einer Anfrage, insbesondere wenn keine Anmeldung erforderlich war. Ein belastbarer Bericht muss zwischen protokollierten Anfragen, abgeschlossenen Downloads und Identitäten unterscheiden, die Ermittler tatsächlich überprüfen können.
Die Behörde muss weiterhin Art und Ursache der offengelegten Unterlagen bestätigen und das volle Ausmaß der betroffenen Informationen ermitteln. Bei der Prüfung wurden weder ein bestätigter Beginn des Offenlegungszeitraums noch eine Zahl externer Empfänger oder eine anschließende missbräuchliche Verwendung gemeldet.
Lees unmittelbare Frist für einen schriftlichen Bericht lief mit dem Ende der parlamentarischen Prüfung ab. Er sollte Angaben zur Sperrung des Zugriffs, zur erstmaligen Kenntnisnahme des Problems, zum tatsächlichen Zeitpunkt der Sperrung und zu Kontakten mit der Presse enthalten. In den Berichten wird kein späterer Termin für die Veröffentlichung einer abgeschlossenen technischen Untersuchung genannt.
Der Fall wirft zwei getrennte Fragen der Rechenschaftspflicht auf. Vertrauliche Unterlagen brauchen wirksame Zugriffssicherungen, während Entscheidungen, Dokumente einer berechtigten parlamentarischen Kontrolle vorzuenthalten, nachvollziehbar begründet werden müssen. Die Sperrung des gemeldeten Downloadwegs begegnet dem unmittelbaren Offenlegungsrisiko; sie klärt weder, wie lange dieser Weg bestanden hatte, noch den Streit über die Offenlegungsentscheidungen.
Die wichtigsten Punkte
- Lee Sohee zufolge beschaffte ihr Büro mithilfe von ChatGPT ohne Anmeldung oder Passwort 2.672 Dokumente zu klinischen Studien.
- 839 dieser Dokumente enthielten vertrauliche Unternehmensinformationen, 2.208 Mobiltelefonnummern von Mitarbeitern. Die Kategorien können sich überschneiden.
- Die Behörde erklärte, sie habe den Zugriff am frühen Morgen des 13. Oktober 2026 gesperrt und untersuche Ursache und Art der offengelegten Informationen.
- Lee zufolge informierte ihr Büro die Behörde am 11. Oktober; Behördenleiterin Oh Yoo-kyung sagte, die Behörde habe am 12. Oktober davon erfahren.
- Eine bei der Prüfung angeführte zehnjährige Liste enthielt 96 Offenlegungsfälle. 95 blieben vertraulich, einer wurde auf Wunsch eines Unternehmens freigegeben.
- Zeitraum der Offenlegung, Zahl externer Empfänger und mögliche missbräuchliche Verwendung sind weiterhin unbestätigt. Lee verlangte die Sicherung der Protokolle und eine umfassende Überprüfung der Zugriffe.