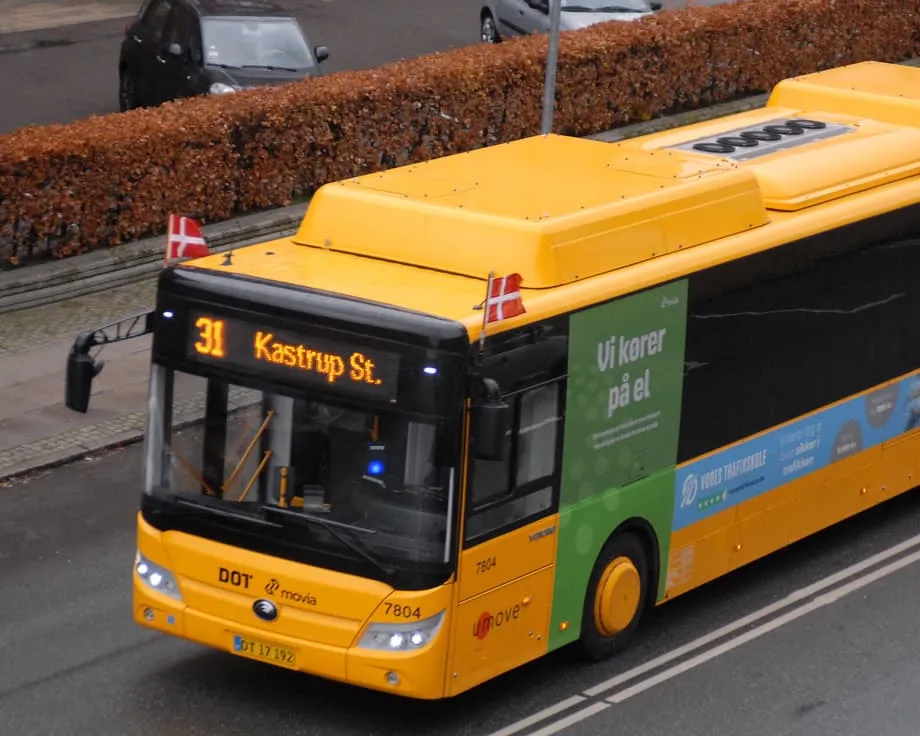
Warum ein Bustest in Norwegen in Dänemark Alarm auslöste
Dänemark arbeitet mit Hochdruck daran, sein öffentliches Busnetz zu sichern. Kontrollierte Tests in Norwegen haben gezeigt, dass in China hergestellte Elektrobusse über eine Fernverbindung verfügen, über die Fahrzeuge während des Betriebs abgeschaltet werden könnten. Die Verbindung dient legitimen Zwecken, vor allem Software-Updates und Diagnosen. Sicherheitsexperten zufolge könnte derselbe Kanal bei Missbrauch den Betrieb unterbrechen. Dänische Behörden und Betreiber prüfen nun Hunderte Busse im täglichen Einsatz, darunter 262 Yutong-Fahrzeuge des Verkehrsunternehmens Movia in und um Kopenhagen. Sie wollen sicherstellen, dass keine unkontrollierten Fernzugriffe den Betrieb beeinträchtigen können.
Inhalt
- Warum ein Bustest in Norwegen in Dänemark Alarm auslöste
- Was ergaben die Bustests in Norwegen?
- SIM-Karten entfernen: Lösung mit Nebenwirkungen
- Wurden Busse tatsächlich übernommen?
- Wie Dänemark reagiert
- Was Yutong zu Zugriff und Daten sagt
- Das technische Risiko erklärt
- Was in der Praxis betroffen sein könnte
- Wie neue Regeln aussehen könnten
- Was das für Fahrgäste und Städte bedeutet
- Die wichtigsten Punkte
Der norwegische Verkehrsbetrieb Ruter testete zwei Yutong-Busse in einer abgeschotteten Umgebung. Ingenieure bestätigten, dass der Hersteller auf Systeme zugreifen konnte, die Updates, Diagnosen und Energiemanagement unterstützen. Die Ermittler stellten fest, dass das Entfernen der SIM-Karten die Verbindung nach außen unterbrach. Dadurch fielen jedoch auch wichtige Dienste wie Echtzeit-Ankunftsinformationen, die Fernfehlerdiagnose und die vorausschauende Wartung aus. Ruter hat nationale und lokale Behörden informiert und bereitet strengere Sicherheitsanforderungen für künftige Beschaffungen vor.
Yutong weist die Vorstellung zurück, ein Lieferant könne einen Bus aus der Ferne lenken, bremsen oder beschleunigen. Das Unternehmen erklärt, die Datenverbindung diene der Wartung und europäische Daten würden in einem Rechenzentrum von Amazon Web Services in Frankfurt gespeichert und durch Verschlüsselung sowie Zugriffskontrollen geschützt. Weder in Norwegen noch in Dänemark gibt es dokumentierte Fälle, in denen ein Bus aus der Ferne abgeschaltet wurde. Dennoch betrachten Betreiber jeden unkontrollierten Zugangsweg zu kritischer Ausrüstung als inakzeptables Risiko.
Was ergaben die Bustests in Norwegen?
Ruter erklärte, seine Teams hätten eingebaute SIM- und Speichermodule entdeckt, die eine gesicherte Mobilfunkverbindung zwischen den Bussen und externen Servern ermöglichten. Die Verbindung unterstützte Ferndiagnosen und Software-Updates. Die Ingenieure kamen zu dem Schluss, dass ein Angreifer oder ein kompromittiertes Herstellerkonto möglicherweise die Stromversorgung oder andere Funktionen unterbrechen könnte, die den Bus in Bewegung halten. Der Test zeigte keine Möglichkeit, den Bus aus der Ferne zu lenken oder zu bremsen. Er machte jedoch deutlich, dass ein Bus durch das Abschalten von Antrieb oder Stromversorgung zum Stillstand gebracht werden könnte.
Der Betreiber untersuchte auch Busse eines europäischen Herstellers ähnlichen Alters. Diese Fahrzeuge nutzten keine Fern-Update-Funktionen. Das verringerte zwar die Angriffsfläche, schränkte aber zugleich Flexibilität und Wartungseffizienz ein. Der Unterschied und die Erkenntnisse zu Yutong überzeugten norwegische Verantwortliche davon, dass klarere Beschaffungsanforderungen für alle Marken nötig sind, die auf vernetzte Dienste setzen.
SIM-Karten entfernen: Lösung mit Nebenwirkungen
Das Entfernen der SIM-Karten unterbricht die Fernverbindung sofort, setzt aber auch Werkzeuge außer Kraft, auf die viele Verkehrsbetriebe angewiesen sind. Echtzeit-Anzeigetafeln für Ankünfte und Prognosen in mobilen Apps hängen von der Fahrzeugverbindung ab. Gleiches gilt für Ferndiagnosen und die Planung von Softwarewartungen. Eine dauerhafte Trennung würde die Wiederherstellung des Betriebs bei Störungen verlangsamen und könnte die Kosten erhöhen, weil Techniker detaillierte Telemetriedaten und Frühwarnungen verlieren. Die Betreiber prüfen gezielte Schutzmaßnahmen, die wichtige Datenverbindungen aufrechterhalten und zugleich jeden nicht ausdrücklich genehmigten und überwachten Zugriff des Herstellers blockieren.
Wurden Busse tatsächlich übernommen?
Nach Angaben der Behörden gab es bislang keine Fälle, in denen Busse während des Betriebs aus der Ferne manipuliert wurden. Yutong erklärt, sicherheitskritische Funktionen wie Lenkung, Antrieb und Bremsen nähmen keine Befehle aus externen Netzwerken an. Die Tests von Ruter und Erläuterungen von Experten deuten auf ein enger gefasstes Risiko hin: Busse könnten fahruntüchtig gemacht werden, wenn die Stromversorgung oder das Batteriemanagement über eine Verbindung verändert würden. Eine solche Störung wäre für den Betrieb schwerwiegend, auch wenn die Fahrer während der Fahrt die volle Kontrolle über das Fahrzeug behalten.
Ruters Geschäftsführer Bernt Reitan Jenssen sagte, die Wahrscheinlichkeit eines Störversuchs sei weiterhin gering. Dennoch mahnte er, das Risiko zu verringern.
Wir müssen das Risiko ernst nehmen.
Wie Dänemark reagiert
Die dänische Behörde für Zivil- und Katastrophenschutz erklärt, ihr seien keine bestätigten Fälle einer Fernabschaltung in Dänemark bekannt. Sie warnt, dass internetverbundene Teilsysteme und Sensoren bei unzureichenden Sicherheitsvorkehrungen missbraucht werden könnten, um den Betrieb zu stören. Die Behörde beobachtet die Entwicklung und prüft, ob die bisherigen Empfehlungen ausreichen. Bei Prävention und Reaktion will sie die Betreiber beraten.
Movia, Dänemarks größtes öffentliches Verkehrsunternehmen, betreibt auf Seeland 469 in China gebaute Elektrobusse, darunter 262 von Yutong. Movias Betriebsleiter Jeppe Gaard räumte ein, dass vernetzte Fahrzeuge anfällig für Fernzugriffe sein können, wenn Softwaresysteme in offenen Netzwerken betrieben werden. Er wies darauf hin, dass die Sorge zahlreiche vernetzte Fahrzeuge und Geräte betreffe und nicht auf chinesische Busse beschränkt sei. Movia will die Cybersicherheitsanforderungen bei neuen Ausschreibungen verschärfen und Schutzmaßnahmen für die bestehende Flotte prüfen.
Politiker und zivilgesellschaftliche Gruppen fordern nationale Standards, die den öffentlichen Verkehr als kritische Infrastruktur behandeln. Sie argumentieren, eine starke Abhängigkeit von ausländischen Anbietern schwäche die Widerstandsfähigkeit in Krisen. Abgeordnete prüfen mögliche Maßnahmen wie einheitliche Ausschreibungskriterien, die Prüfung von Lieferantenrisiken, Vorgaben zur Datenspeicherung und Beschränkungen unkontrollierter Fernzugriffe. Änderungen müssten mit dem dänischen und europäischen Vergaberecht vereinbar sein und den Betreibern zugleich praktische Mittel an die Hand geben, um den Betrieb aufrechtzuerhalten.
Was Yutong zu Zugriff und Daten sagt
Yutong erklärt, eine Fernsteuerung sicherheitskritischer Funktionen sei bei seinen Bussen nicht möglich. Die zentrale Steuereinheit sei von Lenkung, Antrieb und Bremsen getrennt. Die Datenverbindung diene Diagnosen, der Leistungsüberwachung und Komfortfunktionen wie der Vorklimatisierung des Fahrgastraums. Updates erforderten die ausdrückliche Zustimmung des Betreibers. Das Unternehmen erklärt außerdem, Daten innerhalb der Europäischen Union würden in Frankfurt gespeichert und durch Verschlüsselung sowie strenge Zugriffskontrollen geschützt. Ruter hat erläutert, seine Erkenntnisse beschrieben ein theoretisches Risiko; sicherheitsrelevante Vorfälle habe es nicht gegeben.
Das technische Risiko erklärt
Moderne Busse verfügen über eine Telematikeinheit, die mit Mobilfunknetzen verbunden ist. Sie kommuniziert mit einer Cloud-Plattform, um Statusdaten zu übermitteln und Softwarepakete oder Konfigurationsänderungen zu empfangen. Im Fahrzeug verbindet ein Controller Area Network verschiedene Teilsysteme für Antrieb, Batterien, Türen, Heizung und Fahreranzeigen. Bei einer guten Konstruktion sind sicherheitskritische Regelkreise über separate Leitungen und wirksame Isolation geschützt. In der Praxis gibt es Schnittstellen zwischen den Netzwerken, damit Supportteams Fehler diagnostizieren und Korrekturen einspielen können. Sind Identitätsprüfungen oder Zugriffsregeln schwach, werden dieselben Schnittstellen für Angreifer attraktiv.
Das realistische Risiko ist keine Fernübernahme wie im Hollywoodfilm. Im Vordergrund steht der Fernbefehl, der Antrieb oder Stromversorgung deaktiviert, oder ein Software-Update, das eine Komponente beschädigt und den Bus fahruntüchtig macht. Teilen Hunderte Fahrzeuge dieselbe Konfiguration und dasselbe Herstellerkonto, könnte ein einzelner Angriff weitreichende Störungen auslösen, ohne Lenkung oder Bremsen anzutasten. Die Behörden wollen den Nachweis, dass Fernzugriffskanäle standardmäßig deaktiviert sind, Zugriffe rollenbasiert geregelt werden und Betreiber externe Verbindungen bei Missbrauchsverdacht sofort kappen können.
Was in der Praxis betroffen sein könnte
- Freigabe der Antriebsleistung und Startbedingungen des Wechselrichters
- Einstellungen des Batteriemanagements, einschließlich Lade- und Entladegrenzen
- Steuerungslogik und Zeitpläne für den Ladevorgang
- Niederspannungsverteilung für Steuergeräte und Sensoren
- Fahrgastraumsysteme wie Heizung, Lüftung und Beleuchtung
Sicherheitsteams konzentrieren sich darauf, diese Zugangswege abzusichern und zugleich die für einen sicheren und effizienten Betrieb benötigten Daten zu erhalten. Ziel ist es, Ferndiagnosen und nicht sicherheitskritische Updates weiterhin zu ermöglichen und zugleich mit robusten Kontrollen jede Fernaktion zu verhindern, die ein Fahrzeug ohne lokale Genehmigung fahruntüchtig machen könnte.
Wie neue Regeln aussehen könnten
Verkehrsunternehmen, Aufsichtsbehörden und Lieferanten erarbeiten Schutzmaßnahmen für vernetzte Flotten. Sie sollen die Vorteile von Telemetrie und Fernwartung erhalten und zugleich unkontrollierte Zugangswege zum Antriebssystem schließen. Vertragsklauseln, Zertifizierungen und technische Kontrollen müssen aufeinander abgestimmt sein, damit die Betreiber endgültig darüber entscheiden können, was wann in ein Busnetz gelangt.
- Lokale Kontrolle der Konnektivität mit der Möglichkeit, den Herstellerzugriff sofort zu deaktivieren
- Freigabeverfahren für Updates, bei denen Firmware- und Konfigurationsänderungen vor der Installation geprüft und signiert werden
- Strikte Trennung von Diagnosen und sicherheitskritischen Netzwerken
- Rollenbasierte Zugriffsrechte und Mehr-Faktor-Authentifizierung für alle Fernzugriffe
- Unveränderliche Protokolle und unabhängige Prüfungen von Fernverbindungen
- Klare Vorgaben zur Datenspeicherung und Verschlüsselungsstandards
- Prüfung von Lieferantenrisiken bei Ausschreibungen, einschließlich sicherer Entwicklungsprozesse und der Fähigkeit zur Reaktion auf Sicherheitsvorfälle
- Penetrationstests durch Dritte und Zertifizierungen für Plattformen vernetzter Fahrzeuge
Was das für Fahrgäste und Städte bedeutet
Fahrgäste müssen vorerst nicht mit Änderungen im Betrieb rechnen. Die Busse werden von Menschen gefahren und können nicht von außerhalb des Fahrzeugs gesteuert werden. Die Betreiber erklären, dass die Kameras in diesen Bussen nicht mit dem Internet verbunden seien. Eine Übertragung von Live-Bildern sei daher nicht möglich. Entfernt ein Betreiber SIM-Karten, um Fahrzeuge abzuschotten, leiden darunter Echtzeitprognosen zu Ankünften, Flottenübersichten und Ferndiagnosen. Die Behörden bevorzugen deshalb mehrschichtige Schutzmaßnahmen, die den Informationsfluss aufrechterhalten und zugleich unbefugte Befehle verhindern.
Städte müssen zwischen dem Komfort der Fernwartung und der Sicherheit einer strengeren lokalen Kontrolle abwägen. Eine Trennung der Verbindung kann Risiken verringern, beeinträchtigt aber auch die Zuverlässigkeit und erhöht die Kosten. Ein ausgewogener Ansatz setzt auf klare Zuständigkeiten, Transparenz und überprüfbare technische Kontrollen. So können Betreiber die Vorteile vernetzter Flotten nutzen, ohne den Antriebsstrang Eingriffen von außen auszusetzen.
Die wichtigsten Punkte
- Dänemark überprüft Hunderte in China gebaute Elektrobusse, nachdem norwegische Tests einen Fernzugriffskanal bei Yutong-Fahrzeugen aufgedeckt haben.
- Bei den abgeschotteten Tests von Ruter zeigte sich, dass das Entfernen der SIM-Karten den Fernzugriff blockiert, aber auch Echtzeitinformationen und Diagnosen deaktiviert.
- Yutong bestreitet, Lenkung, Antrieb oder Bremsen steuern zu können, und erklärt, EU-Daten würden in Frankfurt verschlüsselt gespeichert und durch Zugriffskontrollen geschützt.
- Der dänischen Zivil- und Katastrophenschutzbehörde sind keine Fälle von Fernabschaltungen bekannt. Sie warnt jedoch, dass vernetzte Teilsysteme ohne starke Sicherheitsvorkehrungen missbraucht werden könnten.
- Movia betreibt 469 chinesische Elektrobusse, darunter 262 von Yutong, und plant strengere Cybersicherheitsanforderungen für künftige Ausschreibungen.
- Das Hauptrisiko ist eine Fernstörung der Stromversorgung oder des Batteriemanagements, die Busse fahruntüchtig machen könnte, auch wenn Lenkung und Bremsen unter der Kontrolle der Fahrer bleiben.
- Zu den vorgeschlagenen Schutzmaßnahmen gehören lokale Notausschalter für Verbindungen, Freigabeverfahren für Updates, Netzwerktrennung, Mehr-Faktor-Authentifizierung und unabhängige Prüfungen.
- Die Betreiber wollen die Servicequalität schützen und unkontrollierte Fernzugriffe unterbinden, statt die Konnektivität der gesamten Flotte abzuschalten.