Programmier-App öffnet Zugang zur Switch 2
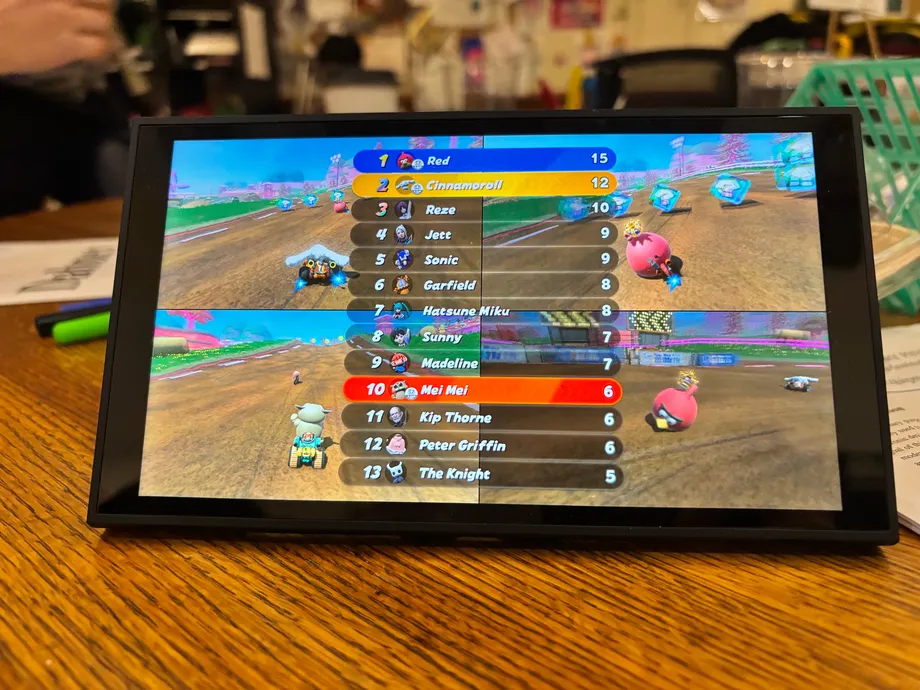
Sicherheitsforscher Sammy Hajhamid, online als pepsipu bekannt, hat einen Software-Exploit für die Nintendo Switch 2 mit Firmware 23.0.1 demonstriert. Er zeigte anhand modifizierter Rennen in Mario Kart World, was der Zugriff ermöglicht. Figuren wie Cinnamoroll, Hatsune Miku und Peter Griffin tauchten im Spiel auf, ohne dass ein Hardware-Modchip eingebaut war.
Inhalt
- Programmier-App öffnet Zugang zur Switch 2
- Was die Mario-Kart-Demonstration zeigt
- Wie eine ältere Switch-App zum Einstiegspunkt wird
- Eine zweite Schwachstelle ermöglicht Zugriff auf den Dateisystemdienst
- Codex half, doch die Arbeit dauerte zwei Wochen
- Warum der Weg über den Browser aufgegeben wurde
- Was Nutzer benötigen und was nach einem Neustart verloren geht
- Nintendos Reaktion und der zeitliche Ablauf der Veröffentlichung
- Wichtige Punkte
Das Tool namens ns2jb kombiniert eine Schwachstelle in einer Programmier-App für die ursprüngliche Switch mit einer Sicherheitslücke im Dateisystemdienst der Konsole. Hajhamid zufolge ermöglicht es die Ausführung nativen Codes mit den Berechtigungen mehrerer Systemdienste. Dadurch werden inoffizielle Anwendungen, Spielmodifikationen und das Kopieren von Spielständen von der Konsole möglich.
Die zentrale Einschränkung ist einfach: Nach einem Neustart der Konsole ist der Zugriff nicht mehr vorhanden. Nutzer müssen den Exploit nach jedem Neustart erneut auslösen. Eine dauerhafte Custom Firmware, also eine alternative Version der Konsolensoftware, die installiert bleibt, ermöglicht er derzeit nicht.
Hajhamids technische Darstellung ist auf den 18. Oktober 2026 datiert, seine öffentliche Demonstration erschien am 22. Oktober. Als zum damaligen Zeitpunkt neueste Firmware nannte er Version 23.0.1. Die Recherche dauerte Berichten zufolge etwa zwei Wochen und umfasste den Einsatz von OpenAIs Codex-Programmierwerkzeug sowie umfangreiche Arbeit des Entwicklers.
Nintendo hatte sich zum Zeitpunkt der Berichte über die Demonstration nicht öffentlich dazu geäußert. SmileBASIC 4, die als Einstiegspunkt genutzte Programmier-App, wurde Berichten zufolge aus einigen regionalen eShops entfernt. Damit wurde der Zugang zur benötigten Software zu einem unmittelbaren Problem für alle, die den Exploit untersuchen wollten.
Was die Mario-Kart-Demonstration zeigt
Das sichtbarste Ergebnis zeigte sich in Mario Kart World: Zu den bekannten Rennfahrern gesellten sich Figuren aus Spielen anderer Anbieter. Zu sehen waren Cinnamoroll, Hatsune Miku, Peter Griffin und RED, der rote Angry Bird. Auch Steve aus Minecraft tauchte in Beschreibungen des modifizierten Spiels auf.
Die wichtigere Veränderung findet unter der Oberfläche des Rennens statt. Nativer Code bedeutet, dass Anweisungen direkt auf dem Prozessor der Konsole ausgeführt werden, statt sich auf die Befehle zu beschränken, die ein Spiel oder eine Programmier-App normalerweise zulässt. Welche Systembereiche dieser Code erreichen kann, hängt von den damit verbundenen Berechtigungen ab.
Hajhamid, ein als Caltech-Student identifizierter Sicherheitsforscher, beschrieb die vorgesehenen Einsatzmöglichkeiten dieses Zugriffs:
Damit können wir Homebrew ausführen, Switch-2-Spiele rückentwickeln und modifizieren, Spielstände von der Switch sichern und über MMIO auf die meisten Peripheriegeräte der Switch 2 zugreifen.
Homebrew bezeichnet inoffizielle Software, die außerhalb des vom Konsolenhersteller zugelassenen Vertriebswegs entwickelt wird. Rückentwicklung bedeutet, zu untersuchen, wie bestehende Software funktioniert. MMIO, kurz für „memory mapped input/output“, ist ein Verfahren, mit dem Software über bestimmte Speicheradressen mit Hardware kommunizieren kann.
Diese Möglichkeiten sind für verschiedene Gruppen aus unterschiedlichen Gründen interessant. Spieler möchten vielleicht eine unabhängige Kopie eines Spielstands, Modder eine Figur austauschen und Forscher einen Systemdienst untersuchen. All das setzt Zugriff voraus, den gewöhnliche Spiele normalerweise nicht erhalten.
Wie eine ältere Switch-App zum Einstiegspunkt wird
Mit SmileBASIC 4 können Nutzer auf der ursprünglichen Nintendo Switch Programme schreiben und ausführen. Die Switch 2 kann diese Software dank Abwärtskompatibilität ausführen, einer Funktion, die Spiele der Vorgängerkonsole auf ihrem Nachfolger nutzbar macht. So bot ältere Software Hajhamid einen Weg in die neuere Konsole.
Die erste Schwachstelle war ein Integer-Überlauf im SmileBASIC-Interpreter, also der Komponente, die Programmierbefehle einliest und ausführt. Ein Integer-Überlauf tritt auf, wenn eine Berechnung den für eine Zahl reservierten Wertebereich überschreitet. Das Ergebnis springt dann auf einen anderen Wert um.
In diesem Fall konnte eine Berechnung zur Überprüfung eines Vorgangs auf einem Array, einer Liste gespeicherter Werte, auf eine negative Zahl umspringen. Dadurch wurde ein Vorgang akzeptiert, der hätte abgewiesen werden müssen. Bei einer späteren Speicherkopie wurden Daten außerhalb des vorgesehenen Bereichs geschrieben.
Hajhamid zufolge ließ sich die Software durch dieses Verhalten dazu bringen, einen Teil eines Arrays als Zeichenkette zu behandeln. Diese Verwechslung eröffnete eine Möglichkeit, Speicher außerhalb der vorgesehenen Grenzen des Programms auszulesen und zu verändern. Die anfängliche Recherche konnte auf einer ursprünglichen Switch stattfinden, bevor sie als Teil der Angriffskette auf der Switch 2 eingesetzt wurde.
SmileBASIC war bereits an Homebrew-Exploits für Nintendos 3DS beteiligt. Hier lag der besondere Nutzen darin, dass eine ältere App die erste Stufe eines Angriffs auf eine neuere Konsole ermöglichen konnte.
Eine zweite Schwachstelle ermöglicht Zugriff auf den Dateisystemdienst
Der Zugriff innerhalb von SmileBASIC war nur der Anfang. Anschließend nahm Hajhamid den integrierten Dateisystemdienst namens fs ins Visier, der Speichervorgänge verwaltet. Um über die Einschränkungen der Programmier-App hinauszukommen, musste er einen Dienst mit umfassenderen Berechtigungen erreichen.
Die zweite Schwachstelle betraf die Normalisierung von Pfaden. Ein Dateipfad gibt der Software an, wo sie etwas im Speicher findet. Bei der Normalisierung wird dieser Pfad vor der Verwendung durch das System in ein einheitliches Format gebracht. Hajhamid beschrieb einen Fall, in dem der Dienst einen Pfad in einen zu kleinen temporären Puffer kopierte.
Ein Puffer ist ein reservierter Speicherbereich. Wenn Daten über dessen Grenzen hinausgeschrieben werden, können sie benachbarte Informationen überschreiben. Hajhamid nutzte diesen Überlauf, um ein Speicher-Cache-Objekt zu beeinflussen. So konnte er Speicher im Dateisystemdienst auslesen und beschreiben.
Anschließend änderte er nach eigener Darstellung die Prozessidentität, die für die Verbindung von SmileBASIC gespeichert war, und erhielt so umfassendere Dateisystemberechtigungen. Dadurch konnte er den internen Speicher und den Code gewöhnlicher Systemmodule zur Untersuchung kopieren. Systemmodule, auch Sysmodule genannt, sind Dienste, die Aufgaben für das Betriebssystem übernehmen.
Laut Hajhamid ermöglicht ns2jb, nativen Code als gewöhnliche Systemmodule und als integriertes Dateisystemmodul auszuführen. Die Angriffskette besteht somit aus zwei klar getrennten Stufen: dem ersten Zugang über SmileBASIC und einer zweiten Schwachstelle, die umfassenderen Zugriff gewährt.
Codex half, doch die Arbeit dauerte zwei Wochen
Hajhamid nutzte während der Recherche OpenAIs Codex. Seine individuelle Einrichtung ermöglichte es KI-Agenten, Konsolen über Controller-Eingaben zu steuern und deren Videoausgabe zu untersuchen. JetKVM-Geräte übertrugen Controller-Eingaben per USB und zeichneten das Videosignal über HDMI auf.
Ein Bluetooth-Lichtschaltermechanismus übernahm eine ungewöhnliche, aber praktische Aufgabe: Er drückte nach einem Absturz physisch den Einschaltknopf der Konsole. Bei dieser Art von Speicherforschung sind wiederholte Abstürze keine Seltenheit. Der Neustart der Hardware gehörte deshalb zum Testprozess.
Hajhamids Darstellung zufolge fand Codex den entscheidenden Integer-Überlauf in SmileBASIC. Zur Arbeit gehörten außerdem die Untersuchung von Systemdiensten, die Analyse von Code und die Entwicklung der Angriffskette bis zum Dateisystemdienst. Hajhamid sagte, er habe diesen Dienst selbst untersucht, während KI-Agenten andere Ziele erkundeten.
Der Entwickler stellte klar, dass eine scherzhafte Bildunterschrift, der zufolge man eine KI lediglich zum Jailbreak der Konsole auffordern müsse, nicht den tatsächlichen Ablauf beschrieb. Ein erster Versuch, über einen anderen Weg Code auszuführen, scheiterte. Der Jailbreak erforderte rund zwei Wochen beträchtlichen Aufwands.
Codex erstellte Hajhamid zufolge die Modifikation für Mario Kart World an einem Tag. Die spielerische Demonstration entstand damit in einem anderen Zeitrahmen als die zugrunde liegende Sicherheitsforschung: Die sichtbaren Änderungen an den Figuren kamen erst nach der schwierigeren Arbeit, den Zugriff zu erlangen.
Warum der Weg über den Browser aufgegeben wurde
WebKit, die bei einem ersten Versuch genutzte Browser-Engine, war ein frühes Ziel, weil Browser komplexe Inhalte verarbeiten und häufig Gegenstand von Sicherheitsforschung sind. Hajhamids Versuchsaufbau zielte darauf, WebKit über ein eigenes WLAN-Captive-Portal zu erreichen. Eine solche Seite kann erscheinen, wenn ein Gerät einem Netzwerk beitritt.
Der Ansatz stieß auf mehrere Schutzmechanismen. „Execute only memory“ schränkt das Auslesen ausführbarer Anweisungen ein und erschwert es, brauchbare Codefolgen zu finden. Pointer Authentication überprüft bestimmte Adressen vor ihrer Verwendung. Control Flow Integrity prüft, ob bestimmte Ausführungsübergänge zulässigen Pfaden folgen.
Die ersten Arbeiten am Browser ermöglichten eine begrenztere Form der Kontrolle, führten aber nicht zu der uneingeschränkten Kommunikation mit Systemdiensten, die für den geplanten Jailbreak nötig war. Hajhamid verfolgte deshalb den Weg über SmileBASIC weiter, während die Browserforschung unabhängig davon fortgesetzt wurde.
Als mögliche Richtung für weitere Arbeiten nannte er die Anpassung des Dateisystem-Exploits an WebKit. Das könnte einen anderen Einstiegspunkt bieten, ein Veröffentlichungstermin für eine solche Version wurde jedoch nicht genannt. Außerdem sagte er, der Exploit sei auf der ursprünglichen Switch getestet, aber noch nicht für diese Konsole zusammengestellt worden.
Was Nutzer benötigen und was nach einem Neustart verloren geht
Der beschriebene Weg nutzt SmileBASIC 4 in Version 4.4.9, die im US-eShop Berichten zufolge etwa 25 US-Dollar kostet. Ein anderer Modder sagte, der Titel sei möglicherweise nicht zwingend erforderlich. Die demonstrierte Angriffskette beginnt jedoch mit der Programmier-App. Welche Voraussetzungen alternative Wege hätten, ist noch offen.
Auch eine kostenlose japanische Testversion weckte Interesse, als Nutzer nach Möglichkeiten suchten, an die Software zu gelangen. Sie war Berichten zufolge mit dem Exploit nicht kompatibel. Für diese konkrete Methode sind der Testversion und der kostenpflichtigen Version somit unterschiedliche Einsatzmöglichkeiten zugeschrieben worden.
Ns2jb wird als tethered beschrieben. Das bedeutet in diesem Fall, dass der Exploit nach jedem Start der Konsole erneut aus einem Spiel heraus gestartet werden muss. Ein Neustart löscht den aktiven Exploit aus dem Speicher und versetzt die betroffenen Prozesse in ihren normalen Zustand zurück.
Ein Software-Exploit und eine dauerhafte Custom Firmware ermöglichen unterschiedliche Arten des Zugriffs. Ns2jb verändert, was während einer aktiven Sitzung ausgeführt werden kann. Für eine dauerhafte Custom Firmware wäre ein zusätzlicher Mechanismus nötig, der auch nach Neustarts funktioniert.
Die aktuellen Anweisungen gelten außerdem als schwierig für durchschnittliche Spieler. Die unmittelbare Zielgruppe sind daher Forscher und technisch versierte Modder, nicht alle Konsolenbesitzer, die einfach ein Menü zum Installieren inoffizieller Anwendungen möchten.
Nintendos Reaktion und der zeitliche Ablauf der Veröffentlichung
Die Verfügbarkeit von SmileBASIC 4 wurde kurz nach der Demonstration zum Thema. Berichten zufolge kauften einige Nutzer die App und trennten ihre Konsolen vom Internet, weil sie befürchteten, ein Update könnte den Zugang schließen. Rund um die Ankündigung veröffentlichte Berichte beschrieben entweder eine erwartete Entfernung aus den Stores oder dass die App bereits aus einigen regionalen Shops verschwunden war.
Nintendo hatte sich in diesen Berichten weder offiziell erklärt noch einen Patch angekündigt. Das Ausmaß der gemeldeten Entfernung aus den Stores und die betroffenen Regionen waren nicht bestätigt. Wird eine App aus dem Verkauf genommen, verhindert das neue Käufe. Ein System- oder Softwareupdate würde den anfälligen Code auf einem anderen Weg beheben.
Die in der Ankündigung und der technischen Darstellung genannten Daten:
- 18. Oktober 2026: Hajhamids technische Darstellung wurde auf dieses Datum datiert. Darin wurde ns2jb als Software-Exploit für Firmware 23.0.1 vorgestellt.
- 22. Oktober 2026: Hajhamid veröffentlichte die Mario-Kart-World-Demonstration und kündigte den Jailbreak öffentlich an.
- Rund um die Ankündigung am 22. Oktober: Nutzer sprachen über den Kauf von SmileBASIC 4. Berichte meldeten mögliche oder bereits erfolgte Entfernungen aus regionalen eShops.
Entwickler Geziné, der eine separate Schwachstelle offengelegt hatte, die beide Switch-Generationen betrifft, sagte, er habe mit pepsipu gesprochen und das Tool wirke legitim. Geziné sagte außerdem, pepsipu wisse von einem separaten User-Mode-Exploit, den er entwickelt habe.
Hajhamid bezeichnete ns2jb nach seinem Kenntnisstand als ersten Exploit dieser Art für die Switch 2. Der unmittelbare Beitrag ist ein funktionierender Weg zu vertiefter Softwareforschung und Spielmodifikationen, allerdings mit klaren Einschränkungen bei Dauerhaftigkeit und einfacher Bedienung.
Wichtige Punkte
- Ns2jb funktioniert Berichten zufolge mit Switch-2-Firmware 23.0.1 und ohne Hardware-Modchip.
- Die demonstrierte Angriffskette kombiniert eine Speicher-Schwachstelle in SmileBASIC mit einer Sicherheitslücke im Dateisystemdienst.
- Sammy Hajhamid, bekannt als pepsipu, nutzte OpenAIs Codex während einer etwa zweiwöchigen Recherche.
- In den Mario-Kart-World-Demonstrationen waren benutzerdefinierte Figuren wie Cinnamoroll, Hatsune Miku und Peter Griffin zu sehen.
- Nach einem Neustart ist der Exploit nicht mehr aktiv. Eine dauerhafte Custom Firmware ermöglicht er derzeit nicht.
- Als Einstiegspunkt dient der Beschreibung zufolge SmileBASIC 4 in Version 4.4.9. Es wurde über die Entfernung aus regionalen Stores berichtet, Nintendo hatte sich öffentlich jedoch nicht dazu geäußert.