Kurze Anweisung, dann eine Datei mit personenbezogenen Daten
Ein KI-Agent, der mit Cyberangriffen auf japanische Unternehmen in Verbindung gebracht wird, sammelte nach einer Demonstration des japanischen Cybersicherheitsunternehmens S&J innerhalb von etwa 15 Sekunden fiktive personenbezogene Daten von einer Testwebsite. Die Vorführung zeigte, wie schnell ein automatisiertes Werkzeug eine kleine Sicherheitslücke ausnutzen und sich Zugriff auf eine Datenbank verschaffen kann.
Inhalt
- Kurze Anweisung, dann eine Datei mit personenbezogenen Daten
- Wie ARTEX eine Anweisung in konkrete Aktionen umsetzt
- Was die Ermittler in Japan herausfanden
- Was die Ermittlungen in Südkorea ergänzen
- Von der öffentlichen Veröffentlichung zum Rückzug
- Eine größere Angriffswelle verursacht konkrete Schäden
- Warum kleine Schwachstellen schneller behoben werden müssen
- Japan untersucht die Angreifer und die Rolle von KI
- Die wichtigsten Punkte
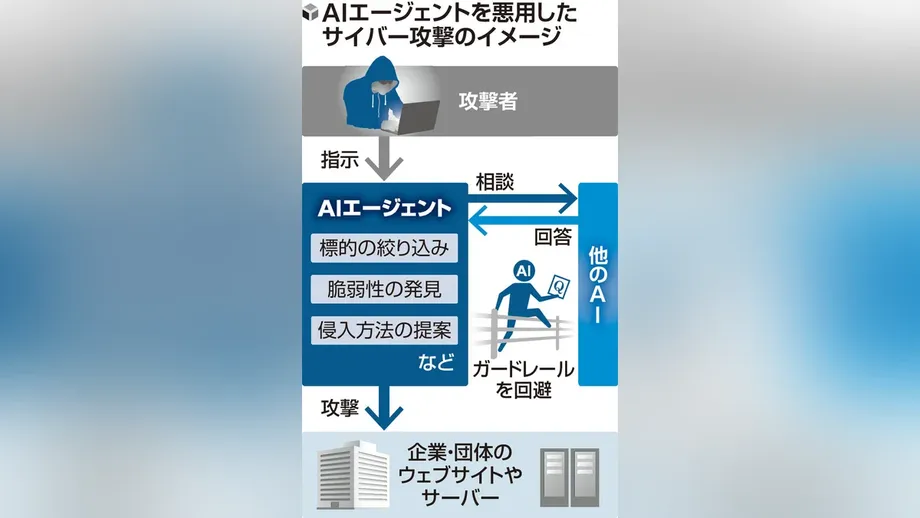
S&J beschaffte das chinesischsprachige Tool ARTEX am 7. Oktober über eine öffentliche Website und verband es für die Beratung mit Anthropics Claude-KI. Ein Anwender gab ihm auf Japanisch eine kurze Anweisung: die Dummy-Website auf Schwachstellen untersuchen und personenbezogene Daten sammeln.
Etwa 15 Sekunden später meldete ARTEX, die Datensammlung sei abgeschlossen. Die erstellte Datei enthielt fiktive Nutzerinformationen, die auf der Website gespeichert waren. S&J erklärte, die Website habe über standardmäßige Sicherheitsmaßnahmen verfügt, doch der Agent habe eine kleine Schwachstelle gefunden, über die er die Datensätze abrufen konnte.
Die Demonstration findet im Rahmen umfassenderer Untersuchungen zu Angriffen auf rund 80 japanische Unternehmen statt. GMO Cybersecurity by Ierae, eine Tochtergesellschaft der GMO Internet Group, entdeckte ARTEX auf ausländischen Servern, die gegen Unternehmen aus den Bereichen Versicherung, Finanzen, Logistik, Einzelhandel und weiteren Branchen eingesetzt wurden. Acht identifizierte Ziele machten zwischen dem 18. September und dem 18. Oktober öffentlich Sicherheitsverletzungen oder Angriffe bekannt.
S&J-Präsident Nobuo Miwa sagte, Arbeiten, für die ein Mensch Tage benötigen könnte, ließen sich mit KI in Sekunden oder Minuten erledigen. Er rief Unternehmen dazu auf, davon auszugehen, dass Angreifer KI-Agenten einsetzen könnten, und die Technologie auch für die eigene Verteidigung zu nutzen, etwa durch eine genauere Überwachung von Datenbanken mit personenbezogenen Informationen.
Bei dem Test kamen eine Dummy-Website und fiktive Datensätze zum Einsatz. Die Untersuchungen der Unternehmen betreffen reale Systeme und Kundendaten, bei denen die Folgen gestohlene Identitäten, Betrugsrisiken und Störungen von Dienstleistungen umfassen.
Wie ARTEX eine Anweisung in konkrete Aktionen umsetzt
ARTEX wurde als Werkzeug für Penetrationstests entwickelt. Dabei versucht eine Software mit Genehmigung, in ein Computersystem einzudringen, damit dessen Betreiber Schwachstellen finden und beheben können. Das Besondere an ARTEX ist der Einsatz von KI, um Tests zu planen, Sicherheitswerkzeuge auszuwählen und auf die Ergebnisse zu reagieren.
Bei einem herkömmlichen Sicherheitswerkzeug muss ein Mensch möglicherweise jeden Schritt einzeln anweisen. Ein KI-Agent kann nach einer allgemeineren Anweisung mehrere zusammenhängende Aufgaben erledigen. Ein Sprachmodell hilft ihm, Informationen zu interpretieren und zu entscheiden, was als Nächstes versucht werden soll; andere Software übernimmt die technische Ausführung.
ARTEX kann externe Modelle einbinden, statt auf ein im Programm integriertes Modell angewiesen zu sein. S&J verwendete bei der Demonstration Claude. Ermittler, die Angriffe auf südkoreanische Finanzinstitute untersuchten, fanden ARTEX vorwiegend im Zusammenspiel mit DeepSeek sowie weitere KI-Sitzungen mit GLM und Grok.
Ein Vertreter des Korea Financial Security Institute sagte, ein Hacker habe das Tool bei den Vorfällen in Südkorea gesteuert. Auch wenn die Software einen Großteil der Suche und Tests ausführt, wählen menschliche Anwender weiterhin die Ziele und legen die Absichten fest.
ARTEX tauchte im Juli online auf und gewann später einen Wettbewerb für Sicherheitsfachleute in China. Durch die Veröffentlichung konnten andere den Code herunterladen und verändern. Seitdem kursieren online modifizierte Versionen, denen stärkere Angriffsfähigkeiten zugeschrieben werden.
Was die Ermittler in Japan herausfanden
GMO Cybersecurity ermittelte im Auftrag betroffener japanischer Unternehmen und arbeitete dabei mit externen Organisationen zusammen. Die Ermittler untersuchten forensische Protokolle, also von Computern erstellte Aktivitätsaufzeichnungen, und verfolgten die Angriffe bis zu einer Infrastruktur im Ausland zurück.
In der präzisierten Darstellung von GMO war zunächst ein Server mit ARTEX beschrieben worden, der etwa 20 japanische Unternehmen angegriffen hatte, darunter neun aus derselben Branche. Anschließend fanden die Ermittler fünf weitere Server. Damit stieg die Gesamtzahl auf sechs Server und die Zahl der Ziele auf etwa 80. In einer weiteren veröffentlichten Zählung war nach der ersten Entdeckung von sechs zusätzlichen Hosts die Rede.
Laut GMO fanden sich auf allen sechs Servern Spuren von ARTEX. Die Ermittler entdeckten keine Hinweise auf andere KI-Agenten und kamen zu dem Schluss, dass ARTEX wahrscheinlich bei den Angriffen zum Einsatz kam, die mit dieser Infrastruktur in Verbindung standen. Ähnliche Tool-Konfigurationen und die Auswahl der Zielbranchen deuteten darauf hin, dass die Server möglicherweise von derselben Gruppe betrieben wurden.
Zu den Zielen gehörten nicht nur Banken und Versicherungen. Betroffen waren auch Unternehmen aus den Bereichen digitale Geschenkgutscheine, Einzelhandelsvertrieb, Bildung, Druck, Marketing, Onlinehandel, Medien und Logistik. Die Ermittler beschrieben separate, nach Ländern und Branchen organisierte Angriffskampagnen, bei denen für einzelne Aktionen unterschiedliche Hosts genutzt wurden.
Daiki Fukumori, ein Direktor bei GMO Cybersecurity, der die Vorfälle untersuchte, sagte, kleinere Schwachstellen hätten den Angreifern Gelegenheiten geboten:
Die betroffenen Unternehmen wurden über kleinere Schwachstellen in ihren Systemen angegriffen. Unternehmen sollten ihre Systeme gründlich überprüfen, um sicherzustellen, dass keine Schwachstellen übersehen wurden.
GMO gab Informationen zu den Servern an die Strafverfolgungsbehörden weiter. Das Unternehmen nannte weder die rund 80 Ziele noch die acht Unternehmen, die Vorfälle öffentlich gemacht hatten. Die Standorte der Server und die Identität ihrer Betreiber wurden nicht vollständig offengelegt.
Was die Ermittlungen in Südkorea ergänzen
CrowdStrike dokumentierte in einer Untersuchung vom 7. Oktober den Einsatz von ARTEX gegen südkoreanische Finanzinstitute. Sie erfasste Aktivitäten von Ende September bis Anfang Oktober. Auf von den Angreifern kontrollierten Servern zugängliche Dateien enthielten ARTEX-Einstellungen, den Verlauf von Claude-Code-Sitzungen und Speicherdateien, in denen Arbeiten zu Finanzzielen festgehalten waren.
Das wiederhergestellte Material beschrieb eine Infrastruktur mit zwei Servern, darunter ein primärer Host in Hongkong und ein weiterer Server, auf dem ARTEX lief. Der Betreiber fragte außerdem einen KI-Assistenten, wo gestohlene koreanische Daten verkauft werden könnten, und bat um Hilfe bei der Suche nach Telegram-Gruppen, in denen solche Informationen gehandelt wurden.
CrowdStrike schätzte mit mittlerer Sicherheit ein, dass der Betreiber wahrscheinlich chinesischsprachig und finanziell motiviert war. Grundlage dieser Einschätzung waren die Anweisungen auf Chinesisch und das verwendete Tool. Die Ermittler hatten weder eine namentlich bekannte Hackergruppe identifiziert noch festgestellt, ob derselbe Betreiber hinter den Angriffen in Japan und Südkorea steckte.
Die südkoreanische Finanzdienstleistungskommission teilte am 14. Oktober mit, dass 16 Finanzinstitute betroffen seien und etwa 100.000 Datensätze mit personenbezogenen Informationen offengelegt worden seien. Eine polizeiliche Untersuchung betraf mindestens sieben Finanzunternehmen und Informationen von 68.000 Menschen.
Die umfassenderen Zahlen der Aufsichtsbehörde umfassten Namen, Kontaktdaten, nationale Identifikationsnummern und E-Mail-Adressen. Sie erklärte, es gebe keine Hinweise auf offengelegte Kontopasswörter oder Kartennummern, die nicht autorisierte Transaktionen unmittelbar ermöglichen würden. Die Behörden untersuchten Zusammenhänge zwischen den Vorfällen und eine mögliche Rolle von KI.
Die Finanzdienstleistungskommission wies die Institute an, mutmaßlich bösartige Internetadressen zu sperren, dringende Sicherheitsupdates einzuspielen und kompromittierte Systeme vorübergehend vom Netz zu trennen. Damit sollte der Zugriff unterbrochen werden, während die Ermittler das Ausmaß der Eindringversuche klärten.
Von der öffentlichen Veröffentlichung zum Rückzug
Der Entwickler von ARTEX, der online unter dem Namen Autumn-27 auftritt, erklärte am 8. Oktober, die öffentlichen Aktualisierungen und die Wartung einzustellen und das Projekt künftig mit geschlossenem Quellcode weiterzuführen. Damit wurde der öffentliche Zugang zum zugrunde liegenden Code eingeschränkt, nachdem Bedenken wegen des Einsatzes bei Angriffen aufgekommen waren.
Der Entwickler bezeichnete ARTEX als Werkzeug für autorisierte Tests, verurteilte den Missbrauch und bestritt eine Beteiligung an den Angriffen. Bereits heruntergeladene Kopien, darunter von anderen Programmierern veränderte Versionen, kursierten weiterhin.
Die wichtigsten Entwicklungen erstreckten sich über mehrere Monate:
- Juli: ARTEX wurde öffentlich als Werkzeug zum Aufspüren von Sicherheitsschwachstellen veröffentlicht.
- 18. September bis 18. Oktober: GMO untersuchte die Angriffe und die im Zusammenhang mit den Ermittlungen in Japan erfolgten Offenlegungen.
- Ende September bis Anfang Oktober: CrowdStrike dokumentierte ARTEX-Aktivitäten gegen südkoreanische Finanzinstitute.
- 7. Oktober: S&J beschaffte ARTEX für Tests; CrowdStrike veröffentlichte seine Erkenntnisse zu Südkorea.
- 8. Oktober: Der ARTEX-Entwickler kündigte das Ende öffentlicher Aktualisierungen und den Wechsel zu geschlossenem Quellcode an.
- 14. Oktober: Südkoreas Finanzaufsicht meldete 16 betroffene Institute und etwa 100.000 offengelegte Datensätze.
- 19. Oktober: GMO veröffentlichte Erkenntnisse, die ARTEX mit Angriffen auf japanische Unternehmen in Verbindung brachten.
Das chinesische Cybersicherheitsunternehmen ThreatBook bezeichnete das ursprüngliche ARTEX als privates Projekt eines Mitarbeiters und räumte ein, dass der öffentlich verfügbare Version integrierte Sicherheitskontrollen fehlten. Das Unternehmen hat eine kommerzielle Plattform namens RedAgent.ai erörtert, die ARTEX Pro mit zusätzlichen Kontrollen einbindet.
Eine größere Angriffswelle verursacht konkrete Schäden
Die ARTEX-Ermittlungen in Japan finden vor dem Hintergrund eines deutlich umfassenderen Anstiegs von Cybervorfällen in Unternehmen statt. Bis Anfang Oktober 2026 waren mehr als 600 Vorfälle gemeldet worden und damit mehr als im gesamten Jahr 2025. Eine Umfrage der Teikoku Databank ergab, dass etwa jedes sechste befragte Unternehmen von einer Sicherheitsverletzung betroffen war. Bei Großunternehmen lag der Anteil bei mehr als 30 Prozent.
Mehrere Unternehmen haben den Verlust großer Mengen an Kundendaten bekannt gegeben. Yamato Transport bestätigte den Diebstahl von etwa 5,26 Millionen Kundendatensätzen aus seinem Angebot zur Zahlung bei Lieferung. Lawson meldete ein Datenleck, von dem mehr als zwei Millionen Konten betroffen waren. GMO Research & AI berichtete vom Diebstahl von 894.082 Datensätzen aus seiner Umfrageplattform infoQ sowie vom nicht autorisierten Tausch von Kundenprämienpunkten gegen Amazon-Geschenkkarten.
Keines dieser Unternehmen hat ARTEX öffentlich als das bei den Vorfällen eingesetzte Werkzeug benannt. Die umfassenderen Bekanntmachungen verdeutlichen das Ausmaß der Gefährdung von Kundendaten, während die Ermittler weiterhin einzelne Angriffe untersuchen.
Die Folgen gehen über gestohlene Datensätze hinaus. Ein Ransomware-Vorfall beim Cloud- und Rechenzentrumsanbieter IDC Frontier am 7. Oktober legte Dienste für 495 Unternehmen und Kommunen lahm. Der Tiefkühlkostvertrieb Nissui setzte Lieferungen an 1.200 Geschäftspartner aus, während die Websites der Präfektur Ibaraki und ihres Polizeipräsidiums offline gingen.
Angriffe auf Dienstleister können sich gleichzeitig auf zahlreiche Kunden auswirken. Ein Vorfall beim Anbieter von Katastropheninformationen Arcadia betraf fast 800 Einrichtungen, darunter mindestens 111 Kommunen. Zu den möglicherweise offengelegten Informationen gehörten Daten von etwa 11.000 Angehörigen der Polizei von Fukuoka und von jeweils mehr als 3.000 Personen bei den Polizeikräften der Präfekturen Tochigi und Gunma.
Für Einzelpersonen können ein Name, eine Telefonnummer und eine E-Mail-Adresse Kriminellen genügend Anhaltspunkte liefern, um überzeugende Nachrichten zu verfassen, in denen sie sich als Bank, Lieferdienst oder Arbeitgeber ausgeben. Kunden können diesem Risiko auch dann ausgesetzt sein, wenn ihre Zahlungsdaten sicher bleiben.
Warum kleine Schwachstellen schneller behoben werden müssen
JPCERT/CC, Japans Koordinierungsstelle für die Reaktion auf Sicherheitsvorfälle, bestätigte Hinweise darauf, dass Angreifer KI zum Suchen nach bekannten Schwachstellen und für Angriffe über Programmierschnittstellen einsetzen. Diese allgemein als APIs bezeichneten Schnittstellen ermöglichen es Softwaresystemen, Informationen auszutauschen und Aufgaben auszuführen.
Cyber Security Cloud registrierte innerhalb von etwa 40 Minuten mehr als 1.200 Zugriffsversuche von 326 Internetadressen. Das Unternehmen erklärte, bei diesen Aktivitäten könne es sich um Automatisierung durch KI-Agenten handeln. GMO berichtete außerdem, Angreifer hätten Hunderte Adressen im Wechsel genutzt, um die Sperrschwelle von Web Application Firewalls zu umgehen, die verdächtigen Datenverkehr zu Websites herausfiltern.
Kim Seung-joo, Professor an der Fakultät für Cybersicherheit der Korea University, erläuterte, wie schnellere Suchvorgänge vernachlässigte Systeme gefährden könnten:
Systeme, die bislang übersehen oder schlecht verwaltet wurden, könnten zunehmend gefährdet sein, da KI es Angreifern erleichtert, Sicherheitslücken aufzuspüren und auszunutzen.
Der Test von S&J veranschaulicht diese Gefahr an einer kontrollierten Website: Eine kleine Schwachstelle verschaffte einem automatisierten Agenten innerhalb von Sekunden einen Weg zu personenbezogenen Datensätzen. Für Unternehmen gehören die Überprüfung vernachlässigter Systeme, das Einspielen verfügbarer Sicherheitsupdates und die Überwachung des Zugriffs auf sensible Datenbanken zu den praktischen Gegenmaßnahmen.
Auch gemeinsam genutzte Dienste müssen berücksichtigt werden. Takahide Kiuchi, leitender Ökonom beim Nomura Research Institute, rief Unternehmen dazu auf, Schwachstellen zu ermitteln, bei denen der Ausfall eines externen Anbieters den Betrieb stören könnte, und Notfallpläne mit strengen Zugriffskontrollen für externe Partner vorzubereiten. Der Ausfall von Cloud-Diensten und die Datenlecks bei Katastropheninformationen zeigen, warum solche Pläne für Lieferungen, kommunale Websites und öffentliche Warnmeldungen wichtig sind.
Japan untersucht die Angreifer und die Rolle von KI
Japans Minister für Cybersicherheit, Toshiharu Furukawa, sagte, die Regierung tausche sich mit betroffenen Unternehmen aus und untersuche, ob KI böswillig eingesetzt worden sei. Kabinettssekretär Minoru Kihara erklärte, die Ermittler würden die Betreiber und den Ursprung der Angriffe untersuchen.
Kihara erläuterte den Ansatz der Regierung auf einer Pressekonferenz:
Wir werden die Hintermänner und den Ursprung der Angriffe untersuchen und dabei alle möglichen Szenarien berücksichtigen, einschließlich einer möglichen Beteiligung ausländischer Akteure.
Die Behörden müssen Aktivitäten über eine Infrastruktur im Ausland zurückverfolgen, während Unternehmen ihre Dienste wiederherstellen und feststellen, auf welche Datensätze zugegriffen wurde. Die von GMO mit den Strafverfolgungsbehörden geteilten Erkenntnisse liefern Informationen zu den Servern, die neben Unternehmensprotokollen und anderen technischen Aufzeichnungen für die Ermittlungen genutzt werden können.
Miwa empfiehlt Unternehmen, KI zur Verteidigung einzusetzen, so wie Angreifer sie zur Suche nach Schwachstellen nutzen. Die unmittelbaren Prioritäten sind konkret: vernachlässigte Zugangspunkte finden, den Zugriff auf personenbezogene Informationen beschränken und ungewöhnliche Aktivitäten in Datenbanken schnell genug erkennen, um einen Datendiebstahl zu unterbrechen.
Die wichtigsten Punkte
- Laut S&J sammelte ARTEX nach einer kurzen Anweisung auf Japanisch innerhalb von etwa 15 Sekunden fiktive personenbezogene Daten von einer Dummy-Website.
- GMO brachte sechs ausländische Server mit ARTEX mit Angriffen auf etwa 80 japanische Unternehmen in Verbindung; acht identifizierte Ziele meldeten Vorfälle.
- CrowdStrike fand ARTEX-Dateien und Aufzeichnungen von KI-Sitzungen, die mit Angriffen auf südkoreanische Finanzinstitute in Verbindung standen.
- Südkoreas Finanzaufsicht meldete rund 100.000 offengelegte Datensätze bei 16 Instituten, während die Behörden mögliche Zusammenhänge zwischen den Vorfällen untersuchten.
- Der ARTEX-Entwickler stellte am 8. Oktober öffentliche Aktualisierungen ein, doch heruntergeladene und veränderte Kopien kursierten weiterhin.
- Die japanischen Behörden untersuchen den böswilligen Einsatz von KI und eine mögliche Beteiligung ausländischer Akteure. Sicherheitsexperten drängen auf schnellere Überprüfungen kleiner Schwachstellen und eine genauere Überwachung sensibler Daten.