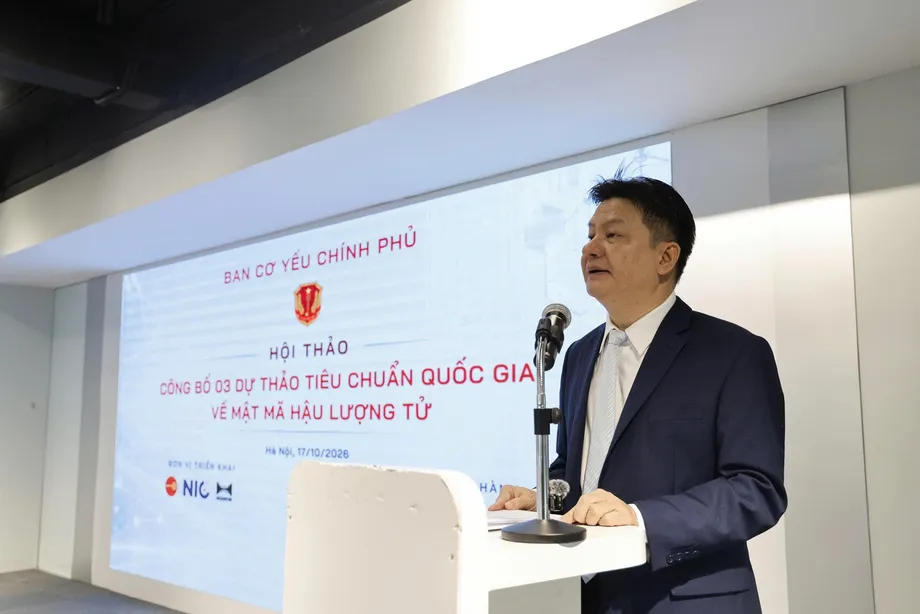
Drei Normenentwürfe markieren den Beginn einer Umstellung im Bereich der nationalen Sicherheit
Der Chiffrierausschuss der vietnamesischen Regierung hat drei Entwürfe für nationale Standards zur Post-Quanten-Kryptografie vorgestellt. Sie legen technische Grundlagen für einen Plan, bis 2035 alle für die nationale Sicherheit wichtigen Informationssysteme auf quantenresistente Verfahren umzustellen. Die am 17. Oktober 2026 in Hanoi vorgestellten Entwürfe betreffen den vietnamesischen digitalen Signaturalgorithmus HB-PQSign, das Kapselungsverfahren ML-KEM und den digitalen Signaturalgorithmus ML-DSA.
Inhalt
- Drei Normenentwürfe markieren den Beginn einer Umstellung im Bereich der nationalen Sicherheit
- Warum verschlüsselte Informationen schon heute gefährdet sind
- Was die drei Entwürfe standardisieren sollen
- Ein Zeitplan von 2027 bis 2035
- Wie hybrider Schutz den kontinuierlichen Betrieb sichern soll
- Vietnam will die Kontrolle über vier technische Ebenen
- Von mathematischen Entwürfen zu einsatzfähigen Produkten
- Fachkräftemangel könnte die Einführung verzögern
- Öffentliche Prüfung wird die endgültigen Standards prägen
- Die wichtigsten Punkte
Der Ausschuss hat die Spezifikationen und technischen Erläuterungen zur Prüfung durch Wissenschaftler, Kryptografieexperten und Technologieunternehmen in Vietnam und im Ausland freigegeben. Die Entwürfe betreffen zivile Kryptografie; das umfassendere Umstellungsprogramm zielt auf den Schutz kritischer nationaler Informationssysteme.
Generalmajor Ho Van Huong, stellvertretender Leiter des Chiffrierausschusses der Regierung, benannte eine Bedrohung, die rasche Vorbereitungen erforderlich macht: Angreifer können heute verschlüsselte Informationen sammeln und aufbewahren, bis leistungsfähigere Quantencomputer in der Lage sind, sie zu entschlüsseln. Besonders gefährdet sind Informationen, die viele Jahre geheim bleiben müssen.
Vietnam verbindet bei seiner Reaktion die Entwicklung eigener Algorithmen mit der Übernahme internationaler Standards, einer öffentlichen technischen Prüfung und einer schrittweisen Umstellung. Zunächst sollen bestehende Systeme auf Risiken untersucht werden. Ab 2028 soll Post-Quanten-Kryptografie schrittweise integriert werden; für 2030 ist ein Meilenstein bei der hybriden Umstellung vorgesehen.
Die praktische Herausforderung geht über die Wahl neuer mathematischer Verfahren hinaus. Behörden und Unternehmen benötigen Software, Ausrüstung, Testverfahren und geschulte Fachkräfte, die neue kryptografische Methoden unterstützen und zugleich den laufenden Betrieb sicherstellen. Der Zeitplan des Ausschusses verknüpft daher die Entwicklung von Standards mit ihrer Einführung, statt die Veröffentlichung eines Algorithmus als Abschluss der Arbeit zu betrachten.
Warum verschlüsselte Informationen schon heute gefährdet sind
Ho Van Huong warnte, ausreichend leistungsfähige Quantencomputer könnten weit verbreitete asymmetrische kryptografische Verfahren wie RSA und die Elliptische-Kurven-Kryptografie, bekannt als ECC, brechen. Diese Verfahren helfen digitalen Systemen, sichere Verbindungen herzustellen und Identitäten zu überprüfen, ohne zuvor über einen separaten Kanal ein Geheimnis austauschen zu müssen.
Quantencomputer nutzen andere Rechenverfahren als herkömmliche Computer. Der für Quantencomputer entwickelte Shor-Algorithmus bedroht die mathematischen Probleme, auf denen RSA und ECC beruhen. Die Post-Quanten-Kryptografie, kurz PQC, stützt sich auf andere mathematische Grundlagen, die Angriffen sowohl mit herkömmlichen als auch mit Quantencomputern standhalten sollen.
Die unmittelbare Sorge wird häufig als „heute sammeln, später entschlüsseln“ beschrieben. Ein Angreifer kann verschlüsselte Kommunikation speichern, ohne sie lesen zu können, und später versuchen, ihren Inhalt offenzulegen, sobald leistungsfähigere Werkzeuge verfügbar sind. Ein Dokument, das jahrzehntelang geheim bleiben muss, braucht daher einen Schutz, der über die Möglichkeiten heutiger Computer hinaus Bestand hat.
Generalleutnant Dang Vu Son, ein früherer Leiter des Chiffrierausschusses der Regierung, nannte langfristig gespeicherte Informationen, digitale Signaturen in der öffentlichen Verwaltung sowie Finanz- und Bankgeschäfte als Bereiche, die besondere Aufmerksamkeit erfordern. Vertraulichkeit und Signaturen erfüllen unterschiedliche Zwecke: Verschlüsselung schützt den Inhalt von Informationen, während eine digitale Signatur dazu beiträgt festzustellen, wer sie unterzeichnet hat und ob sie verändert wurden.
Was die drei Entwürfe standardisieren sollen
HB-PQSign ist ein digitales Signaturverfahren auf Basis von Hashfunktionen, mathematischen Werkzeugen, die Daten in einen digitalen Fingerabdruck umwandeln. Der Entwurf umfasst eine modifizierte Version eines in Vietnam entwickelten Algorithmus. Das Design greift gezielt auf das SPHINCS+-Rahmenwerk zurück, das mit dem internationalen Signaturstandard FIPS 205 verbunden ist, lässt vietnamesischen Forschern aber die Kontrolle über Parameter und Betriebsoptionen.
ML-KEM erfüllt eine andere Aufgabe. Ein Kapselungsverfahren hilft zwei Parteien, über ein öffentliches Netzwerk ein gemeinsames Geheimnis zu vereinbaren. Dieses Geheimnis kann anschließend zur Verschlüsselung ihrer Kommunikation dienen. Der vietnamesische Entwurf verweist auf ISO/IEC 18033-2:2006/Amd.2:2026.
ML-DSA ist ein digitaler Signaturalgorithmus, der auf mathematischen Strukturen namens Gittern beruht. Sein Entwurf baut auf FIPS 204 auf. Vereinfacht gesagt, gründet Gitterkryptografie ihre Sicherheit auf mathematische Probleme mit strukturierten Punktmengen, die für Angreifer schwer zu lösen sein sollen.
Die drei Entwürfe betreffen somit sowohl das Vertrauen in signierte Informationen als auch die Vereinbarung von Geheimnissen, die zur Absicherung der Kommunikation dienen. Ihre Bezüge zu internationalen Standards geben vietnamesischen Entwicklern zudem gemeinsame technische Grundlagen für Systeme, die mit andernorts entwickelten Produkten und Diensten zusammenarbeiten können.
Ein Zeitplan von 2027 bis 2035
Das Programm des Ausschusses folgt zwei Regierungsprogrammen: der Entwicklung eines quantenresistenten Kryptografiesystems für den Zeitraum 2026 bis 2035 und der Förderung einer breiteren Beteiligung an Forschung und Anwendungsentwicklung im Bereich der zivilen Kryptografie von 2026 bis 2030 mit einem Ausblick bis 2035. Die Programme gehen auf die Beschlüsse des Premierministers 125/QD-TTg beziehungsweise 1226/QD-TTg zurück.
Die Politik ist Teil der Umsetzung der Politbüro-Resolution 56-NQ/TW zur Entwicklung des vietnamesischen Kryptografiesektors sowie der Resolution 57-NQ/TW zu Wissenschaft, Technologie, Innovation und digitaler Transformation. Die Umstellung beginnt mit einer Prüfung bestehender kryptografischer Systeme und ihrer möglichen Risiken.
- Bis 2027: Verabschiedung des vollständigen Satzes nationaler technischer Standards für PQC-Algorithmen, Produkte und Sicherheitsausrüstung.
- Ab 2028: schrittweise Kombination bestehender kryptografischer Technologien mit PQC.
- Bis 2030: Abschluss der geplanten hybriden Integration von PQC in Informationssysteme, die für die nationale Sicherheit wichtig sind.
- Bis 2033: Verabschiedung weiterer nationaler Standards zu PQC und Quanten-Schlüsselverteilung.
- Bis 2035: Abschluss der Umstellung auf quantenresistente Kryptografie in 100 Prozent der Informationssysteme, die für die nationale Sicherheit wichtig sind.
Der Meilenstein für 2030 betrifft die hybride Phase, in der etablierte und neuere Verfahren parallel eingesetzt werden. Das Ziel für 2035 umfasst den Abschluss der umfassenderen Umstellung aller ausgewiesenen kritischen Systeme. Gemeint sind Informationssysteme, die für die nationale Sicherheit wichtig sind, nicht jedes Gerät und jeder Onlinedienst in Vietnam.
Wie hybrider Schutz den kontinuierlichen Betrieb sichern soll
Ho Van Huong sagte, die Umstellung müsse den kontinuierlichen Betrieb gewährleisten und Änderungen zwischen den Organisationen koordinieren. Der stellvertretende Leiter des Chiffrierausschusses der Regierung beschrieb den Ansatz so:
Vietnams Umstellung auf quantenresistente Kryptografie muss umsichtig, koordiniert und unterbrechungsfrei erfolgen.
Die Forschung des Ausschusses umfasst Hybrid ML-KEM, das ML-KEM mit einem etablierten Verfahren wie ECC oder RSA kombiniert. Bei sachgemäßer Umsetzung soll dieser Ansatz den Schutz gewährleisten, solange eine der Komponenten sicher bleibt, und es den beiden Verfahren ermöglichen, sich während der Umstellung gegenseitig zu ergänzen.
Die technische Umsetzung ist ebenso wichtig wie die Auswahl der Algorithmen. Die Schwachstelle KyberSlash aus dem Jahr 2024, die in der technischen Diskussion über die Umstellung angeführt wird, verdeutlicht die Risiken bei der Implementierung. Sowohl die Sicherheitsannahmen eines Algorithmus als auch das Verhalten der Software, die ihn ausführt, müssen überprüft werden.
PQC soll die Haupttechnologie für eine breite Einführung sein. Die Quanten-Schlüsselverteilung, kurz QKD, soll gezielt in bestimmten kritischen Kommunikationsnetzen eingesetzt werden. PQC nutzt kryptografische Algorithmen, die auf herkömmlicher Computertechnik laufen können. QKD verwendet quantenphysikalische Prozesse zur Schlüsselverteilung und erfordert eine spezielle Kommunikationsinfrastruktur.
Vietnam will die Kontrolle über vier technische Ebenen
Nguyen Quoc Toan, Direktor des Instituts für Kryptografische Wissenschaft und Technologie, sagte, die nationale Leistungsfähigkeit hänge davon ab, vier miteinander verbundene Ebenen zu beherrschen: den Entwurf von Algorithmen und Sicherheitsbeweise, die Kryptoanalyse, sichere Implementierung und Hardwareproduktion sowie Standardisierung und Prüfung.
Jede Ebene beantwortet eine andere Frage. Entwickler erläutern, warum ein Algorithmus Angriffen standhalten sollte. Kryptoanalysten suchen aktiv nach Möglichkeiten, ihn zu brechen. Ingenieure setzen den Entwurf in Software und Hardware um, die Geheimnisse während des Betriebs schützen. Prüfungen und Standards legen gemeinsame Anforderungen für die Bewertung der daraus entstehenden Produkte fest.
Nach Angaben des Ausschusses umfasst die Arbeit HB-PQSign, Hybrid ML-KEM, Sicherheitsanalysen im Quanten-Random-Oracle-Modell sowie die Entwicklung und Kontrolle kryptografischer Parametersätze. Parameter sind Einstellungen, die Eigenschaften wie das Sicherheitsniveau, den Rechenaufwand und die Größe von Schlüsseln oder Signaturen bestimmen.
Das Quanten-Random-Oracle-Modell, abgekürzt QROM, ist ein mathematischer Rahmen zur Analyse kryptografischer Sicherheit, bei dem ein Angreifer Quantenabfragen an eine idealisierte Hashfunktion stellen kann. Die beschriebene Forschung umfasst Verfahren wie Fiat-Shamir mit Abbruch und Fujisaki-Okamoto sowie die Methoden Compressed Oracle und Measure-and-Reprogram.
Vietnam will die Fähigkeit aufbauen, kryptografische Systeme im eigenen Land zu prüfen, anzupassen und zu warten. Toan zufolge hängt diese Fähigkeit mit der Kontrolle über sensible Informationen und einer geringeren Abhängigkeit von technischen Entscheidungen im Ausland zusammen.
Von mathematischen Entwürfen zu einsatzfähigen Produkten
Die Entwicklungsarbeit an HB-PQSign umfasst eine Referenzimplementierung, Testvektoren und Schutzmaßnahmen gegen Angriffe durch unbeabsichtigte Informationslecks. Eine Referenzimplementierung stellt ein funktionsfähiges Modell des Algorithmus bereit. Testvektoren enthalten bekannte Eingaben und erwartete Ausgaben, mit denen Entwickler prüfen können, ob ihre eigene Software korrekt funktioniert.
Mögliche Anwendungen sind digitale Signaturen in der Regierungsarbeit und zentrale Signatursysteme mit Hardware-Sicherheitsmodulen, kurz HSMs. Diese speziellen Geräte schützen kryptografische Schlüssel und führen sensible Vorgänge aus, ohne die Schlüssel gewöhnlicher Software zugänglich zu machen.
Bei der Sicherheit der Implementierung müssen Seitenkanalangriffe berücksichtigt werden, bei denen Angreifer Hinweise wie Laufzeit oder Stromverbrauch auswerten, ebenso wie Fehlerangriffe, bei denen der Betrieb eines Geräts gezielt gestört wird. Diese Risiken erklären, warum sichere Hardware und unabhängige Bewertungen Teil des vorgeschlagenen Kompetenzrahmens sind.
Nguyen Quoc Han, ein Vertreter der MK Group, sagte, das Unternehmen arbeite mit dem Institut für Kryptografische Wissenschaft und Technologie daran, Post-Quanten-Algorithmen in sein Betriebssystem MK Lotus zu integrieren. Die Arbeit zielt auf Produkte für Bereiche wie Finanztransaktionen, elektronische Verträge, elektronische Identität und öffentliche Onlinedienste.
Größere Schlüssel und Signaturen können Netzwerke, Speicher und Geräte mit begrenzten Ressourcen zusätzlich belasten. Die Public-Key-Infrastruktur, kurz PKI, also das System aus Zertifikaten und vertrauenswürdigen Stellen zur Überprüfung digitaler Identitäten, muss diese Änderungen berücksichtigen. Tests vor der Einführung müssen daher neben der Sicherheit auch Verarbeitungsgeschwindigkeit, Kompatibilität und Ressourcenverbrauch untersuchen.
Fachkräftemangel könnte die Einführung verzögern
Nguyen Quoc Toan nannte vier zentrale Herausforderungen: hohe wissenschaftliche Anforderungen, die Notwendigkeit kryptografischer Agilität, die Lücke zwischen Theorie und Einführung sowie den Mangel an hochqualifizierten Fachkräften. Kryptografische Agilität bedeutet, Algorithmen austauschen oder ihre Einstellungen ändern zu können, wenn neue Schwachstellen entdeckt werden, ohne einen ganzen Dienst neu aufbauen zu müssen.
Diese Flexibilität muss sich auf Software, Geräte und Kommunikationsprotokolle erstrecken. Eine Änderung durch eine Organisation kann die Systeme beeinflussen, mit denen sie verbunden ist. Daher sind koordinierte Tests nötig, damit öffentliche Dienste und Geschäftsvorgänge ohne Unterbrechung weiterlaufen können.
Toan schlug vor, zentrale Expertengruppen für die vier Kompetenzebenen zu bilden, die Ausbildung von Doktoranden mit nationalen Kryptografieprojekten zu verknüpfen und junge Forscher an führende internationale Zentren zu entsenden. Außerdem sprach er sich für Personalgewinnung, Bezahlung und Arbeitsbedingungen aus, die geeignet sind, Fachkräfte zu gewinnen und zu halten.
Dang Vu Son sagte, qualifizierte Kryptografen seien entscheidend, um die Entwürfe in praktische Systeme zu überführen. Er forderte eine Abstimmung zwischen Aufsichtsbehörden, Forschungsinstituten, Universitäten und Unternehmen. Die Ausbildung eines unabhängigen Algorithmusentwicklers dauere Jahre, während der Wettbewerb um solche Fachkräfte durch Privatunternehmen und ausländische Arbeitgeber bereits stark sei.
Öffentliche Prüfung wird die endgültigen Standards prägen
Der Chiffrierausschuss der Regierung hat technische Unterlagen über die Portale des Ausschusses, des Verteidigungsministeriums und der Nationalen Kommission für Normen, Metrologie und Qualität veröffentlicht. Zudem richtete er eine eigene Website ein, über die Wissenschaftler, Fachleute und Technologieunternehmen Rückmeldungen geben können. In den Angaben zum Workshop wurde keine Frist für die Stellungnahmen genannt.
Tran Duy Lai und Tran Van Truong, beide frühere Direktoren des Instituts für Kryptografische Wissenschaft und Technologie, schlugen vor, ausführliche technische Erläuterungen breiter zu veröffentlichen, gezielte Fachgespräche zu führen und englische Fassungen bereitzustellen. So könnten internationale Kryptoanalysten die Entwürfe leichter prüfen und detaillierte Bewertungen beitragen.
Vo Xuan Hoai, stellvertretender Direktor des Nationalen Innovationszentrums, sagte, die Standards würden eine technische Grundlage für die Bewertung, Auswahl, Prüfung und Einführung von Sicherheitslösungen schaffen, die für Vietnam geeignet sind. Er forderte eine koordinierte Arbeit an Standards und Umstellungsplänen, an Forschung und Erprobung sowie an der Vernetzung von Forschungseinrichtungen, Universitäten und Unternehmen.
Das Zentrum plant, mit dem Ausschuss und dem Institut zusammenzuarbeiten, um den praktischen Bedarf mit Forschungskapazitäten und internationalen Expertennetzwerken zu verbinden. Der nächste formelle Meilenstein ist das für 2027 vorgesehene Paket nationaler Standards. Ab 2028 soll die schrittweise hybride Einführung folgen. Öffentliche Prüfung, Produkttests und die Ausbildung von Fachkräften müssen die drei Entwürfe nun in Werkzeuge überführen, die Organisationen zuverlässig einsetzen können.
Die wichtigsten Punkte
- Vietnam stellte am 17. Oktober 2026 in Hanoi Entwürfe für Standards zu HB-PQSign, ML-KEM und ML-DSA vor.
- Die Entwürfe stehen für die technische Prüfung durch Fachleute im In- und Ausland offen.
- Die nationalen Standards sollen bis 2027 vorliegen. Die schrittweise hybride Einführung beginnt 2028; für 2030 ist ein Meilenstein bei kritischen Systemen vorgesehen.
- Die Regierung will bis 2035 alle Informationssysteme, die für die nationale Sicherheit wichtig sind, auf quantenresistente Kryptografie umstellen.
- PQC soll breit eingesetzt werden; QKD ist für den gezielten Einsatz in kritischen Kommunikationsnetzen vorgesehen.
- Sichere Implementierung, Produktkompatibilität und die Ausbildung von Fachkräften sind zentrale Herausforderungen.