Warnmeldungen auf Smartphones und Verschlüsselungs-Upgrades zielen auf zwei unterschiedliche Bedrohungen
Singapur entwickelt ein KI-Modell zur Erkennung von Betrugsversuchen auf Android-Smartphones und plant zugleich einen längeren Übergang zu Verschlüsselungsverfahren, die künftigen Quantencomputern standhalten sollen. Die am 14. Oktober 2026 bei der Singapore International Cyber Week angekündigten Maßnahmen verbinden den sofortigen Schutz vor Manipulation mit der Vorbereitung auf eine Bedrohung, die möglicherweise erst in einigen Jahren entsteht.
Inhalt
- Warnmeldungen auf Smartphones und Verschlüsselungs-Upgrades zielen auf zwei unterschiedliche Bedrohungen
- Wie das Smartphone-Modell entscheidet, wann es warnt
- Private Chats auf dem Gerät belassen
- Lokale Täuschungsversuche bleiben trotz sinkender Verluste kostspielig
- Warum Singapur vernetzte Schutzmaßnahmen will
- Fairwind soll Schwachstellen in essenziellen Systemen finden
- Quantenrisiken erfordern Vorbereitung vor dem Durchbruch
- Für kritische Infrastruktur gilt das Zieljahr 2031
- Starthilfe-Zuschuss bringt die Migration in die praktische Erprobung
- Die wichtigsten Punkte
Die Government Technology Agency of Singapore (GovTech) arbeitet mit Google DeepMind an einem Modell, das Unterhaltungen direkt auf dem Gerät des Nutzers analysiert und vor möglichen Betrugsversuchen warnt, ohne private Nachrichten an externe Server zu senden. Unabhängig davon sollen Betreiber kritischer Informationsinfrastrukturen ihre Migration zu quantensicherer Technologie bis 2031 abschließen. Weitere Leitlinien sollen anderen Organisationen dabei helfen, auf das Jahr 2035 hinzuarbeiten.
Das Ausmaß des Betrugs macht das Smartphone-Projekt dringlich. Laut der Ankündigung zur Betrugserkennung von Google DeepMind entfallen mehr als die Hälfte der in Singapur gemeldeten Straftaten auf Betrugsversuche. Seit 2019 beliefen sich die Verluste auf mehr als 4 Milliarden Singapur-Dollar. Bei bis zu 80 Prozent der Verluste kommt Social Engineering zum Einsatz: Kriminelle bringen Menschen in überzeugend geführten Gesprächen dazu, Geld oder sensible Informationen herauszugeben.
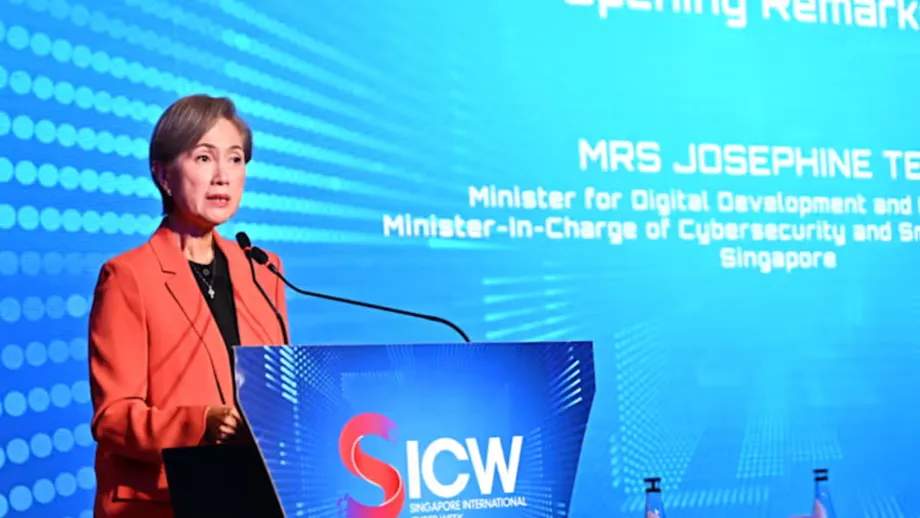
Josephine Teo, Ministerin für digitale Entwicklung und Information sowie zuständig für Cybersicherheit und die Smart Nation Group, sagte, eine frühzeitige Erkennung könne Nutzer schützen, ohne die Privatsphäre ihrer Gespräche zu beeinträchtigen.
„Wenn unsere Geräte Anzeichen von Manipulation früh erkennen, können wir potenzielle Opfer vor finanziellen Verlusten oder dem Verlust von Zugangsdaten bewahren und zugleich ihre persönlichen Nachrichten auf den Geräten belassen“, sagte sie.
Die Ankündigungen richten sich gegen unterschiedliche Schwachstellen. Das Betrugsmodell soll Täuschungsversuche erkennen, während ein Gespräch stattfindet. Das Quantenprogramm soll anfällige kryptografische Verfahren ersetzen, bevor leistungsfähige Quantencomputer sie gefährden können.
Wie das Smartphone-Modell entscheidet, wann es warnt
Google DeepMind zufolge nutzt das System sein leichtgewichtiges Gemma-Modell, das darauf angepasst wurde, in Singapur verbreitete betrügerische Gespräche zu erkennen. Statt sich nur auf verdächtige Links oder bekannte schädliche Websites zu stützen, sucht es nach Gesprächsmustern, die auf Manipulation hindeuten.
Das System arbeitet in zwei Schritten. Zunächst prüft ein kleiner Klassifikator eingehende Nachrichten mit geringem Energieverbrauch auf mögliche Bedrohungen. Markiert er einen Austausch, wertet das angepasste Gemma-Modell einen größeren Ausschnitt des Gesprächs aus und entscheidet, ob die Warnung gerechtfertigt ist oder der erste Verdacht unbegründet war.
Diese Aufteilung ist wichtig, weil Smartphones nur über begrenzte Akkuleistung und Rechenkapazität verfügen. Ein Klassifikator ist ein Modell, das Informationen Kategorien zuordnet. Wird für die erste Prüfung ein kleineres Modell verwendet, muss die aufwendigere Kontextanalyse nicht bei jeder Nachricht ausgeführt werden.
Erkennt das System eine Manipulation, zeigt es auf dem Gerät eine Warnung an, die den Nutzer auffordert, vor der Weitergabe sensibler Informationen oder einer Geldüberweisung innezuhalten. Die beschriebene Funktion soll eine potenziell schädliche Entscheidung unterbrechen. Sie blockiert jedoch nicht automatisch eine Zahlung und garantiert auch nicht, dass ein Gespräch sicher ist.
Das geplante Modell soll Textnachrichten in Apps wie WhatsApp und Telegram analysieren. Google hat weder einen Veröffentlichungstermin noch Installationshinweise oder eine mögliche standardmäßige Integration in Android bekannt gegeben. Auch Angaben zur Erkennungsgenauigkeit, zu Fehlalarmen oder zum Akkuverbrauch fehlen in der Ankündigung. Diese praktischen Fragen bleiben damit offen.
Private Chats auf dem Gerät belassen
Der Datenschutzansatz beruht darauf, wo die Analyse stattfindet. Bei herkömmlichen Erkennungsmethoden können Nachrichten zur Prüfung an einen externen Server gesendet werden. Hier verarbeitet das Modell die Gesprächsdaten lokal, sodass der private Austausch das Smartphone zur Betrugsprüfung nicht verlassen muss.
Das ist für Messaging-Dienste relevant, deren Verschlüsselung nur den Gesprächsteilnehmern das Lesen einer Unterhaltung ermöglicht. Statt eine Plattform zu verpflichten, solche Nachrichten auf ihren Servern zu prüfen, soll der Schutz dort greifen, wo der Nutzer sie ohnehin lesen kann: auf dem Gerät.
Google DeepMind zufolge ist für den Zugriff auf Gespräche die Zustimmung des Nutzers erforderlich. Weder Google noch die Regierung Singapurs könnten durch den Einsatz des Modells auf die Unterhaltungen der Nutzer zugreifen. Dabei handelt es sich um Aussagen zum geplanten Design, nicht um die Ankündigung, dass die Funktion bereits allen zur Verfügung steht.
Mark Chen, Leiter des Bereichs Vertrauen und Sicherheit bei GovTech, bezeichnete die Zusammenarbeit als Versuch, gezielte Betrugsversuche zu erkennen, ohne die Privatsphäre aufzugeben.
Betrugsbekämpfung darf nicht bedeuten, die persönliche Privatsphäre zu opfern. Gemeinsam mit Google DeepMind bringen wir fortschrittlichen KI-Schutz direkt auf die Geräte der Bürger. So können wir hochgradig gezielte, lokale Betrugsversuche in Echtzeit erkennen und persönliche Kommunikation vollständig privat halten.
Google DeepMind unterscheidet außerdem zwischen dem Training und dem Einsatz des Modells. Das Training fand in der von GovTech verwalteten Google-Cloud-Platform-Umgebung statt, wobei die Daten abgeschottet blieben. Nach Angaben des Unternehmens wurden beim Training weder private noch personenbezogene Daten verwendet. Stattdessen kamen anonymisierte Datensätze zum Einsatz, die auf Betrugsmeldungen und nachrichtendienstlichen Erkenntnissen beruhten.
Lokale Täuschungsversuche bleiben trotz sinkender Verluste kostspielig
Zum Training des Modells gehören Fälle, in denen sich Betrüger als öffentliche Einrichtungen, Banken oder lokale Persönlichkeiten ausgeben, sowie regionale Betrugsmaschen. Google DeepMind zufolge tun sich allgemeine Modelle mit solchen lokalen Täuschungsformen schwer. Eine Anpassung sei deshalb nötig, um gewöhnliche soziale Gespräche von dem Versuch zu unterscheiden, Menschen zur Herausgabe von Geld oder Zugangsdaten zu drängen.
Getestet wurde das Modell mit synthetischen Dialogen und lokalen Sprachdatensammlungen, darunter Gespräche, die lokale Sprachmuster abbilden sollten. Google zufolge wird das Training fortgesetzt, wenn sich die Methoden der Betrüger ändern. So soll das Modell relevant bleiben, wenn Kriminelle ihre Gesprächsskripte anpassen, statt sich dauerhaft auf eine feste Liste bekannter Vorgehensweisen zu verlassen.
Teo veranschaulichte die Gefahr anhand eines lokalen Geschäftsmanns, der fast 5 Millionen Singapur-Dollar überwies, nachdem er an einer fingierten virtuellen Besprechung teilgenommen hatte. Dort schienen Premierminister Lawrence Wong und weitere hochrangige Regierungsvertreter anwesend zu sein. Teos Darstellung zufolge nutzten die Kriminellen Deepfake-Technologie, um die Besprechung glaubwürdig wirken zu lassen, und stellten die Zahlung als Unterstützung für eine bedeutende globale Sache dar.
Ein Deepfake ist eine synthetische Audio- oder Videoaufnahme, die eine reale Person imitiert. Der Fall zeigt, weshalb Vertrautheit allein kein verlässlicher Hinweis auf Vertrauenswürdigkeit ist. Er belegt jedoch nicht, dass das geplante Modell zur Textanalyse eine gefälschte Videokonferenz erkennen würde.
Nach Polizeistatistiken beliefen sich die Betrugsverluste in den ersten sechs Monaten des Jahres 2026 auf 410,6 Millionen Singapur-Dollar bei 16.821 Fällen. Die Zahl der Fälle sank gegenüber dem Vorjahreszeitraum um 14,4 Prozent, die Verluste gingen um 17,9 Prozent zurück. Pro gemeldetem Fall entstanden dennoch im Durchschnitt rund 24.410 Singapur-Dollar Verlust. Dieser Wert ergibt sich aus der Division von 410,6 Millionen durch 16.821. Er sagt nichts darüber aus, wie sich die Verluste verteilten, verdeutlicht aber die finanzielle Dimension des weiterhin bestehenden Problems.
Warum Singapur vernetzte Schutzmaßnahmen will
Das Smartphone-Modell ist Teil einer umfassenderen Reaktion. Teo beschrieb einen typischen Ablauf, der in sozialen Medien beginnen, zu einem Messaging-Dienst wechseln, sich über einen Telefonanruf fortsetzen und mit einer Überweisung über ein Finanzinstitut enden kann. Jede Organisation sieht möglicherweise ein Warnsignal, ohne den gesamten Ablauf zu kennen.
Teo sagte, eine bessere Erkennung innerhalb einzelner Organisationen reiche nicht aus, wenn diese Schutzmaßnahmen nicht auch anderswo Aktionen auslösen könnten.
Es reicht daher nicht, jede Organisation besser darin zu machen, Betrug zu verhindern. Wir müssen unsere Schutzmaßnahmen auch vernetzen, damit ein einzelnes Signal, das an einer Stelle des Ökosystems erkannt wird, anderswo Maßnahmen auslösen kann.
Singapur setzt bereits KI ein, um Bedrohungen außerhalb privater Gespräche zu untersuchen. Das Scam Analytics and Tactical Intervention System (SATIS) von GovTech und der Singapore Police Force scannt und bewertet täglich mehr als 600.000 Websites und verarbeitet jede davon innerhalb von Sekunden. Es stört monatlich den Betrieb von rund 20.000 schädlichen Websites und wurde auf verdächtige Mobilfunknummern und Online-Plattformen ausgeweitet.
Die beiden Systeme verfolgen unterschiedliche Ziele. SATIS richtet sich gegen die von Betrügern genutzte Infrastruktur; das Smartphone-Modell sucht nach Anzeichen für Manipulation innerhalb eines Gesprächs. Zusammen verdeutlichen sie den Unterschied zwischen dem Entfernen eines schädlichen Ziels und einer Warnung, bevor jemand einer überzeugenden Nachricht folgt. Ein konkreter Mechanismus, der die neuen Smartphone-Warnungen mit anderen Organisationen verbindet, wurde nicht angekündigt.
Die Zusammenarbeit reicht über Singapur hinaus. Ein von Singapur angeregter ASEAN-Leitfaden zu Betrugsbekämpfung und bewährten Verfahren wurde Anfang 2026 von den Mitgliedstaaten gebilligt. Teos übergeordnete Aussage lautete, dass weder einzelne Regierungen noch einzelne Länder Bedrohungen vollständig bekämpfen können, die sich über Dienste und Grenzen hinweg ausbreiten.
Fairwind soll Schwachstellen in essenziellen Systemen finden
Google kündigte am 14. Oktober außerdem an, dass Singapur an seinem Fairwind-Programm teilnehmen wird. Die Regierung erhält dadurch Zugang zu fortschrittlichen KI-Werkzeugen für Cybersicherheit, mit denen Schwachstellen gefunden, überprüft und behoben werden sollen.
Google zufolge können diese Werkzeuge Arbeiten, die sonst Wochen dauern, auf wenige Minuten verkürzen. Ziel sei es, Schwachstellen zu schließen, bevor Angreifer sie ausnutzen, und so das Risiko von Störungen essenzieller Systeme und Dienste zu verringern.
Fairwind und das Betrugserkennungsmodell lösen unterschiedliche Probleme. Bei Fairwind geht es um Schwachstellen in Software und Systemen. Das Smartphone-Modell soll Versuche erkennen, Menschen durch Gespräche zu täuschen, auch wenn die Messaging-Software selbst wie vorgesehen funktioniert.
Für die behauptete Zeitersparnis wurden keine detaillierten Ergebnisse aus den Systemen Singapurs vorgelegt. Sie beschreibt die geplante Leistungsfähigkeit des Programms und keine gemessene Verbesserung im gesamten Regierungsbetrieb. Beide Initiativen stehen dennoch für dieselbe politische Entscheidung: KI zur Verteidigung einzusetzen, statt wegen des möglichen Missbrauchs durch Kriminelle darauf zu verzichten.
Quantenrisiken erfordern Vorbereitung vor dem Durchbruch
Bei den Quantenmaßnahmen geht es um Kryptografie, also um mathematische Verfahren, die Informationen schützen und dabei helfen, die Vertrauenswürdigkeit digitaler Kommunikation und Transaktionen sicherzustellen. Ein ausreichend leistungsfähiger Quantencomputer könnte einige der derzeit verwendeten Verfahren zum Schutz von Finanztransaktionen, sensibler Kommunikation und digitalen Systemen brechen.
Quantencomputer nutzen Prinzipien der Quantenphysik, um Berechnungen anders als herkömmliche Computer durchzuführen. Das Sicherheitsrisiko besteht nicht darin, dass bereits jede Art von Verschlüsselung unsicher geworden ist. Vielmehr könnten einige weit verbreitete Verfahren angreifbar werden, sobald Quantencomputer die nötige Leistungsfähigkeit erreichen.
Teo sagte, der Zeitpunkt sei ungewiss, und erläuterte zugleich, weshalb Organisationen sich bereits jetzt vorbereiten sollten.
„Wir wissen nicht, wann das geschehen wird. Aber wir wissen, dass wir uns darauf vorbereiten müssen. Böswillige Akteure sind bereits motiviert, sensible verschlüsselte Daten zu stehlen und aufzubewahren, bis Quantencomputer sie künftig entschlüsseln können“, sagte sie.
Dadurch entsteht schon heute ein Risiko für Informationen, die noch viele Jahre vertraulich bleiben müssen. Ein Angreifer könnte verschlüsselte Daten jetzt sammeln und aufbewahren, bis künftige Technologien eine Entschlüsselung ermöglichen. Neben der aktuellen Stärke des Schutzes ist daher auch entscheidend, wie lange ein Geheimnis vertraulich bleiben muss.
Bei großen Organisationen kann die Migration mehrere Jahre dauern. Sie müssen Risiken bewerten, Daten und Systeme priorisieren, anfällige Verschlüsselungsverfahren ermitteln, sich mit Zulieferern abstimmen, Alternativen testen und Änderungen schrittweise umsetzen. Wer auf einen bestätigten Durchbruch bei Quantencomputern wartet, könnte zu wenig Zeit haben, um diese Arbeiten abzuschließen.
Für kritische Infrastruktur gilt das Zieljahr 2031
Die Cyber Security Agency of Singapore (CSA) veröffentlichte im Juni Leitlinien mit Meilensteinen für die Migration von Betreibern kritischer Informationsinfrastrukturen. Dazu gehören Computersysteme, die essenzielle Dienste unterstützen. Ihre Betreiber sollen den Übergang bis 2031 abschließen.
Zu den genannten Sektoren gehören Energieversorgung, Wasser, Banken und Finanzen, Gesundheitswesen, Verkehr, Informations- und Kommunikationstechnologie, Medien, Sicherheits- und Notfalldienste sowie die Regierung. Ein Ausfall dieser Systeme könnte Dienste weit über die jeweils betreibende Organisation hinaus beeinträchtigen, weshalb sie bei der Migration Vorrang haben.
Singapur plant außerdem Leitlinien, die anderen Organisationen dabei helfen sollen, bis 2035 auf eine Migration hinzuarbeiten. Teo nannte als Beispiele Organisationen, die Informationen verwahren, die noch viele Jahre vertraulich bleiben müssen, sowie Anbieter kritischer Dienste wie Kommunikation und digitale Transaktionen.
Die beiden Zieltermine sind nicht als gleichartige Anforderungen zu verstehen. Die Erwartung, die Migration bis 2031 abzuschließen, gilt gemäß den CSA-Leitlinien für Betreiber kritischer Infrastrukturen. Das Jahr 2035 ist das übergeordnete Migrationsziel für andere Organisationen im Rahmen geplanter Leitlinien. Keines der beiden Daten ist eine Prognose dazu, wann Quantencomputer bestehende kryptografische Verfahren brechen werden.
Starthilfe-Zuschuss bringt die Migration in die praktische Erprobung
Ein neuer Zuschuss für den Einstieg in die Quantensicherheit soll Organisationen für einen begrenzten Zeitraum finanziell unterstützen und ihnen den Übergang von der Planung zur Umsetzung erleichtern. Er soll praktische Schwierigkeiten sichtbar machen, Lösungen in realen Betriebsumgebungen testen und Erfahrungen sammeln, bevor die Technologien breiter eingeführt werden.
Der Zuschuss steht allen Organisationen offen, wobei Betreiber kritischer Informationsinfrastrukturen Vorrang haben. Geförderte Pilotprojekte können bis zu sechs Monate dauern und intern oder gemeinsam mit Lösungsanbietern durchgeführt werden. Das Programm soll vom 1. November bis zum 31. Oktober 2027 laufen; das Anfangsjahr wird in den Angaben zum Zuschuss nicht ausdrücklich genannt.
Zu den vorrangigen Projekten gehören die Migration einer vollständigen Anwendung oder eines ganzen Systems sowie die Erfassung der eingesetzten kryptografischen Verfahren. Bei einer solchen Bestandsaufnahme wird ermittelt, wo kryptografische Verfahren zum Einsatz kommen. So kann eine Organisation feststellen, was ersetzt werden muss und welche Zulieferer oder Systeme betroffen sind.
Der angekündigte Zeitplan lautet:
- Juni 2026: Die CSA veröffentlichte Leitlinien mit Meilensteinen für die Migration von Betreibern kritischer Informationsinfrastrukturen.
- 14. Oktober 2026: Bei der Singapore International Cyber Week wurden das Smartphone-Modell zur Betrugserkennung, umfassendere Pläne zur Quantenmigration und die Cybersicherheitskooperation mit Google angekündigt.
- 1. November: Geplanter Start des Förderprogramms für Quantensicherheit.
- 31. Oktober 2027: Geplantes Ende des Förderprogramms; einzelne geförderte Pilotprojekte können bis zu sechs Monate dauern.
- 2031: Geplanter Abschluss der Migration durch Betreiber kritischer Informationsinfrastrukturen.
- 2035: Übergeordnetes Migrationsziel für andere Organisationen im Rahmen geplanter Leitlinien.
In der Ankündigung werden keine Förderbeträge genannt. Auch für das Android-Modell gibt es noch keinen Veröffentlichungstermin. Als nächste Schritte stehen zunächst weitere Informationen zur Installation und Nutzung des Betrugsschutzes an. Parallel sollen praktische Pilotprojekte Organisationen auf den Übergang zu neuen Verschlüsselungsverfahren vorbereiten.
Die wichtigsten Punkte
- GovTech und Google DeepMind entwickeln ein Modell zur Betrugserkennung für Android, das Gespräche lokal analysiert und Nutzer vor Manipulation warnt.
- Das Modell soll die Zustimmung der Nutzer voraussetzen und private Gespräche auf dem Gerät belassen.
- Singapur verzeichnete im ersten Halbjahr 2026 bei 16.821 Betrugsfällen Verluste von 410,6 Millionen Singapur-Dollar, obwohl die Werte gegenüber dem Vorjahr zurückgingen.
- Googles Fairwind-Programm verschafft Singapur Zugang zu KI-Werkzeugen, mit denen Schwachstellen in der Cybersicherheit schneller gefunden, überprüft und behoben werden sollen.
- Betreiber kritischer Informationsinfrastrukturen sollen ihre Migration zu quantensicherer Technologie bis 2031 abschließen. Für andere Organisationen gilt ein übergeordnetes Zieljahr 2035.
- Ein neuer Zuschuss unterstützt praktische Pilotprojekte zur Quantensicherheit, die bis zu sechs Monate dauern können. Betreiber kritischer Infrastrukturen haben Vorrang.